
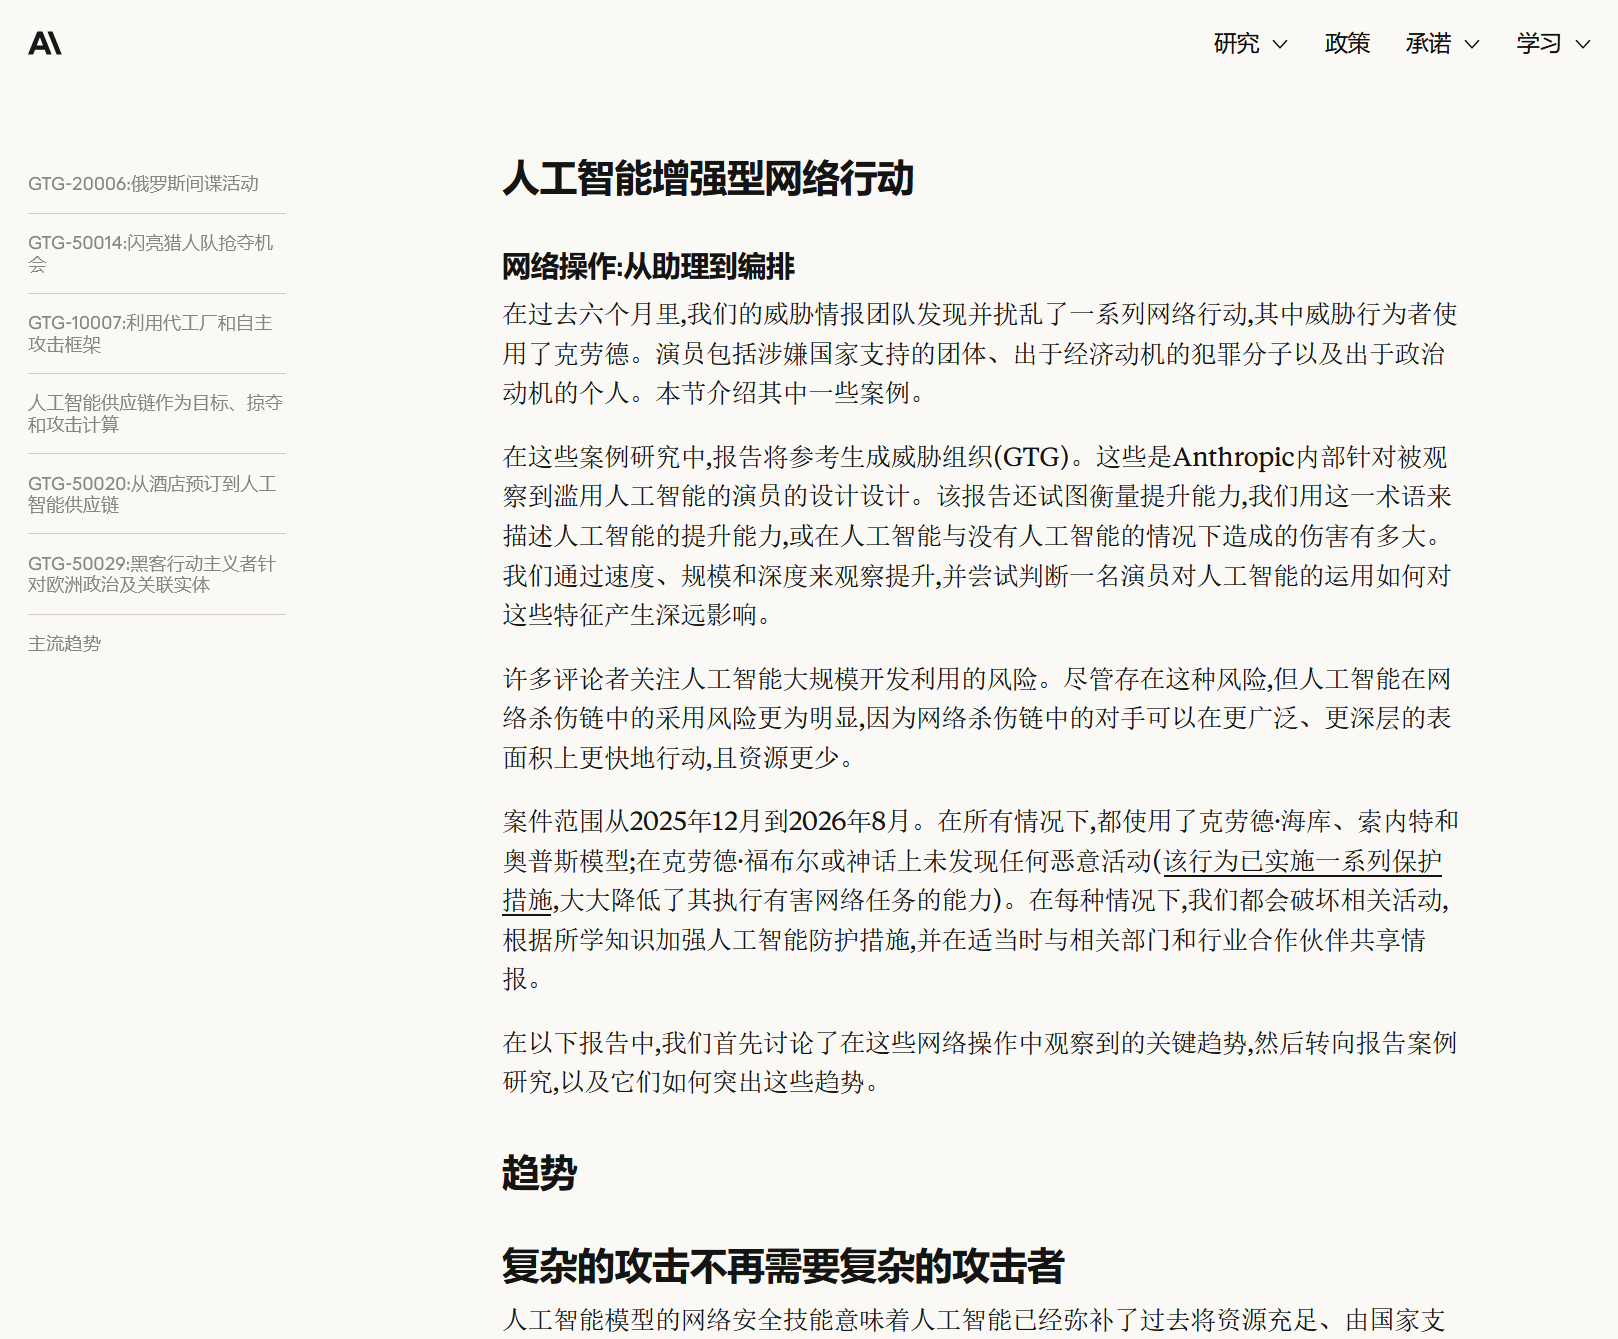
在过去八个月里,我们的威胁情报团队发现并扰乱了威胁行为者试图利用克劳德进行恶意活动的行动。在本报告中,我们分享这些操作的案例研究,并描述自2025年3月、8月和11月我们之前发布威胁报告以来,MarchAugustNovember对克劳德的恶意使用情况发生了怎样的演变。在每种情况下,我们都会破坏活动,利用所学知识加强保障措施,并在适当情况下与相关部门和行业合作伙伴共享情报。
本报告涵盖了我们在2025年12月至2026年8月期间在七个灾区中中断的活动:网络行动、影响力行动、监控、诈骗与欺诈、生物滥用、常规武器研发以及蒸馏。使用了克劳德·海库、索内特和奥普斯模型。所有滥用案件均未涉及使用克劳德·法布尔或神话级模型,仅涉及一起非法蒸馏案。
我们在这里分享的案例并非典型的误用,而是迄今为止我们发现的最显著且新颖的威胁活动实例。我们发布此作品是因为我们认为有责任披露对服务的恶意滥用。随着模型功能日益强大,它们的风险将会增加,除非人工智能开发者和社会的防御者采取行动使其更安全。
本报告所涵盖的威胁行为者包括疑似国家支持的团体、出于经济动机的犯罪分子、商业间谍软件供应商、国家宣传机构以及出于政治动机的个人。案件范围包括一个旨在诈骗用户的虚假约会应用程序网络,以及用于识别和监控持不同政见者的监控系统。
强大且持续的威胁行为方不断测试我们的防护措施,试图规避我们为检测和防止误用而采用的技术措施。我们将继续改进防护措施,并与合作伙伴协调,以提升我们检测、干扰和防止未来滥用的能力。
我们希望本报告中的发现能帮助其他开发者识别自身平台上的类似模式,使政府和民间社会能够更清楚地了解新出现的威胁是如何形成的,并加强集体防御。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END



暂无评论内容