最新发布第41页
排序

《卡林主义:土耳其情报机构的新架构》
在卡林的愿景下,MIT 已从被动反应转变为主动预防,重新定义了全球情报力量。本文不仅仅是对Stratcom演讲的评估。近三年来,我一直在收集国家情报组织(MIT)负责人易卜拉欣·卡林的公开演...

加密比特币漏斗涉嫌数据泄露
2025年12月22日,【暗网威胁情报监测系统发现】威胁行为者aisdata声称正在出售一个据称泄露的加密比特币漏斗注册线索数据库。暴露的数据似乎包括个人信息,如姓名、电子邮件地址、电话号码、国...
 会员专属

美国海外军事基地涉嫌数据泄露
2025-08-08暗网威胁情报系统监测发现美国海外军事基地涉嫌数据泄露,黑客组织声称泄露了美国海外军事基地的数据库。被泄露的数据包含有关美国海外军事基地的数据。
尼日利亚公司事务委员会(CAC)内部政府数据泄露
一、事件概述2026年4月14日,一名自称“ByteToBreach”的暗网威胁行为者在黑客论坛发帖,声称已成功攻破尼日利亚企业事务委员会(Corporate Affairs Commission,CAC)的官方门户网站,并从中窃...
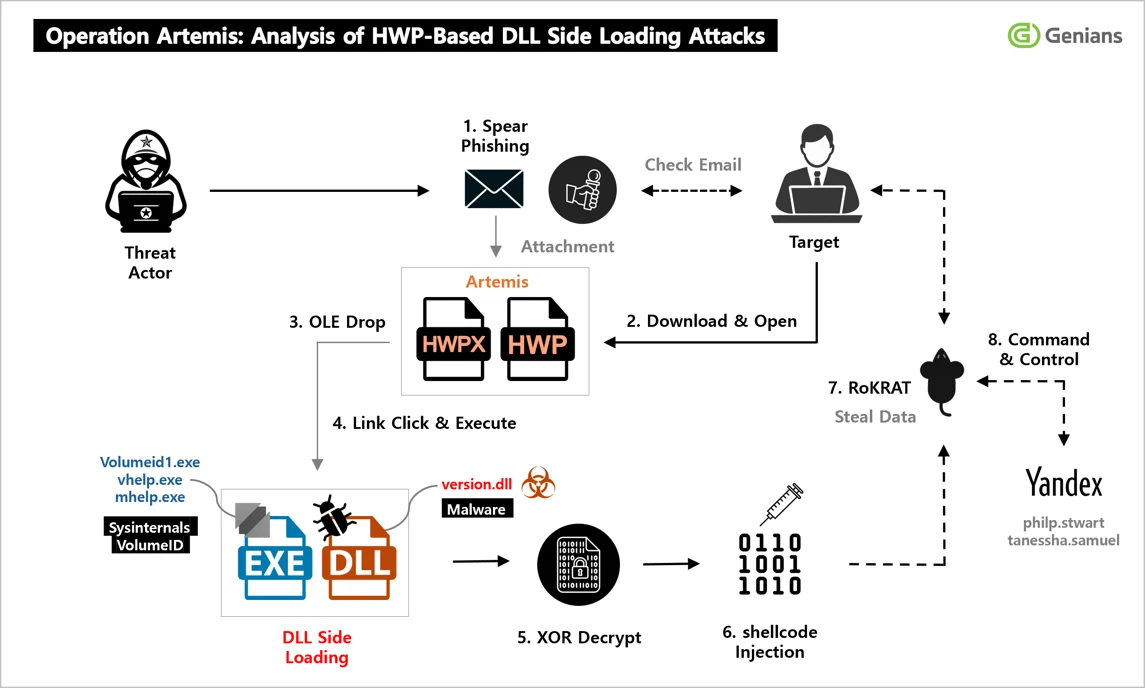
朝鲜黑客组织APT37:基于HWP的DLL侧加载攻击分析
基于HWP的DLL侧加载攻击分析◈ 主要结果 (Key Findings)冒充韩国广播节目作家等… 以出演邀请或采访名义进行初始接触利用简短的自我介绍和正常的指导文字诱导建立信任以事前采访问题表或活动指...

阿尔及利亚财政部机密文件泄露
2026年1月13日,【暗网威胁情报监测系统发现】阿尔及利亚财政部(Ministry of Finance)的机密文件泄露。涉及税务总局(Direction Générale des Impôts, DGI)关于高级职位任命程序的内部备...
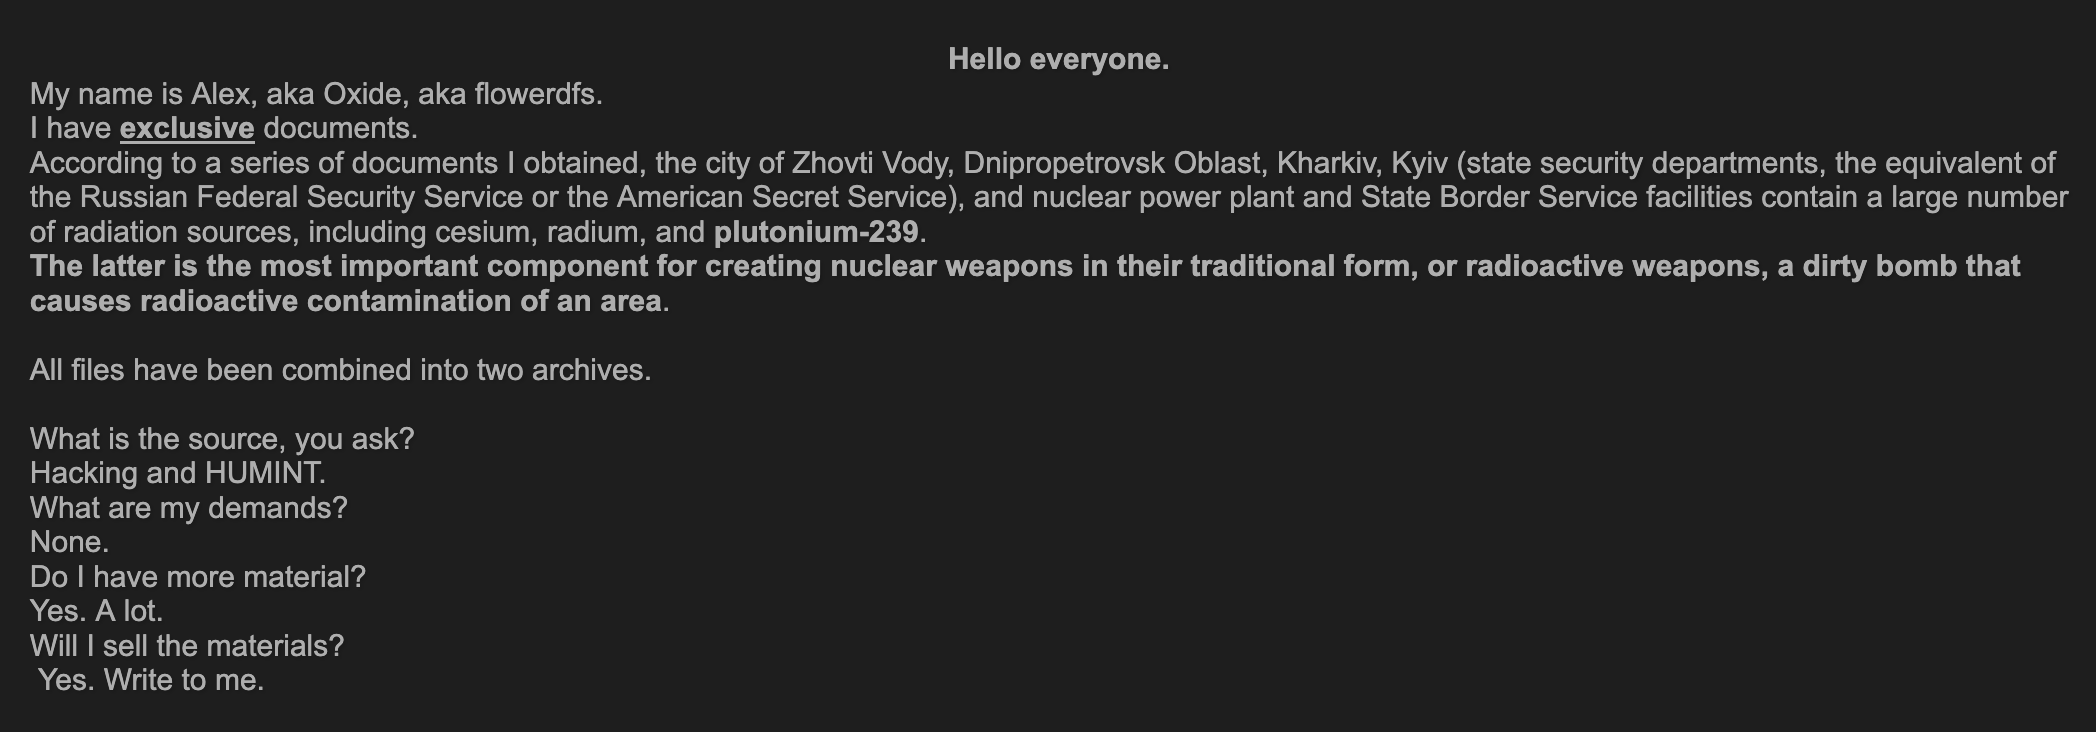
乌克兰放射源相关文件泄露事件威胁情报分析报告
一、执行摘要2026年8月30日,AlexisSinter 发布题为“[UA] Leaked documents from Ukraine's nuclear archives”的帖子,自称“Alex / Oxide / flowerdfs”,声称其通过“Hacking and HUMINT...

4600个以色列居民电话号码涉嫌数据泄露
2026年3月2日,【暗网威胁情报监测系统发现】一名威胁行为者ShadowNex 声称正在泄露一个据称包含4600个以色列居民电话号码的数据集。

黑客组织威胁公开伊朗“77.56 GB核数据库”:以勒索方式施压
2026年5月11日,黑客论坛上出现一则带有明显政治与勒索性质的帖子。发布者声称,其已掌握大量与伊朗核计划相关的敏感数据,包括所谓“核计划档案”、保险数据库、电话号码数据及政府相关文件,...