排序

 会员专属
从 NetSec 到 SparrowCorp:与神秘 USDoD 的独家采访
网络威胁不再只是理论概念,而是经常以个人或团体形式出现,针对全球关键基础设施和组织。我们本次采访深入探讨了一位以“USDoD”化名活动的威胁行为者的心态和动机。 这一化名与多起高调网络...
美相关 APT 组织分析报告
目录目录 一、概述.......................................... 1 二、APT-C-16(索伦之眼) ........................... 1 1.组织归因分析 .................................... 2 2.攻击...
走进 Keymous+:独家专访 ——声称控制亚非医疗系统、管理多个子组织的北非黑客团体
走进 Keymous+:独家专访 —— 声称控制亚非医疗系统、管理多个子组织的北非黑客团体 走进 Keymous+:独家专访 这是一个北非黑客激进组织,他们在各洲发起过数千次攻击,声称控制了非洲和亚洲的...
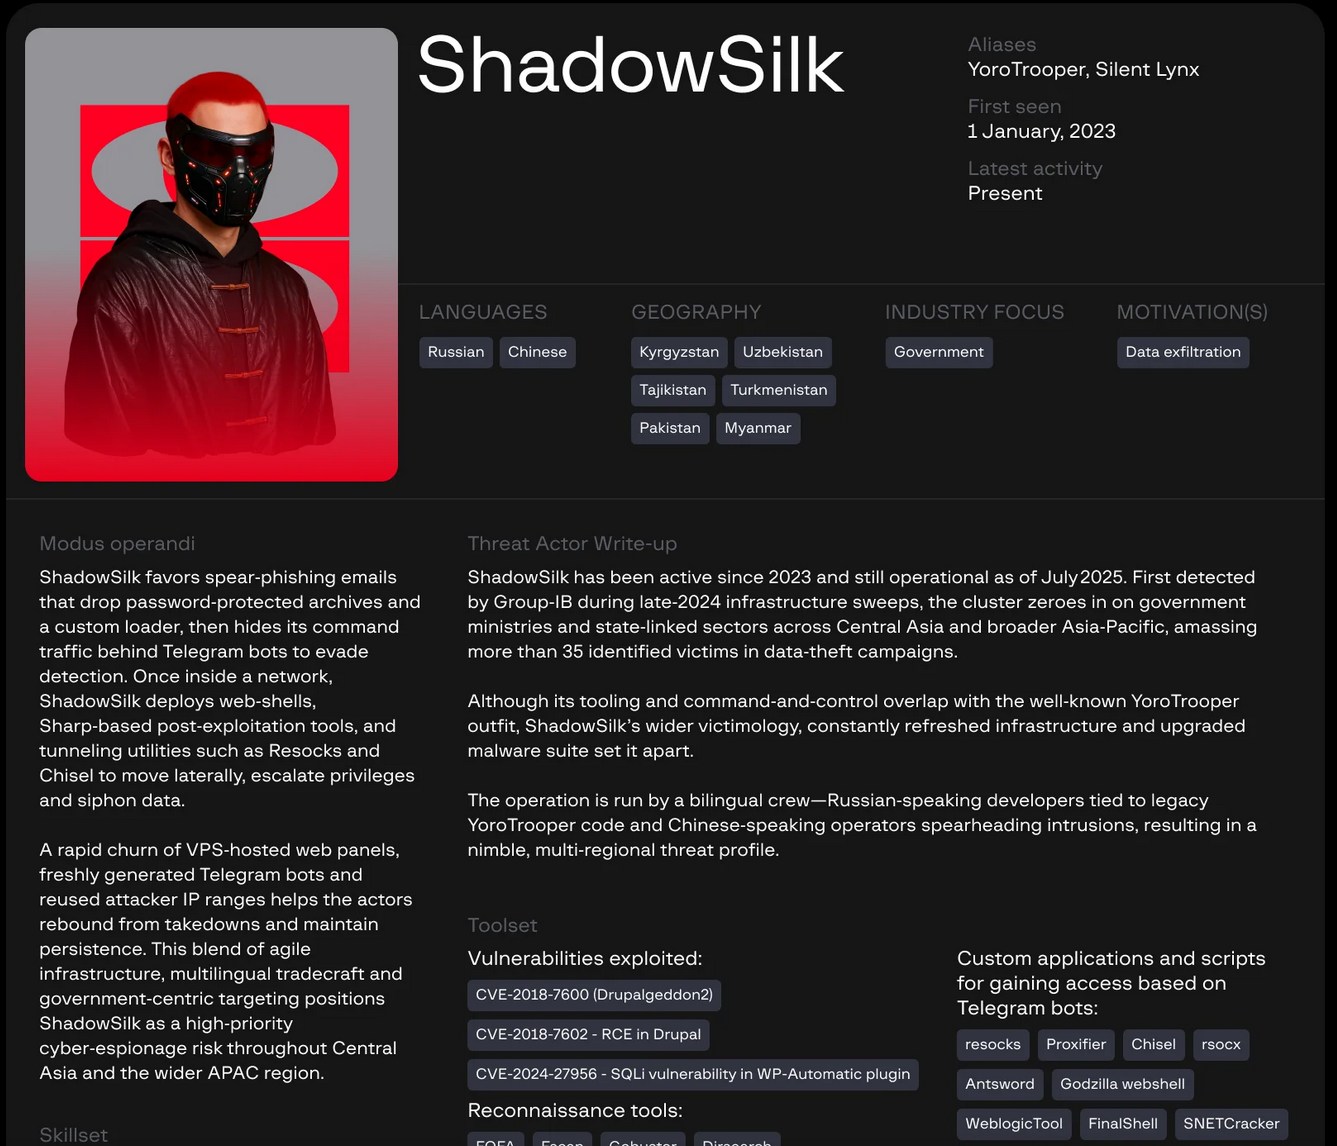
疑似CN-APT组织溯源报告
疑似中国APT组织溯源报告ShadowSilk 至少从 2023 年起就一直活跃,并且截至 2025 年 7 月仍然活跃。 该组织的主要目标是针对政府组织进行数据泄露。
PalachPro 独家专访:孤狼俄罗斯黑客 —— 关联导弹打击、单枪匹马挑战西方国防工业
PalachPro 独家专访:孤狼俄罗斯黑客 —— 关联导弹打击、单枪匹马挑战西方国防工业孤狼俄罗斯黑客:PalachPro他是挪威康斯伯格(Kongsberg)防务公司数据泄露事件的幕后操纵者,被乌克兰及国际...
韩国幻影行动:朝鲜 APT37 瞄准韩国
2025年8月29日,APT组织情报韩国幻影行动:朝鲜 APT37 瞄准韩国Seqrite 实验室发现了一个攻击活动,威胁参与者利用“국가정보연구회 소식지 (52호)”(美国国家情报研究协会通讯 - 第52期)作为...
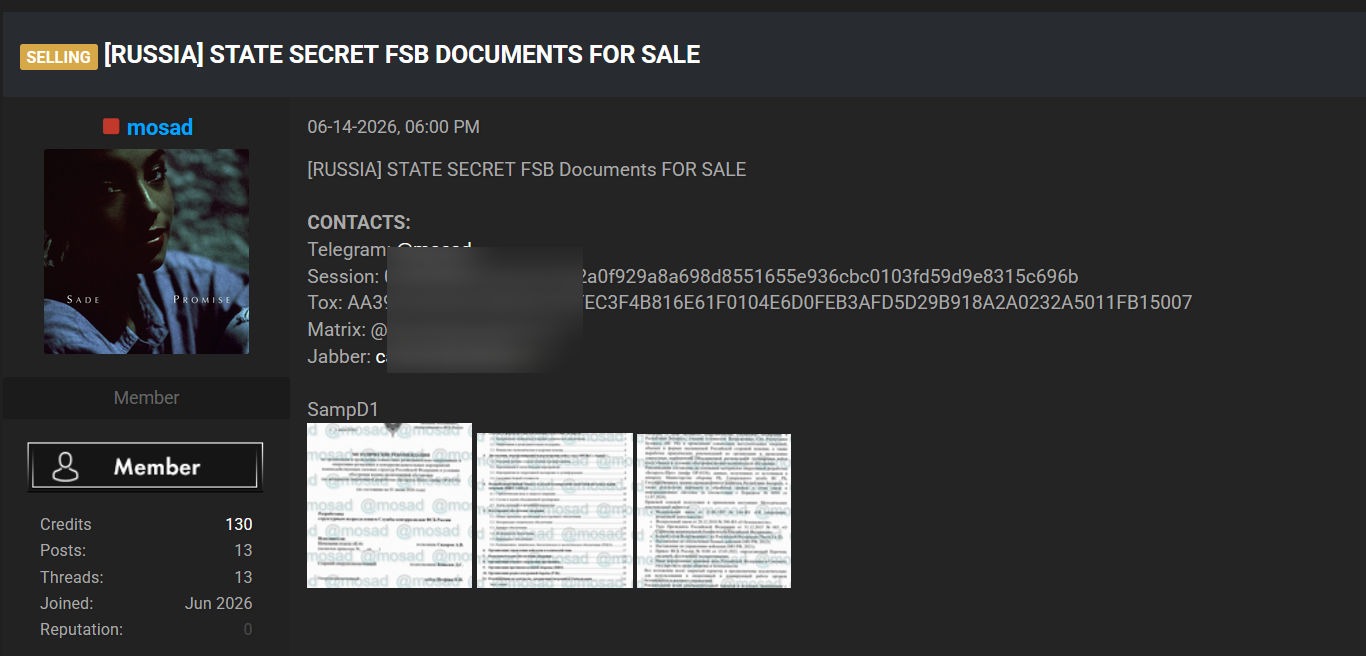
这个mosad这么有实力?天天售卖顶级机密文件
事件:连续三天,三个国家,三份绝密2026年6月14日,在黑客和数据泄露交易平台一个名为 'mosad' 的用户在短短 9分钟内 连续发布了三个售卖帖: 时间帖子标题目标国家17:51[SOUTH KOREA] K-DEFE...
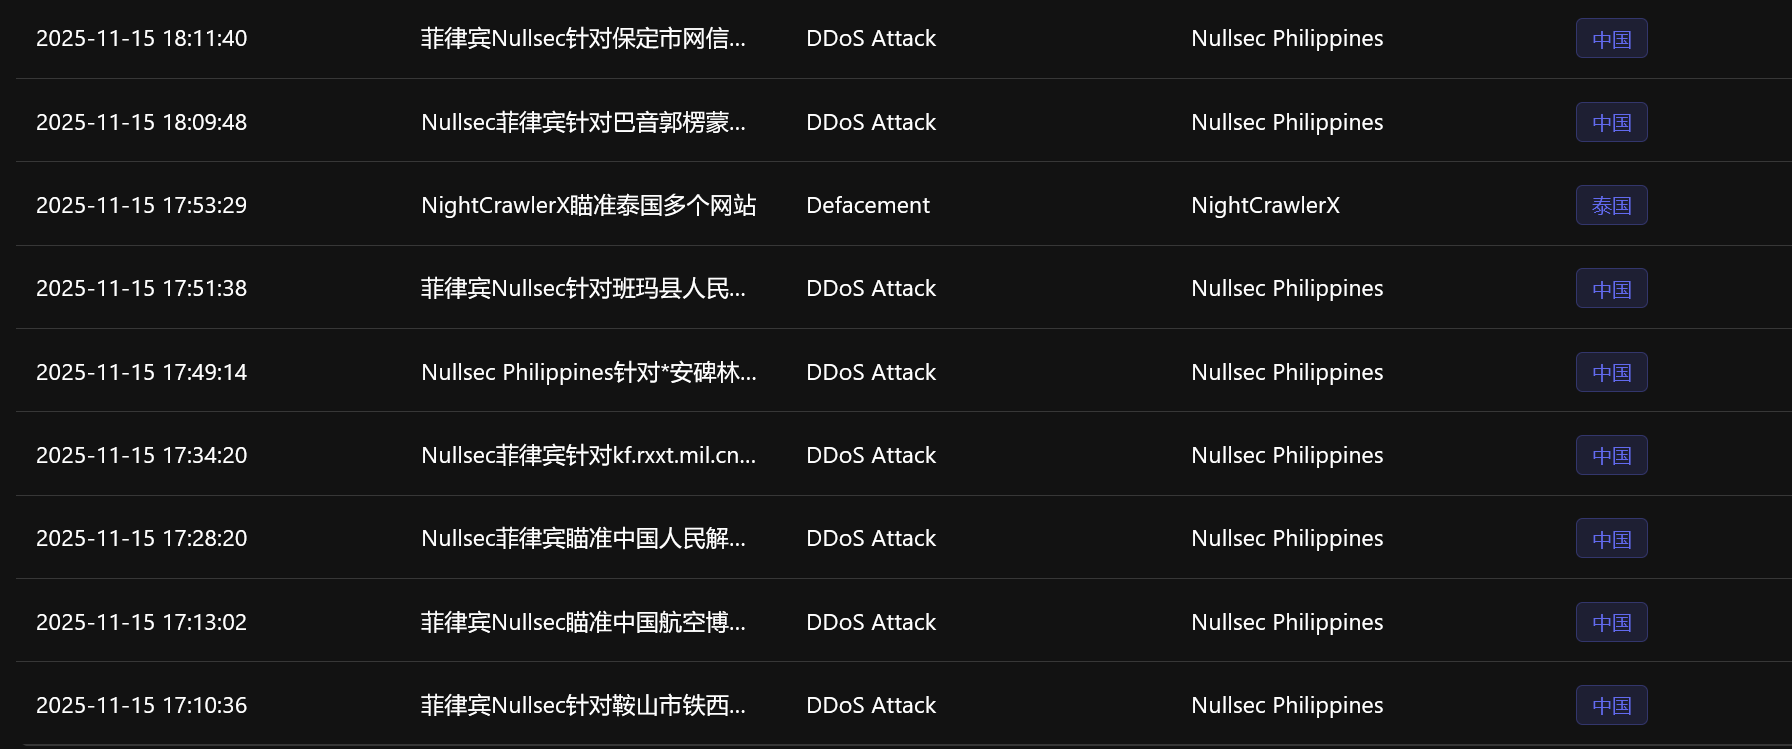
太嚣张了!菲律宾黑客组织 Nullsec 对我国政府网站发动大规模 DDOS 攻击
近日,菲律宾黑客组织Nullsec Philippines在其Telegram频道宣布恢复行动,并公开发起所谓#OpChina攻击活动,声称对我国多处重要ZF及涉J网站发起DDoS攻击。从其发布的内容来看,本轮攻击指向明确...
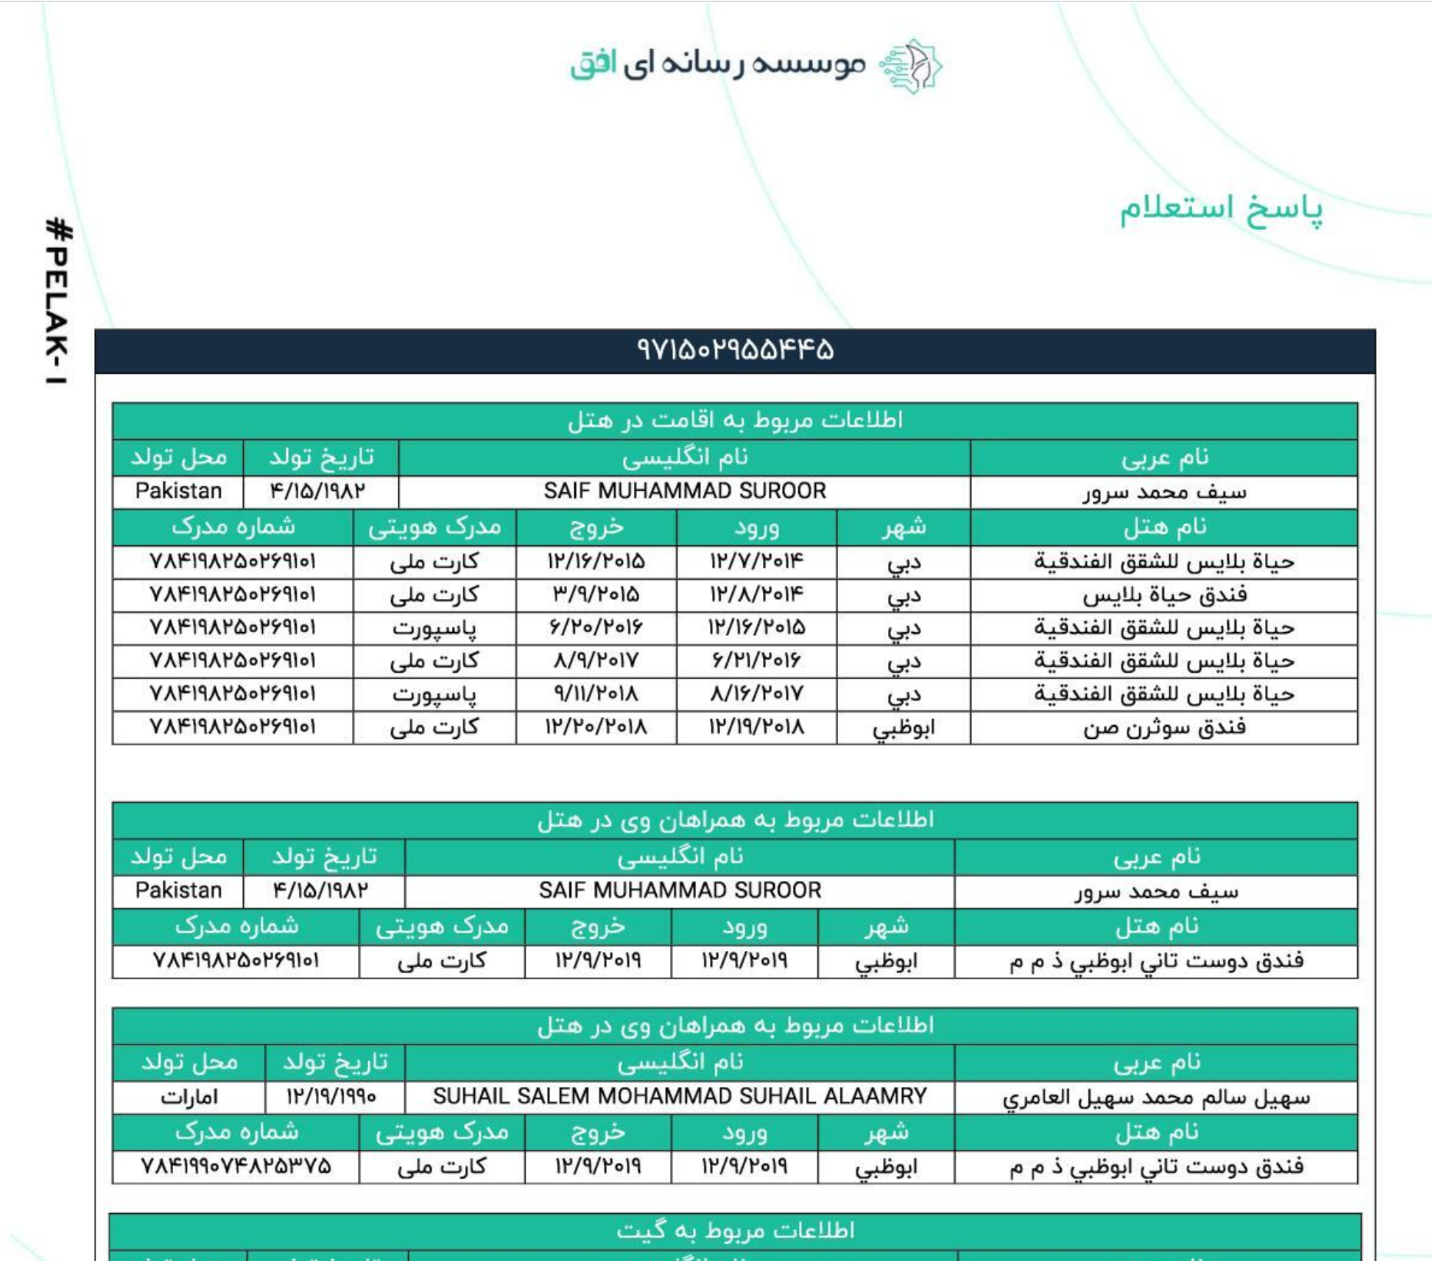
威胁情报报告:APT35内部泄露针对黎巴嫩、科威特、土耳其、沙特阿拉伯、韩国和伊朗国内目标的黑客攻击行动
执行摘要2025年10月,APT35(也被称为“迷人小猫”)的内部文件在GitHub上被泄露。对泄露文件的分析显示,一支由军衔组成的、以配额为导向的网络行动部队在官僚军事指挥系统内运作。文件内容类似于...