执行摘要
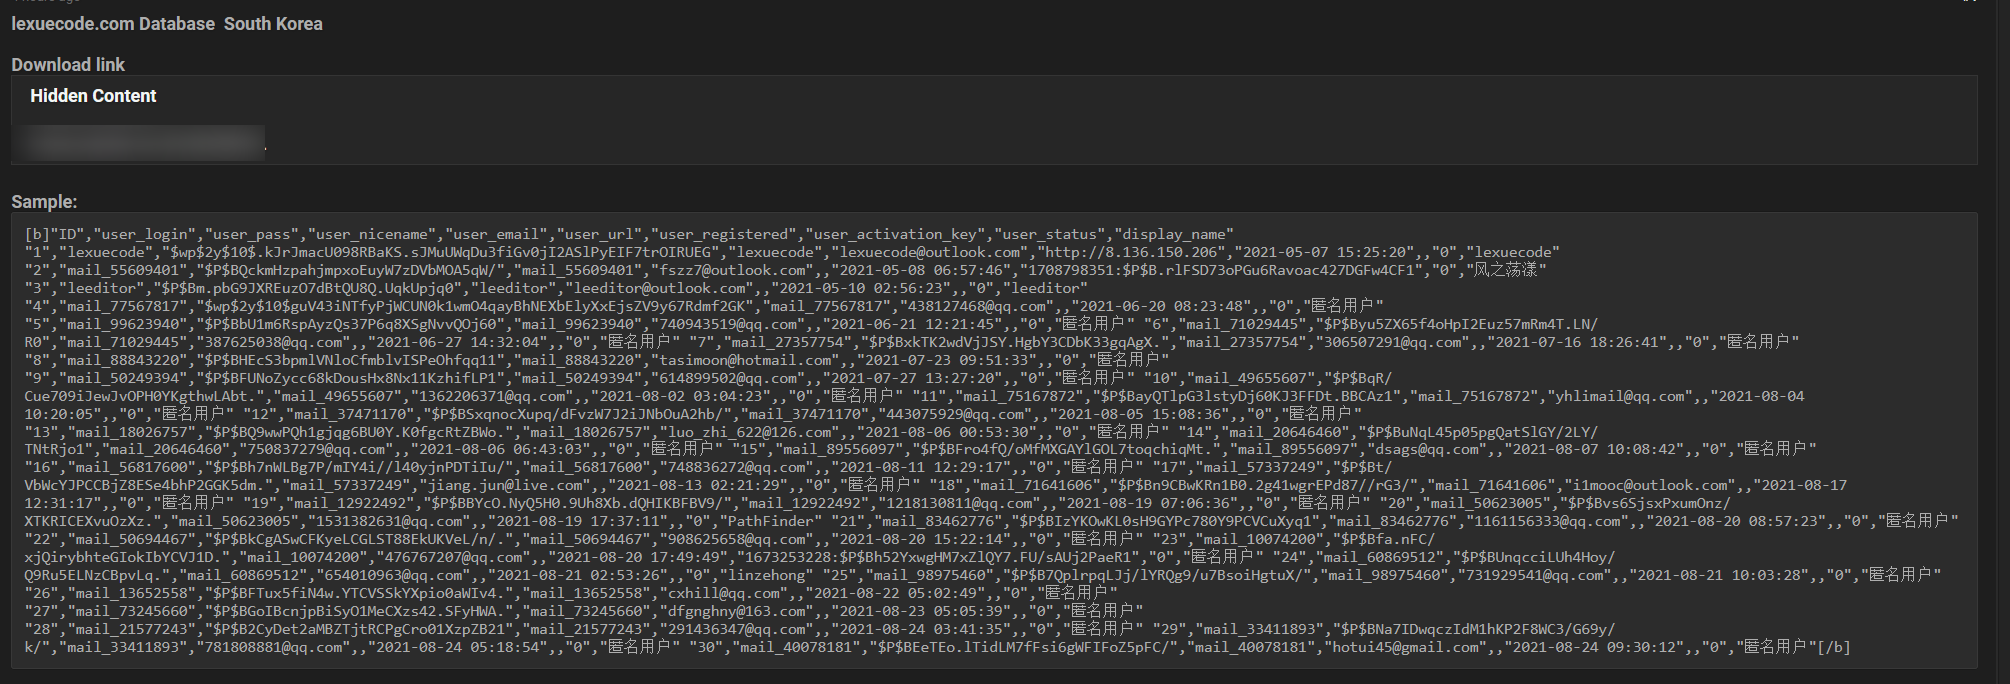
黑客声称已获取并公开/出售韩国教育行业站点 lexuecode.com 的数据库导出数据,涉及字段包括用户 ID、登录名、散列密码、用户名、电子邮件地址、URL 及注册日期。该数据集属于典型的”账号主数据 + 凭据”组合,虽未包含支付信息与明文口令,但具备高度可复用性:散列口令可离线爆破、邮箱与用户名可支撑精准钓鱼与撞库,对教育机构而言,其下游风险高于初始泄露本身。
核心判断(置信度说明):
- 数据真实性:中。帖文标题与字段描述符合论坛类数据库 dump 的常见结构,但截至本报告编制时,未获得可核验的样本文件、记录总量或哈希算法信息,亦未见受害方公开确认。
- 行为者性质:中高认为 Linda2000 系**数据经纪/泄露聚合型(broker/aggregator)**角色,而非本次入侵的直接实施者;其为该数据的”发布渠道”而非”来源”的可能性较大。
- 影响范围:中。单一组织、单一数据集、字段以账号主数据为主,未见敏感身份标识(如주민등록번호/外国人登录证号)、医疗或金融字段,限制了直接危害上限。
- 行业背景:韩国教育/在线学习平台长期是朝鲜半岛相关 APT(Lazarus、Kimsuky 等)与机会主义犯罪团伙的共同目标,但本事件无任何证据支持国家级归因,应避免过度解读。
据报道,被泄露的数据包含用户ID、登录名、散列密码、用户名、电子邮件地址、URL、注册日期等。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END
暂无评论内容