一、执行摘要
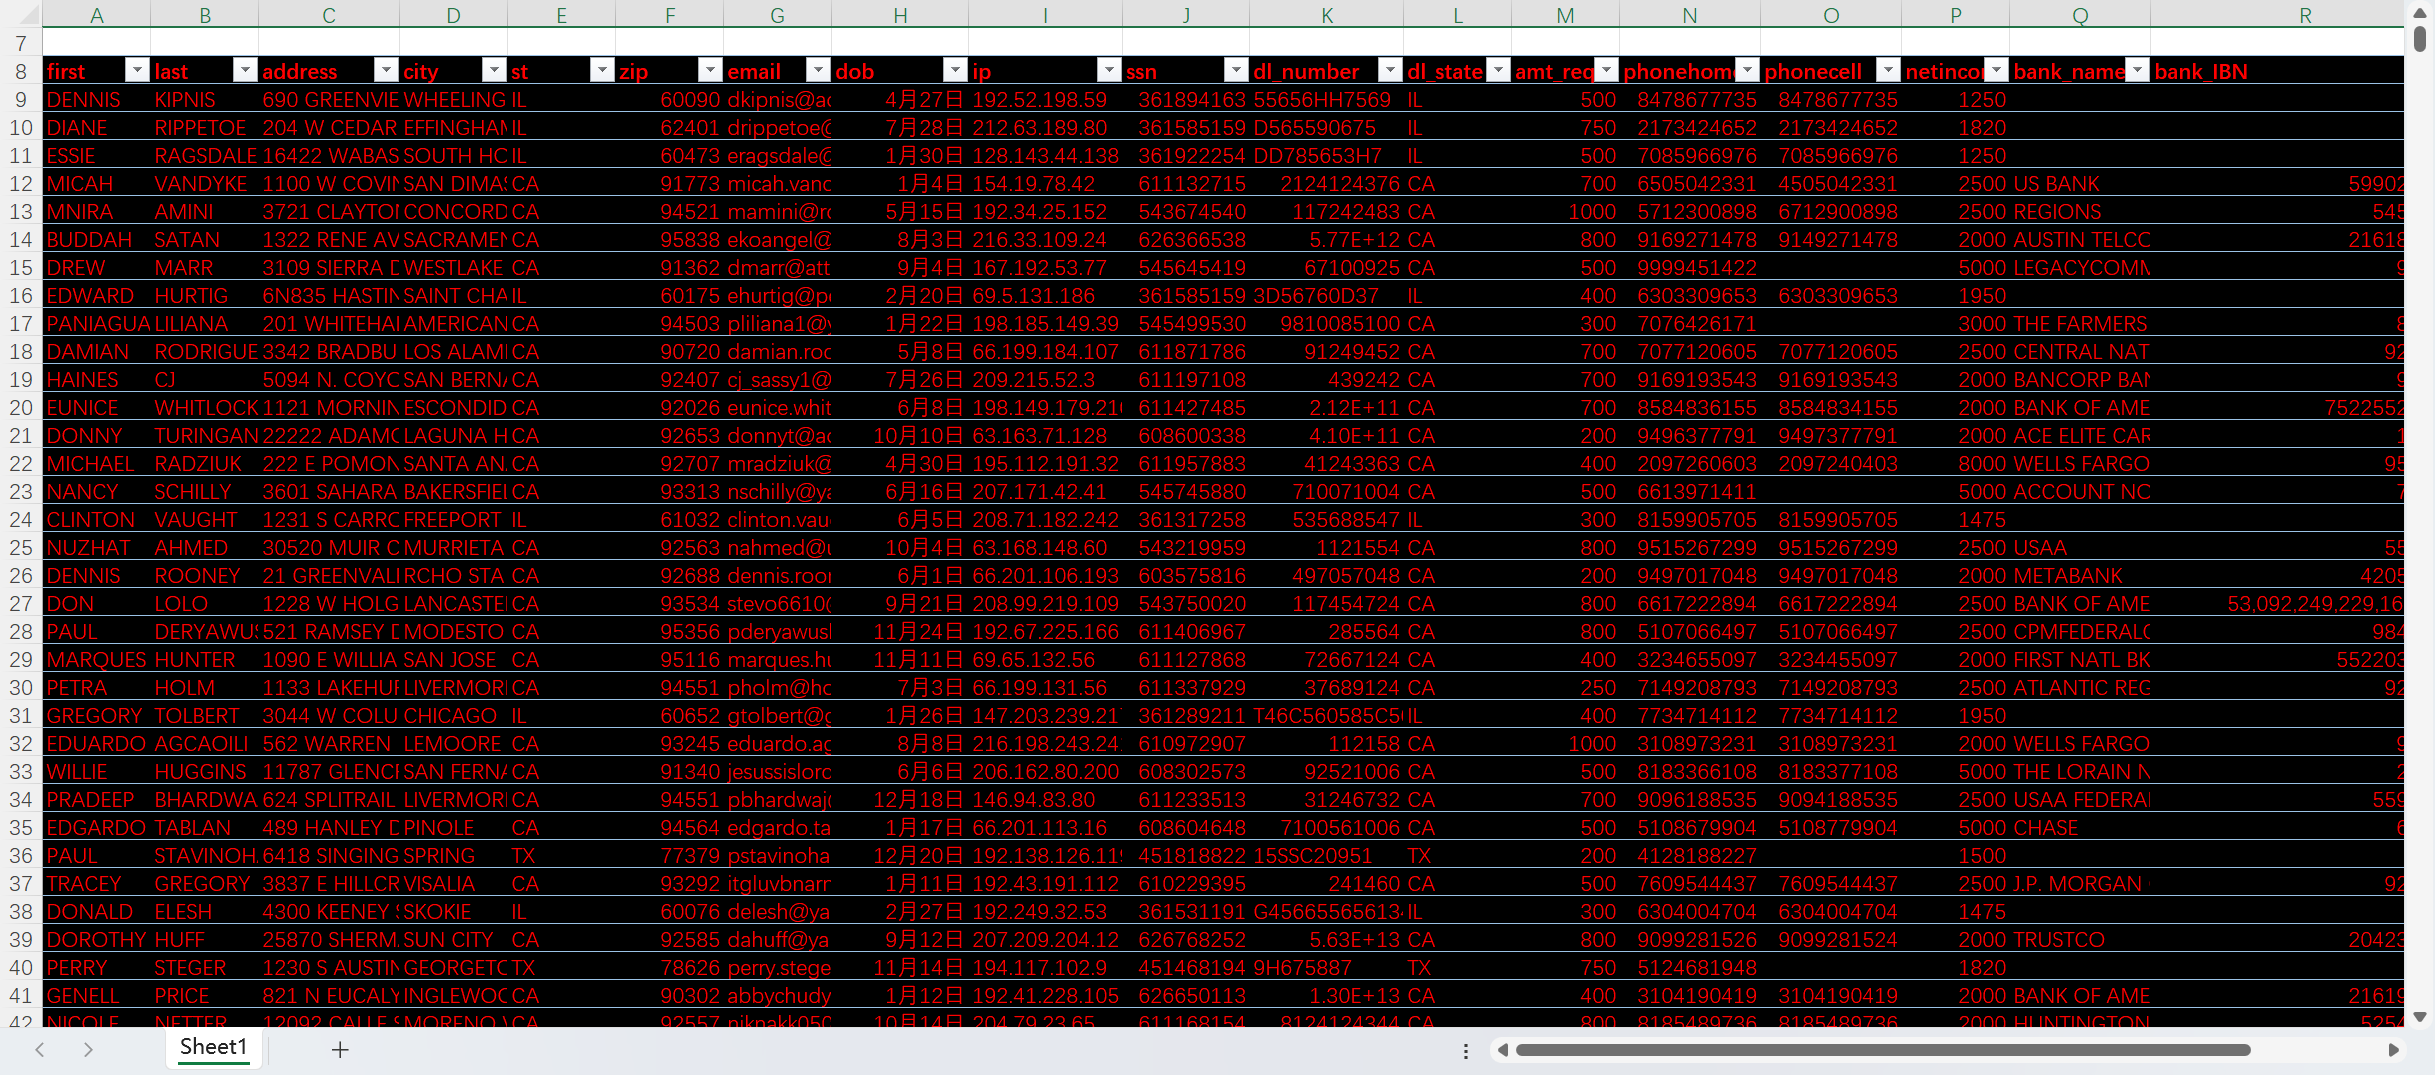
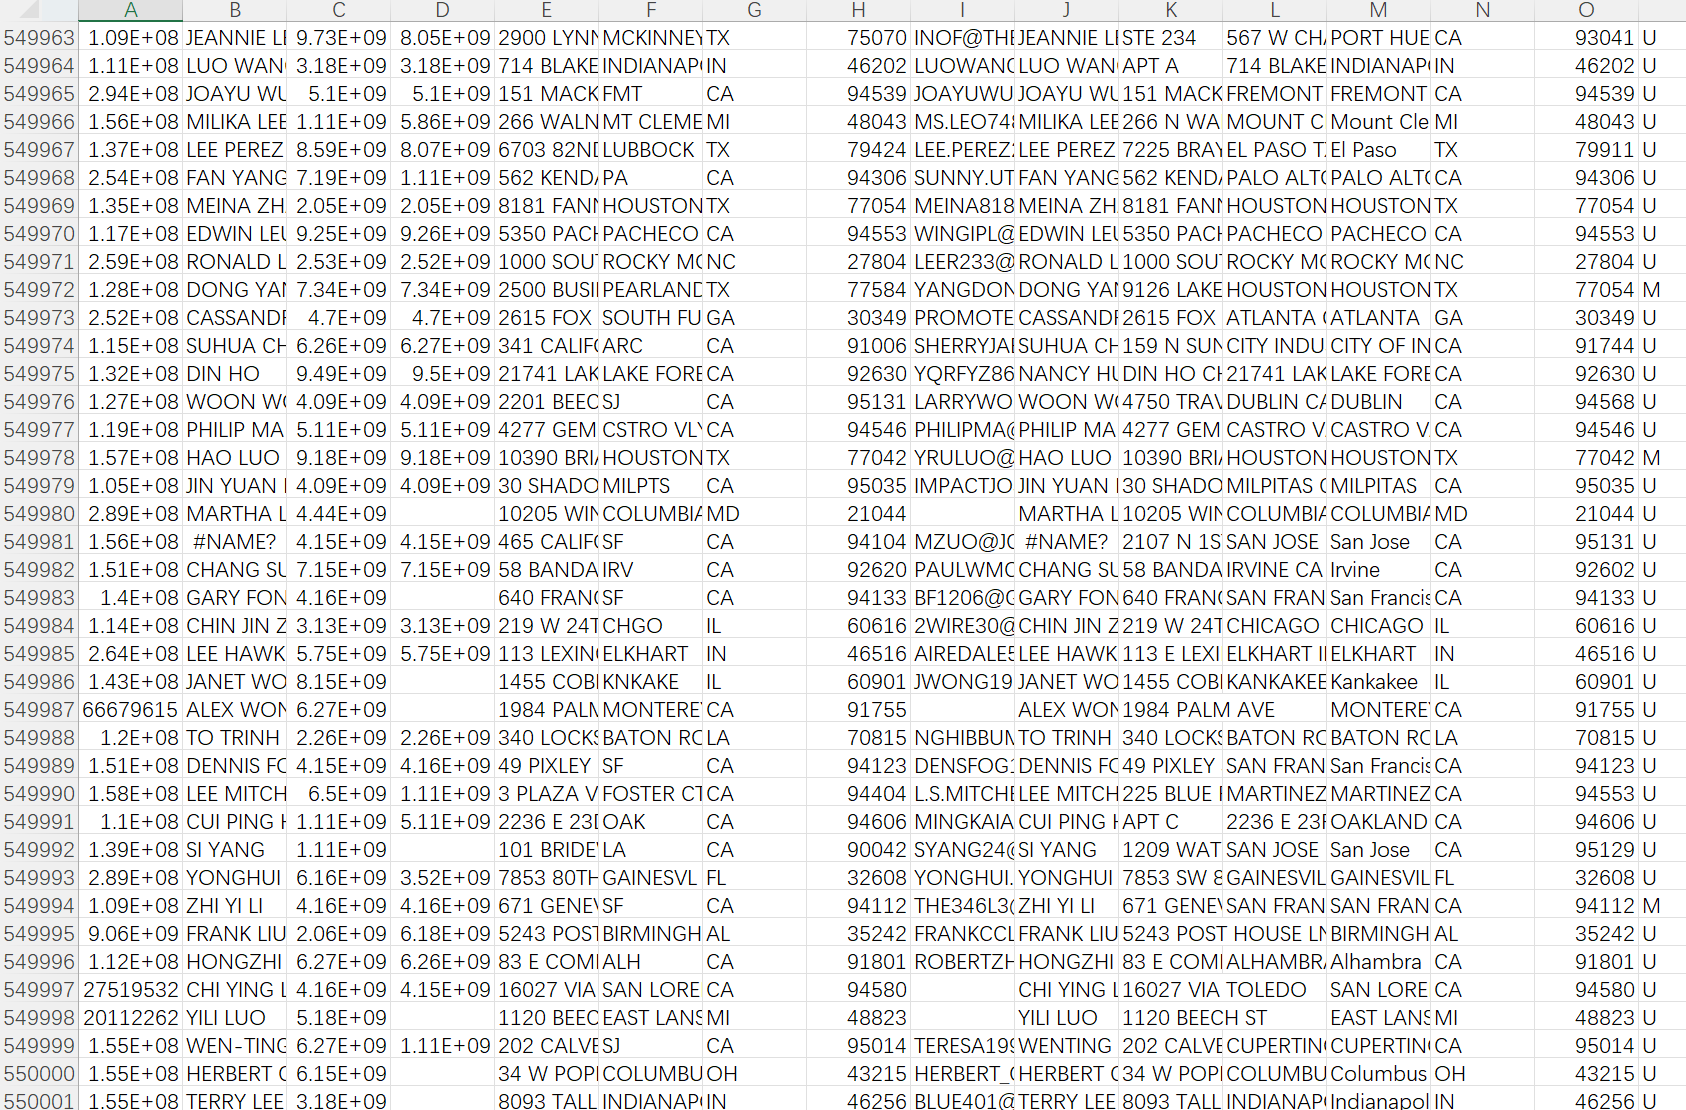
2026 年 11 月 4 日,黑客声称泄露”10 万条美国银行用户全量信息”,字段涵盖姓名、住址、邮箱、出生日期、IP、社会安全号(SSN)、驾照号、家庭/手机号码、净收入、申请贷款金额、银行名称、路由号与银行账号。经对随附样本 usa bank data.xlsx 的 99,999 条记录做全量结构化审计,判定如下:
核心结论:数据是真的,但”美国银行 10 万用户信息泄露”是假的。
-
不是银行客户数据库,而是 2005–2012 年美国短期贷(payday loan)在线申请线索(leads)(置信度:高)。判别依据:字段语义为贷款申请表单(
amt_req申请金额中位数 500 美元、netincome自报月收入中位数 2,000 美元、bank_name/bank_IBN/bank_acctn用于放款打款),而非账户余额/交易流水;bank_name出现 9,302 个不同取值,其中 MetaBank 2,120 条、The Bancorp 2,110 条、Woodforest 1,819 条——这三家正是美国发薪日贷款与预付卡行业的主要合作银行。单家银行的客户库不可能同时包含 9,302 家”银行名称”。 -
联系类字段高度真实(置信度:高)。 ZIP 与州一致率 99.69%、电话区号与州一致率 95.56%、邮箱本地部分含姓名率 70.8%、城市分布与州市人口规模吻合(洛杉矶 4,008、芝加哥 3,782、圣迭戈 2,328)、272 组”同名同址”家庭记录、姓名频次符合美国人口统计(MICHAEL 4,122、DAVID 2,732;SMITH 539、GARCIA 491)。数据主体是真实存在的美国自然人。
-
身份与金融字段为程序化填充,不可作为真实要素使用(置信度:高)。 伊利诺伊州 17,451 条 SSN 全部以
361开头(该州真实 SSN 号段覆盖 318–361 共 44 个前缀);同一 SSN 值在 IL 重复出现 3,461 次(占该州 19.83%);驾照号按各州公开编码规则的合规率仅 0.90%;路由号 84.0% 不足 9 位,9 位中仅 11.30% 通过 ABA 校验和(随机 9 位数字的理论通过率恰为 10%);45.41% 的银行账号等于该行 IP 去掉小数点后的数字串;82.56% 的手机号与家庭电话完全相同或仅差一位。 -
是 2012 年的旧包,不是”FRESH”新泄露(置信度:确定)。 XLSX 容器内全部 19 个 ZIP 条目时间戳统一为
2012-07-02 09:52:14;邮箱域名结构呈 2005–2010 年特征(Gmail 仅 5.77%,Yahoo 32.26%、AOL 10.85%,另有 excite/juno/netzero/netscape/webtv/geocities 等已停运服务,合计 24.35%);出生日期上限恰为 1980-12-31,意味着 2026 年全部主体年龄在 46 岁以上,与短期贷借款人年龄结构矛盾——若按 2012 年计算,年龄区间 32–62 岁则完全合理。文件仅在 2026-11-04 00:12 UTC 被 WPS 重新保存并追加 Telegram 广告横幅。 -
数量声称基本属实(偏差 0.001%)。 声称 100,000 条,实测有效记录 99,999 条,表对象
A8:T100007恰好覆盖 10 万行(含表头)。不存在以重复行虚高的手法,但”100k 银行用户”的口径不成立——是四个州级 lead 批次的拼接。 -
四州批次拼接结构清晰(置信度:高)。 加州 73,148 条(73.15%)、伊利诺伊 17,454 条(17.45%)、得州 7,417 条(7.42%)、宾州 1,626 条(1.63%),四个批次的字段完整度指纹互斥(详见 4.3)。美国任何一家银行的客户地理分布都不会呈”73% 加州”的形态。
风险定级:中(Medium,P3)。 10 万真实自然人的姓名、住址、邮箱、电话、生日、IP 已公开扩散,足以支撑高可信度定向钓鱼与电话诈骗;但 SSN、驾照号、银行账号、路由号四类”高价值凭证”经校验均不具备真实可用性,账户接管与金融盗损的直接风险为低。事件定性(”美国银行被入侵”)不成立,不应按金融机构入侵事件(P1/P2)响应。
暂无评论内容