执行摘要
2026年10月28日,透明组织Distributed Denial of Secrets(DDoSecrets)公开了名为Icepick的数据集,涵盖超过41,000名美国国土安全部(DHS)员工与承包商的个人信息与组织数据。数据源自DHS使用的Okta单点登录(SSO)系统,由自称“Department of Peace”(和平部)的黑客组织获取并提供给DDoSecrets及瑞士黑客/记者maia arson crimew。
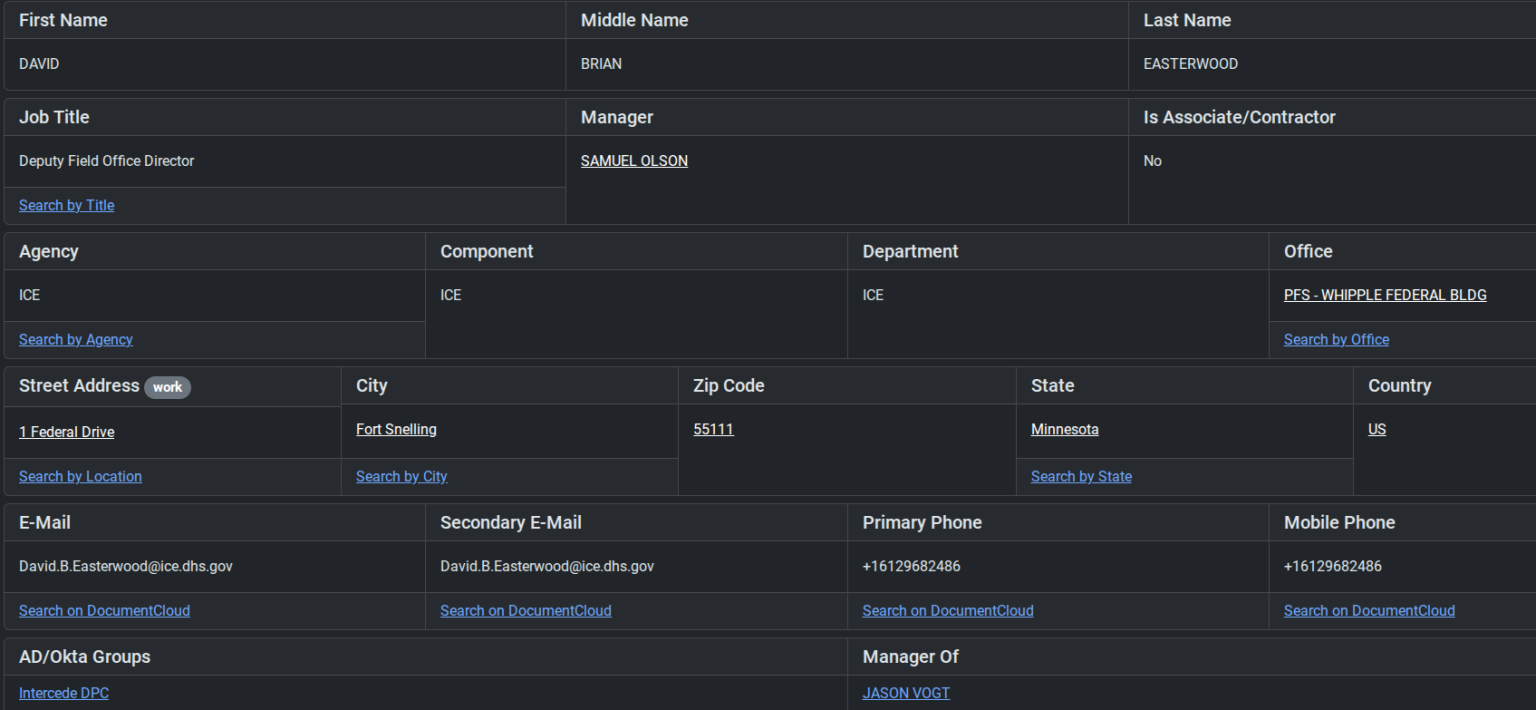
该数据集约166.7 MB,包含姓名、职位、工作邮箱、电话、办公室地址、任务分配及大量Active Directory/Okta组信息。这些组信息可揭示员工对内部系统(包括监控工具、卧底行动、Palantir、PenLink等)的访问权限。数据覆盖DHS约1/7至1/5的员工(DHS总员工约22万)。媒体(BBC、The Guardian、TechCrunch、Wired、Reuters等)已部分验证数据真实性。
此事件具有双重性质:对执法人员构成物理与数字安全风险,同时为记者、法律倡导者和研究者提供了前所未有的组织透明视图。
事件背景与时间线
-
2026年3月:同一“Department of Peace”组织声称入侵DHS,并发布与ICE及DHS承包商相关的合同数据(涉及超6,000家实体)。动机明确指向明尼苏达州联邦执法行动中Renee Good和Alex Pretti被杀事件。 -
2026年7月17日:相关人士引用参议员Markwayne Mullin“turning up the heat”(升温)言论,作为此次泄露的直接回应。 -
2026年8月中旬:数据记录时间戳显示,数据大约在此期间被提取(最后更新时间约为2026年8月19日)。 -
2026年10月28日:DDoSecrets正式发布Icepick数据集。maia arson crimew(与Ryan Fae合作)构建了清洗与增强后的在线搜索工具icepi.cx。
DDoSecrets联合创始人Emma Best表示,该数据集并非简单的员工目录,而是识别了“政策与行动的架构师和推动者”,包括负责隐蔽/卧底行动、泄密调查(含失败的BlueLeaks调查)以及递解/驱逐项目的关键人员。
数据内容分析
根据DDoSecrets、Unicorn Riot、TechCrunch和Wired等来源的分析:
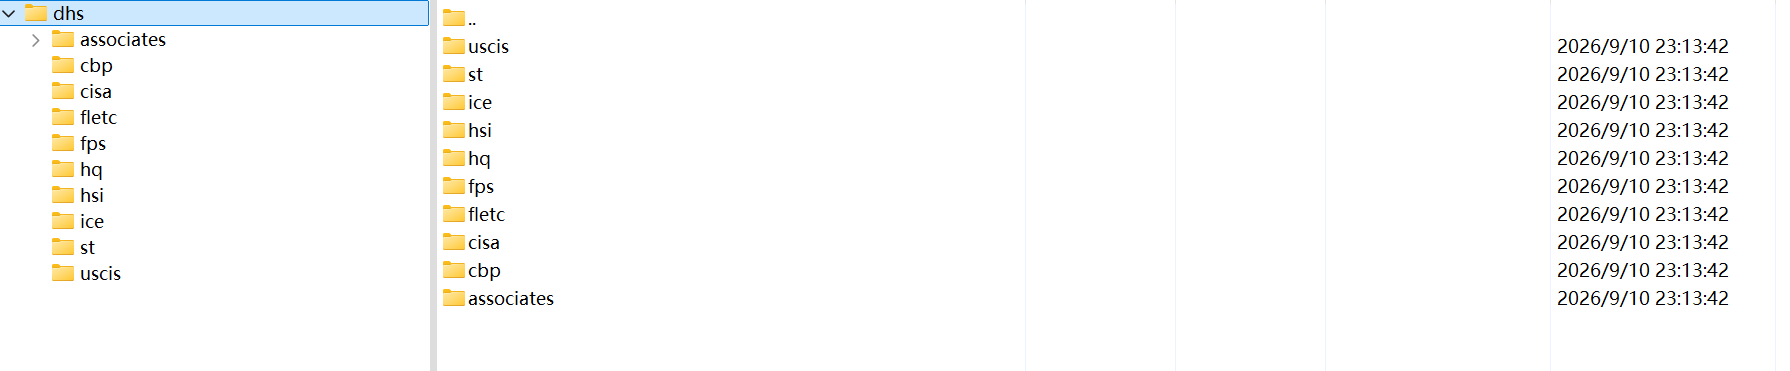
| 机构 | 人员数量(约) | 备注 |
|---|---|---|
| CBP(海关与边境保护局) | 21,329 | 占比最大,涉及机场与入境口岸 |
| ICE(移民与海关执法局) | 6,598 | 含执法与驱逐行动人员 |
| USCIS(公民与移民服务局) | 6,245 | – |
| HSI(国土安全调查) | 3,421 | ICE调查分支,涉及卧底与情报 |
| DHS HQ(总部) | 1,755 | 含高层官员 |
| CISA(网络安全与基础设施安全局) | 980 | 含大量承包商 |
| 其他(FPS、FLETC、S&T等) | 数千 | – |
| 总计 | ~41,191 | 另含约55,000个组、6,900+办公室、2,200+地点 |
关键数据类型:
-
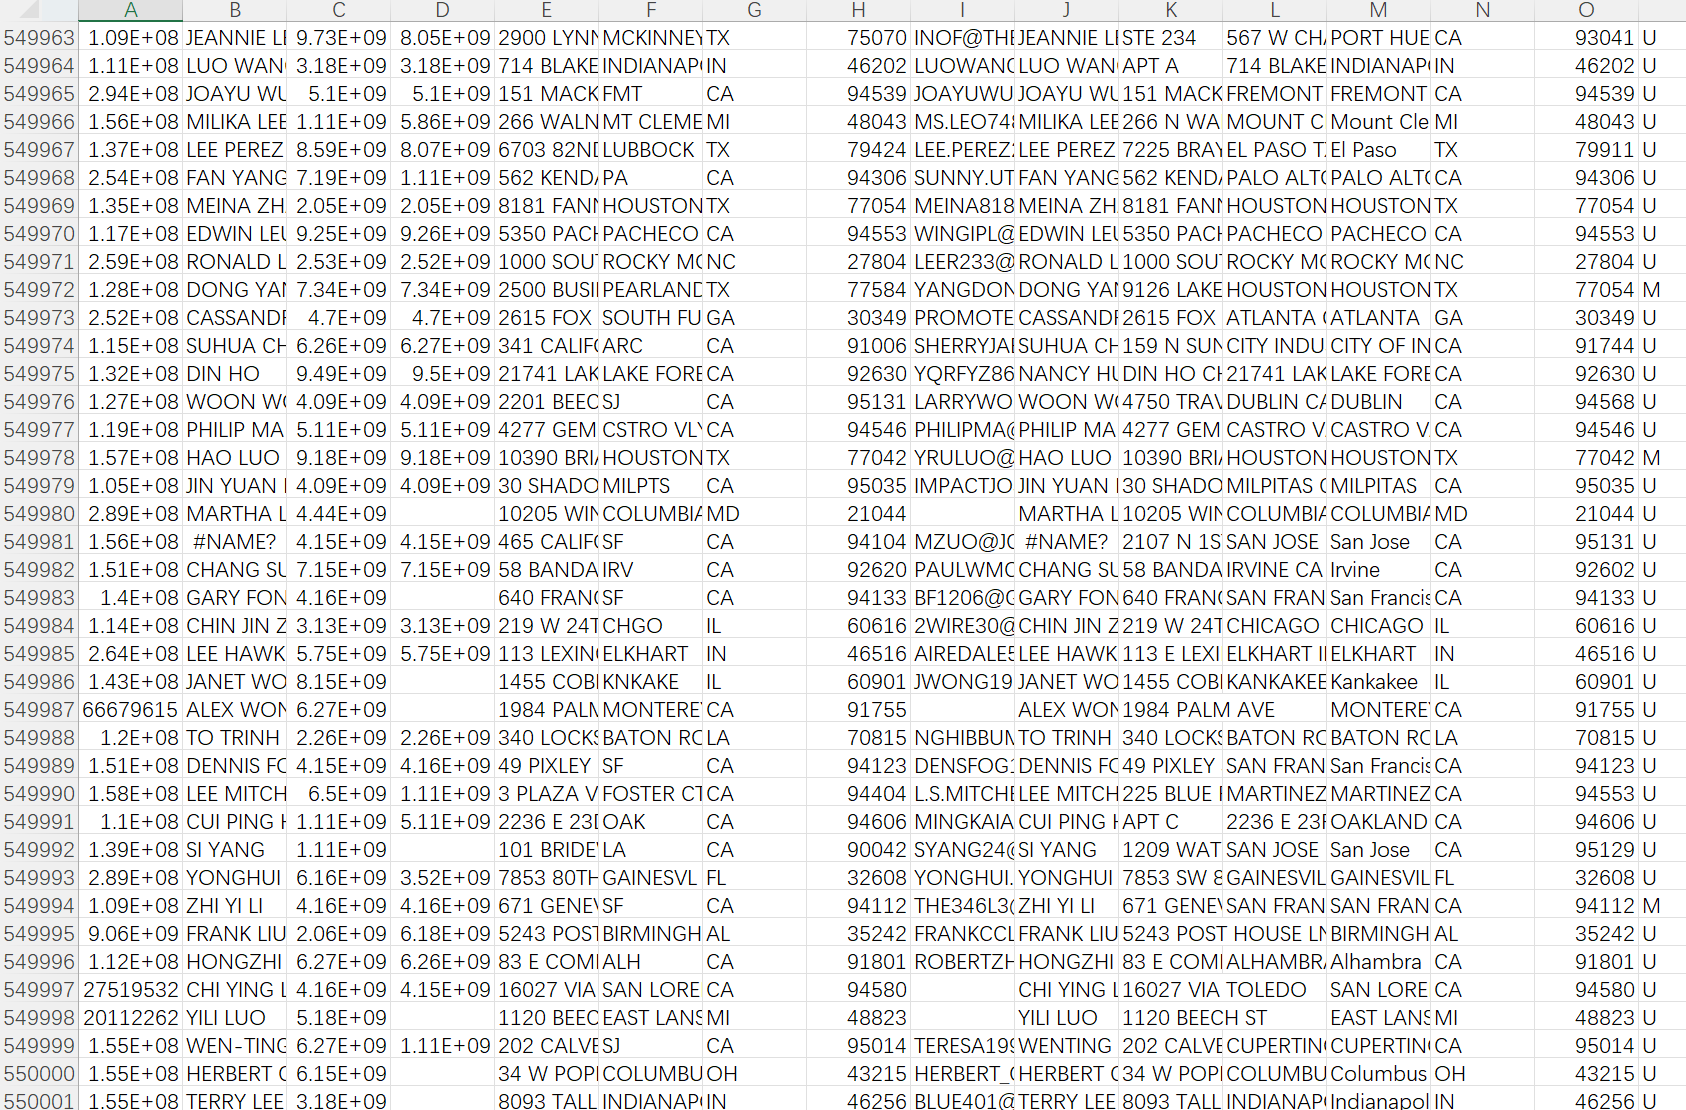
基本PII:姓名、职位、工作邮箱、电话、办公地点。 -
组织关系:上级/下属关系,可自动生成组织架构图。 -
组(Groups)信息(最具情报价值): -
超过20个“CUC”(Certified Undercover,认证卧底)组。 -
对Palantir(如Falcon平台)、PenLink(电话与位置数据)、Mobile Fortify(面部识别)、Cellebrite(手机取证)、ChatGPT/Grok等工具的访问权限。 -
特定行动组(如明尼苏达相关、Title III监听、传感器拦截等)。 -
部分组关联国际办公室、美国大使馆、敏感地点。
-
icepi.cx工具对原始数据进行了清洗(标准化地址、修复拼写)和增强(添加坐标、LinkedIn链接等),便于搜索与关联分析。
Okta官方回应:“Okta是安全的,我们没有证据表明我们的数据或系统被入侵。”DHS截至报道时未正式回应。
结论
Icepick泄露是2026年美国政府遭遇的重大数据事件之一,继近期FBI员工数据与国防部人事数据泄露之后。它不仅暴露了大规模员工PII,更通过组与权限数据揭示了DHS内部运作的深层结构。虽然动机具有明显的政治与行动主义色彩,但数据本身的真实性已获多方验证,其情报与安全影响不容忽视。
暂无评论内容