事件概述
2026 年 10 月 25 日黑客入侵柬埔寨国家就业局(National Employment Agency,NEA,隶属劳动与职业培训部 MLVT)的公共就业服务平台 CPES,并公开数据包。
对泄露数据包进行了全量解析与逐项核验,核心结论如下:
-
数据真实有效。论坛宣称的 6 类记录数量与包内实际行数逐项完全吻合(8,185 家企业、641 个岗位、25,885 份简历、38 名学生档案、111 条解密记录、24,254 份详细简历),主键为 UUIDv1 时间戳型标识,其后缀( 70d29e0d、4ba462f8)与 nea.gov.kh 官方职位页 URL 参数condSeq的生成节点完全同源;包内大量嵌入 nea.gov.kh 页面模板(含info@nea.gov.kh、地址”12156″)、NEA 全国就业中心名称与高棉语业务字段。 -
数据高度新鲜。UUIDv1 解码显示数据产生于 2021—2026 年,简历更新时间最晚至 2026-10-14,岗位记录 641 条中 637 条为 2026 年创建,与”10 月入侵”时间线一致,并非历史旧库或公开数据重打包。 -
服务器已深度失陷。包内 /etc/crontab与/var/spool/cron/root含每 5 分钟执行的 netcat 反向 shell(159.223.69.30:8080),/root/.bashrc被植入劫持 crontab 命令的恶意函数并会在 root 登录时自动反弹 shell,另有伪装为kworker/0:1的 RustDesk 变种远控(104.234.174.181:443,@reboot 自启)。除数据泄露外,NEA 面临持续性未授权访问风险。
攻击者自述:”部分信息因系统配置而被打码,若要获取未打码数据,需访问其 MySQL 服务器,而该服务器仅允许特定 IP 连接。” —— 该说法与我方核验结果一致:24,254 条详细简历中邮箱 100%、电话 99.9% 已掩码,但姓名与现居地址 100% 明文。
事件时间线
| 时间 | 事件 | 依据 |
|---|---|---|
| 2021 年(推断) | CPES 平台开始产生业务数据,企业记录最早 UUIDv1 时间戳落入 2021 年(4,125 条) | 包内 companies.jsonl UUIDv1 解码 |
| 2026-04-21 | 第三方泄露监测站点 Brinztech 发布 Tier 1 预警《National Employment Agency of Cambodia (NEA) Citizen Database Leak》 | 公开检索结果(正文未完整获取) |
| 2026-09~10 | 简历最后更新时间集中于 9 月 13 日、10 月 2/3/6/14 日;归档页”Signed on”最晚 2026-10-03 | 包内 resumes_list.jsonl、details.jsonl |
| 2026-10-25 | DaOnlySpark 在 PwnForums 发帖,附 3 个下载链接;帖文标注 “25th October 2026 breached” | PS.docx 截图、帖子 OCR |
| 2026-10-25 23:23 ~ 10-26 00:24 | 数据包 26 个文件时间戳集中写入(打包外传) | nea.rar 内部时间戳 |
受害组织信息
| 项目 | 内容 |
|---|---|
| 受害组织 | National Employment Agency(NEA,柬埔寨国家就业局) |
| 上级主管 | 劳动与职业培训部(Ministry of Labour and Vocational Training,MLVT) |
| 受害行业 | 政府管理 / 公共就业服务 |
| 国家地区 | 柬埔寨 |
| 官方网站 | nea.gov.kh(Cloudflare 前置,2026-10-26 检测 HTTP 200 正常) |
| 受影响系统 | CPES 公共就业服务平台:企业招聘发布、求职者注册、简历库、岗位匹配、全国就业中心(Job Center)业务 |
| 系统技术栈 | Spring Framework 4 + 韩国电子政务框架 eGovFramework(egovframework.rte.*,业务包名 ony)+ Apache Tomcat(/opt/tomcat,cpesEx / cpesIn 双 Web 实例)+ MariaDB(cpes 库,表 resume、CPES_RESUME*)+ Raonwiz Dext5 文件上传组件 |
| 主机与网段 | cpeswas1、cpeswas2(Web 应用服务器);内网 172.10.20.0/24、172.10.10.0/24 |
| 业务规模(包内) | 8,185 家企业、641 个在招岗位、25,885 份求职简历、24,254 份完整简历档案;覆盖金边及多个省份的就业中心 |
NEA 是柬埔寨劳动力市场的中枢机构,承担岗位匹配、职业指导、简历制作与职业培训信息服务,并通过全国 Job Center 网络服务青年与外出务工群体。包内数据显示金边就业中心占简历归属的 29.9%(7,249 份),菩萨(4,363)、暹粒(3,431)、班迭棉吉(2,928)、柏威夏(2,662)、上丁(1,737)、磅湛(1,016)等省级中心亦有大量记录,属于全国性劳动力市场底库。
敏感数据类型与影响面
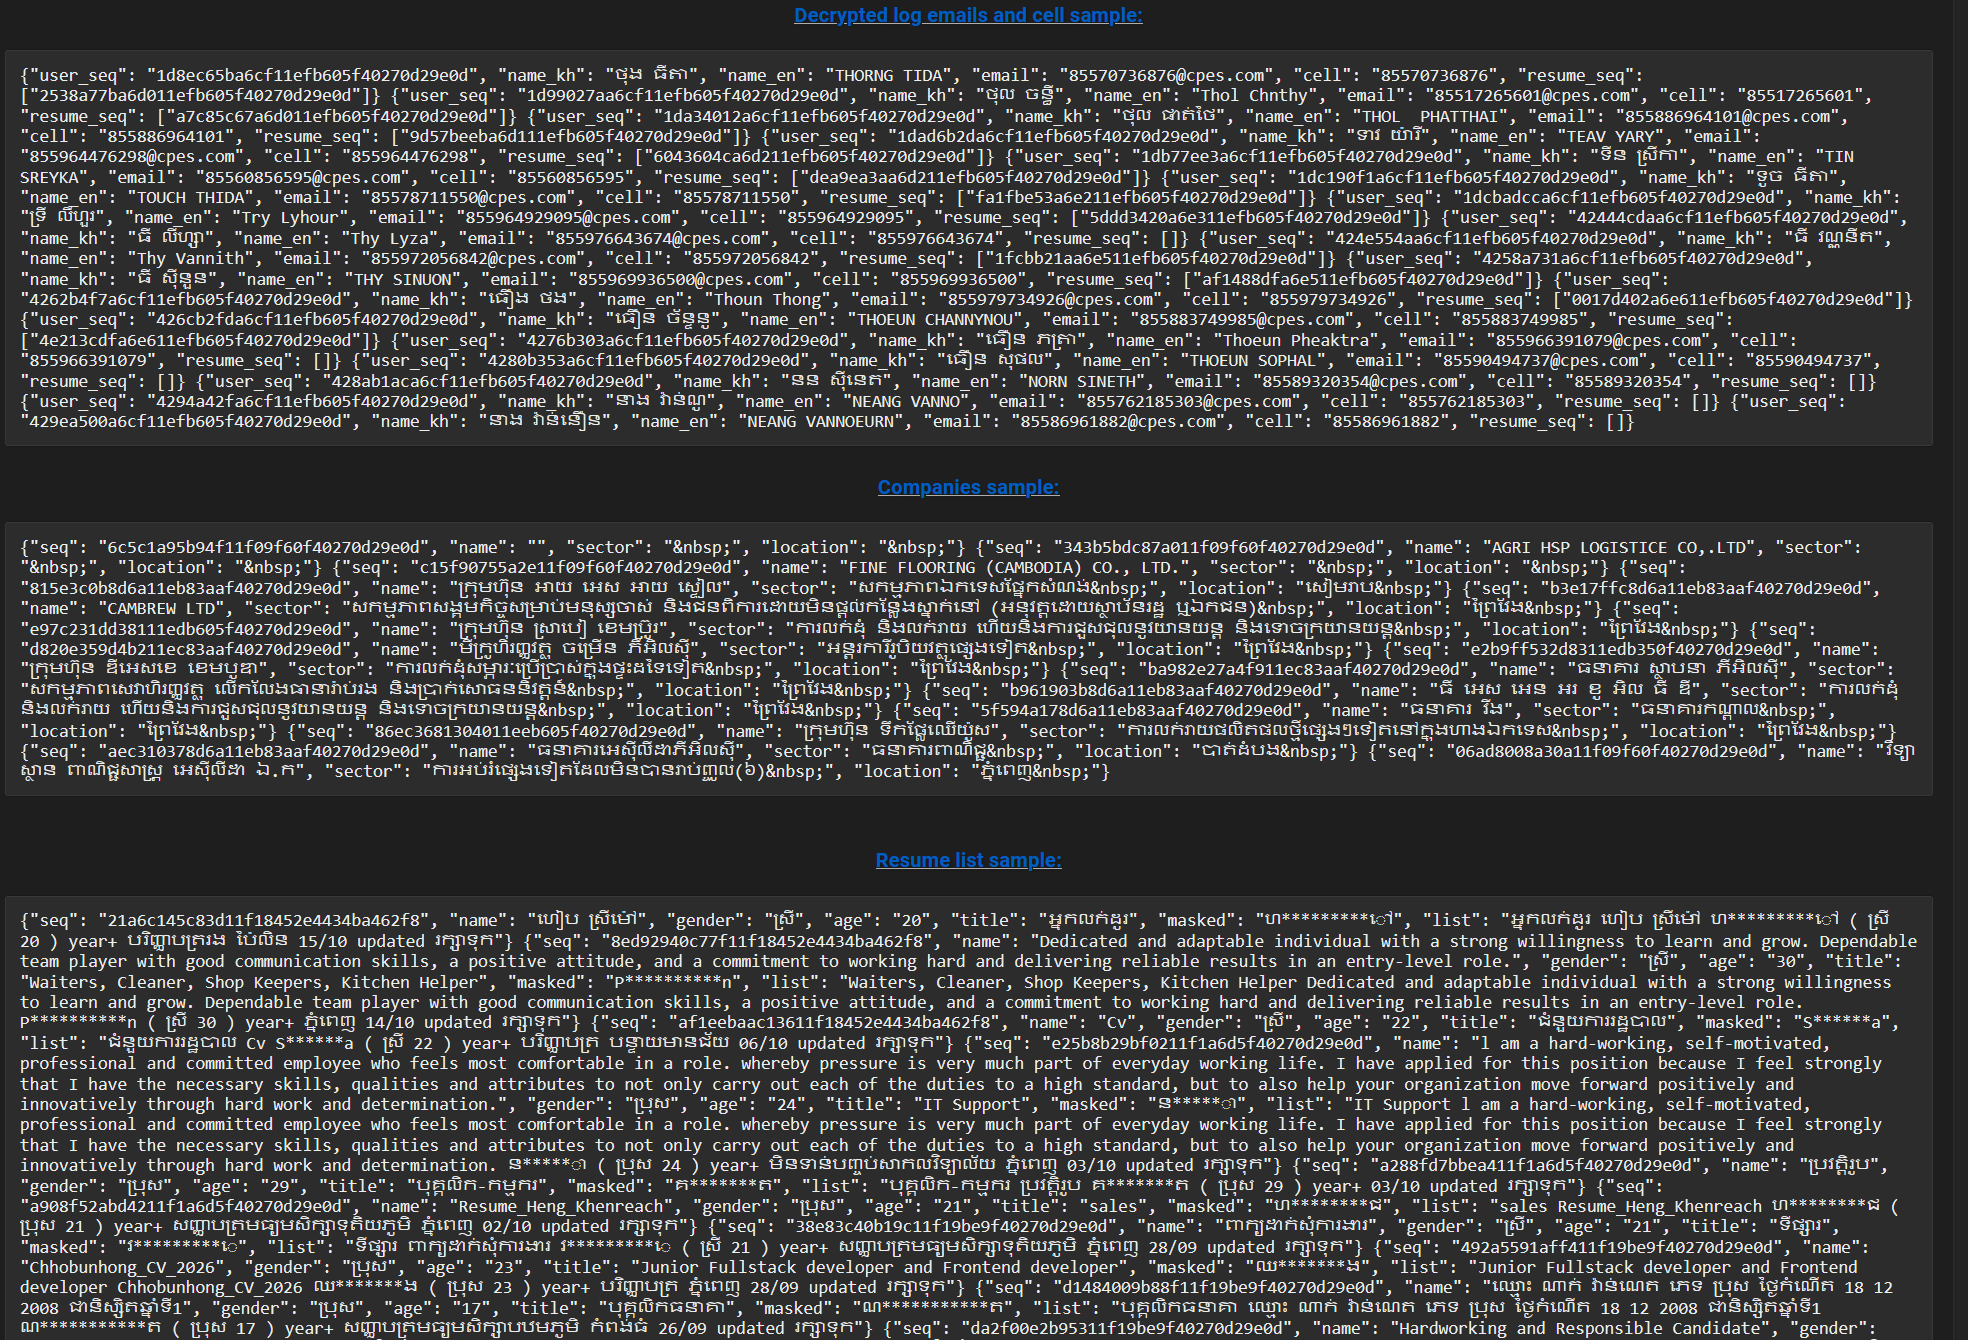
实名求职档案(details.jsonl,24,254 份)
-
明文个人信息:姓名(100%,高棉文全名)、现居地址(100%,含”金边市…””干拉省…””磅湛省…”等)、年龄、性别、期望职位与期望薪资、工作经历(公司名 + 起止年月)、教育经历(学校 + 专业 + 起止年月)、所属就业中心。
-
掩码字段:电子邮箱 100% 掩码(
*********************)、联系电话 99.9% 掩码(************)。 -
少量自填明文:邮箱 7 个(gmail 4、cpes.com 2、cpes123.com 1,出现在自由文本中)、手机号 15 个(求职者在工作经历/其他栏自填)。
-
画像统计(基于简历列表 25,885 份):年龄 22 岁 3,766 人(14.6%)、21 岁 3,293 人;性别女 14,637(56.5%)、男 10,705(41.4%)、其他 58、空 485。期望薪资字段(24,254 份档案)中,未填(0)7,946 份(32.8%),200–250 美元 2,625、250–300 美元 1,622,符合柬埔寨青年就业市场水平。
-
风险:实名 + 现居地址 + 年龄 + 求职意向 + 雇主历史,可拼装为精准社工画像,直接支撑冒充 NEA 或雇主的钓鱼、押金/中介费诈骗、虚假高薪招聘(柬泰、柬日务工通道为人口贩运高发场景)、以及针对特定企业的”内鬼招募”式接触。
简历列表(resumes_list.jsonl,25,885 份)
姓名统一打码(如 P**********n),但保留性别、年龄、职位、个人摘要与更新时间。虽不能直接定位个人,但与 6.1 的档案数据按 seq/年龄/职位交叉即可重识别,且摘要中常含真实姓名拼音或 CV 文件名(如 “Resume Heng Khenreach”、”Chhobunhong_CV_2026″)。
企业与岗位数据(8,185 家 / 641 个岗位)
-
企业名录含名称、行业、省份,其中服装制造 458 家、住宿服务 368 家、银行 342 家、个人服务 267 家(另有 1,207 家行业为空)。
-
岗位记录含企业真实招聘邮箱:
job@jaccs.com.kh(7)、info@mjqeducation.edu.kh(5)、recruitment@lolc.com.kh(5)、hiring@sunrise-hs.com.kh(5)、career@khmerbeverages.com(5)等。 -
岗位电话字段 641 条全部为 NEA 总机(
+85523884692、023 884 692)及占位号(0000000000~0000000005),说明该文件系从公开职位页面批量抓取/导出,而非含企业联系人直连信息。 -
风险:8,185 家企业名录 + 真实招聘邮箱构成 BEC(商务邮件入侵)与”冒充候选人投递恶意简历”的精准目标清单。
脱密账号映射(decrypted_log_emails_cells.jsonl,111 条)
明文包含高棉文姓名、英文姓名、手机号、平台邮箱(85570736876@cpes.com 规则)与简历引用。其中 98 条为 @cpes.com,1 条为拼写错误域 @cpes.ocm,手机号均以 855(柬埔寨国际区号)开头。
该文件的战术含义大于其数据量:它证明攻击者具备将系统加密/掩码字段还原为明文的能力(或系统日志本身以明文记录),因此 2.4 万条掩码数据在攻击者视角下可能并非不可逆。
结论
“柬埔寨国家就业局(NEA)涉嫌数据泄露”事件经核验为真实且影响严重的泄露事件:黑客通过入侵 CPES 公共就业服务平台,导出 8,185 家企业、641 个岗位、25,885 份简历、24,254 份实名求职档案与 111 条脱密账号记录,并连同服务器上的 SSH 私钥、shadow 哈希、内网拓扑与后门程序一并公开。
暂无评论内容