一 执行摘要
2026 年 10 月 16 日,黑客声称泄露”印度国家银行(SBI)客户数据”,附 CSV 数据集与 PDF 文档包。国内情报平台事件记录文档将其转述为”泄露了 3.75 亿条数据记录”。
结论一:数据规模与宣称一致,但”3.75 亿”是数量级误读。 帖子标题与截图均写”375,000 行”(37.5 万行,英文媒体表述为 3.75 lakh),实测 16 张 CSV 表合计 369,747 行,与宣称相差 1.4%(四舍五入与版本差异范围);PDF 归档经流式清点恰好为 2,722 份,与宣称完全一致。委托材料中的”3.75 亿条”将 “3.75 lakh”(十万)误作”亿”,放大了约 1,000 倍,必须纠正,否则会导致影响评估、监管报送与客户通知范围严重失真。
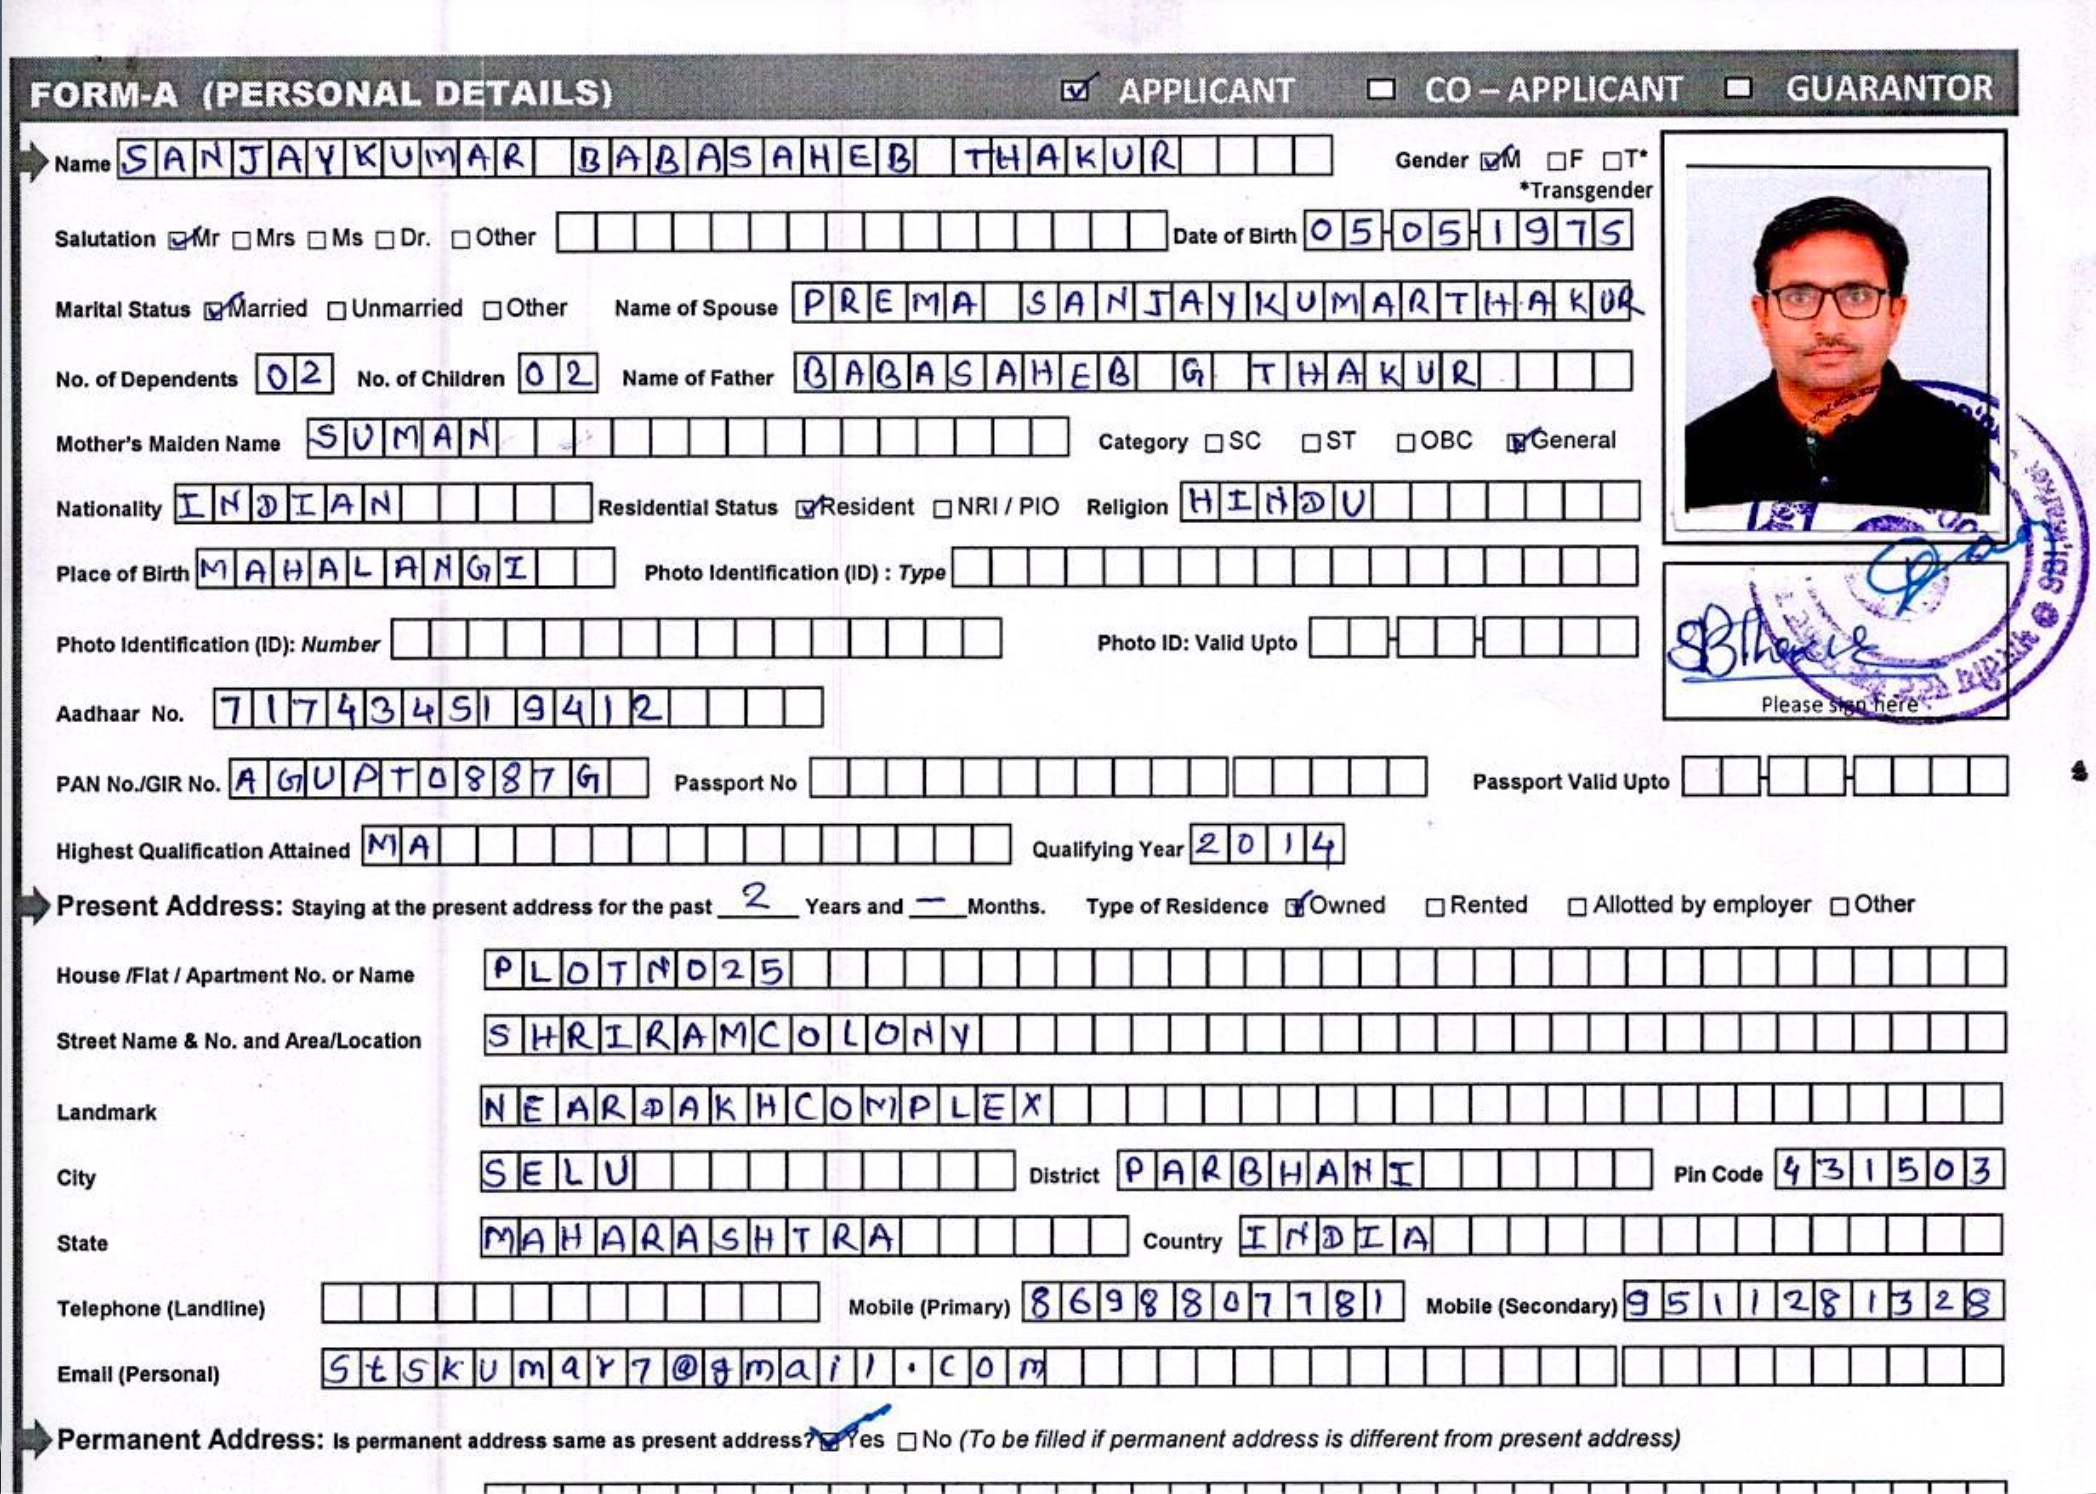
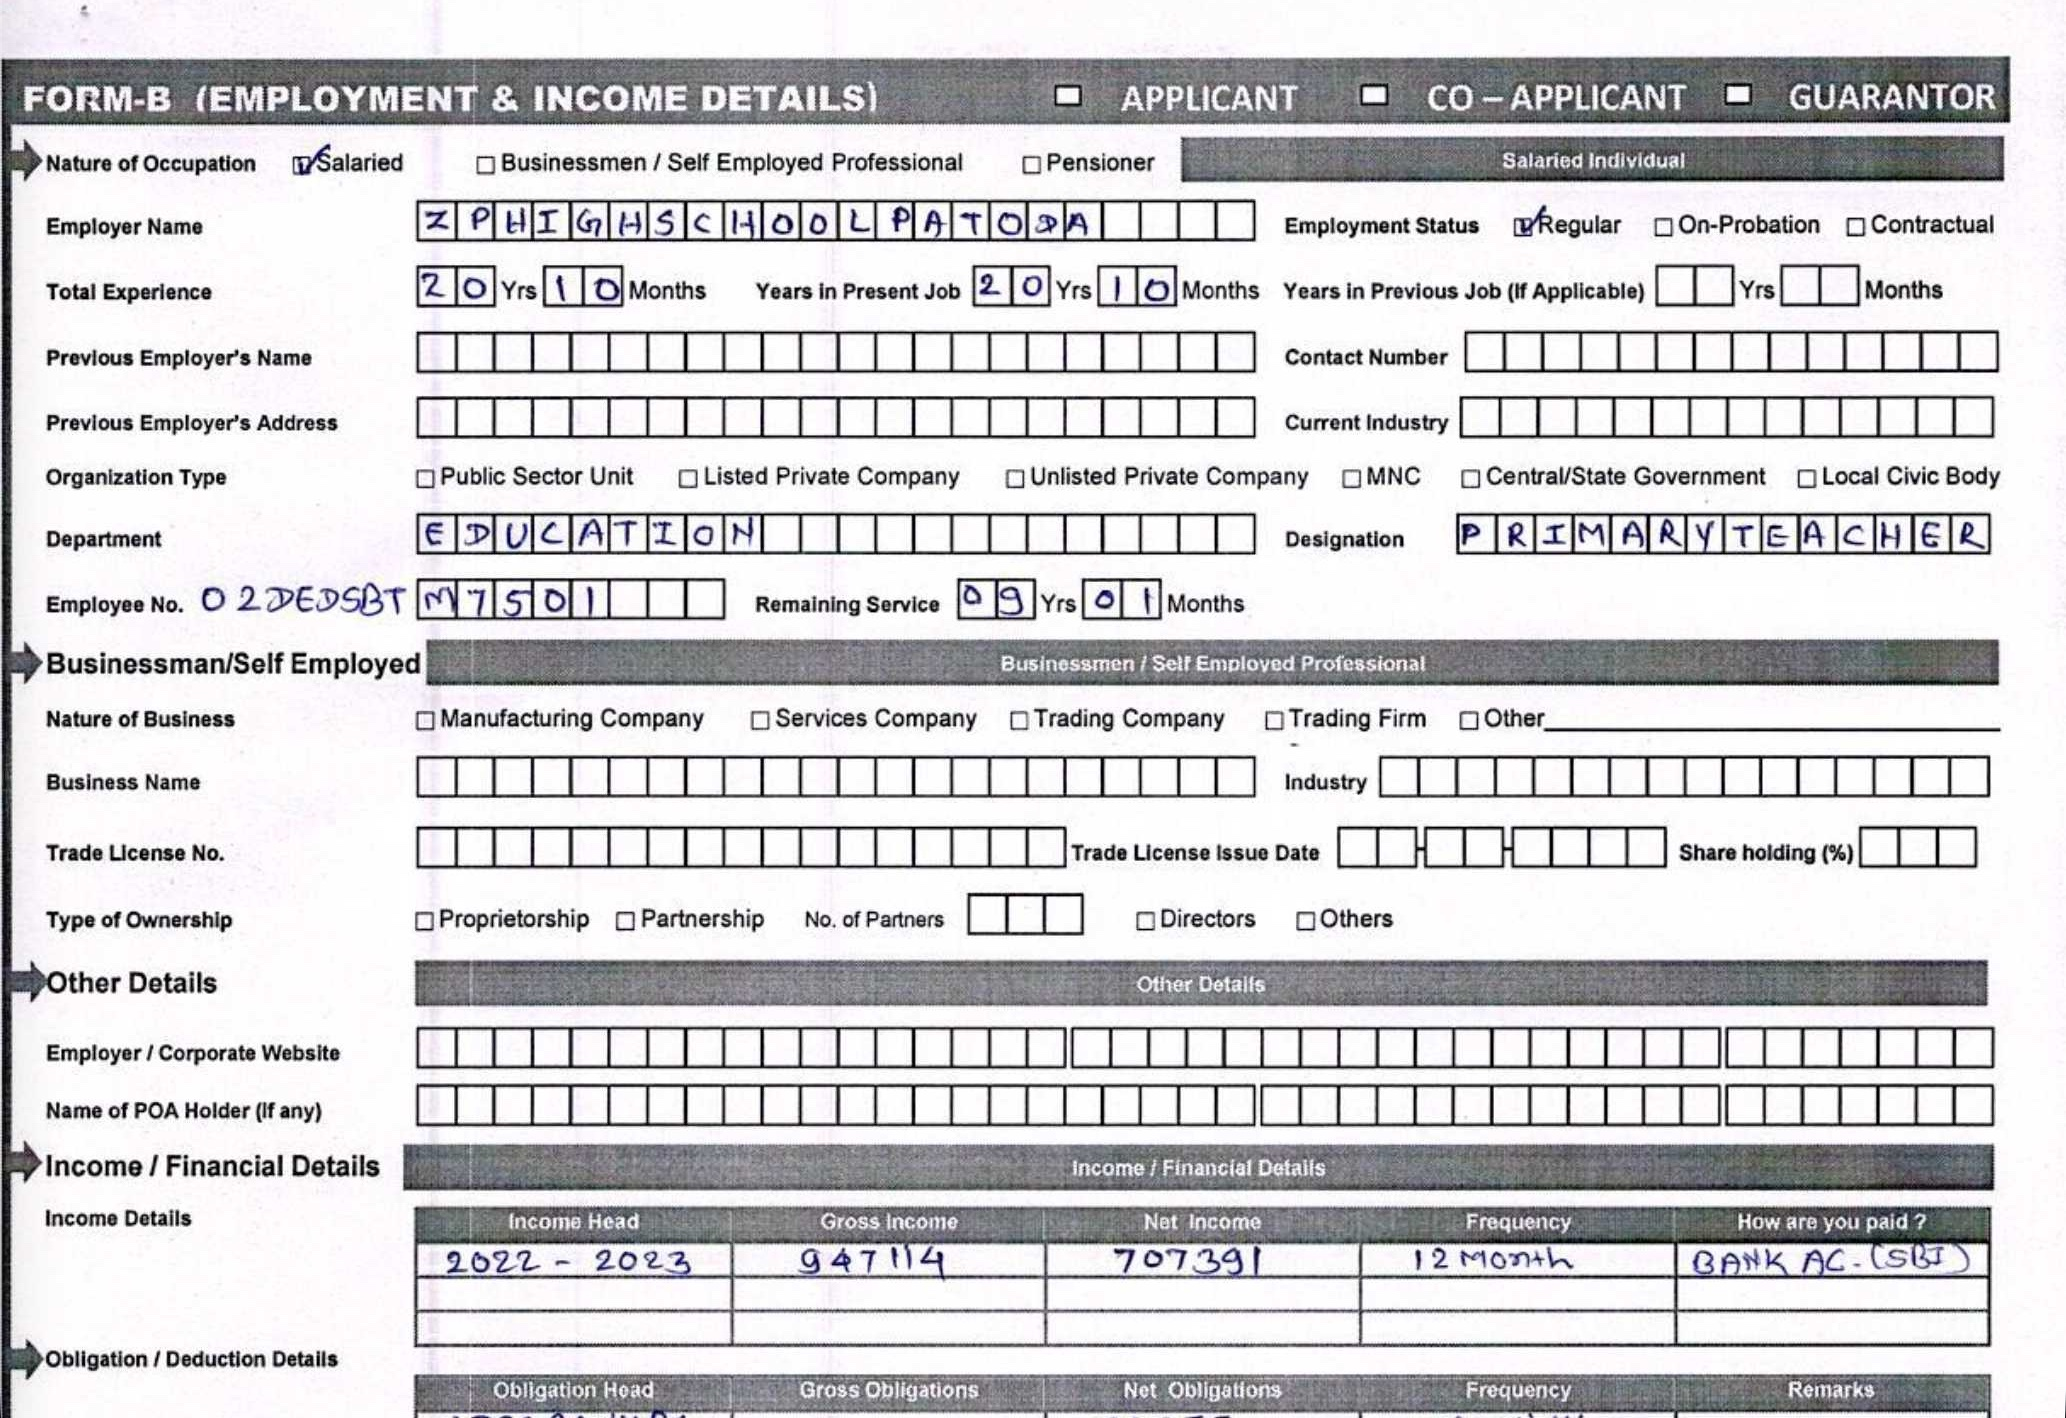
结论二:数据为真实业务数据,不是合成或伪造样本。 五份预览 PDF 的 MD5 与文档清单(collected_docs.csv)逐条对应;PDF 内容为 SBI 住房贷款申请材料(Consent-cum-Declaration 同意声明页、FORM-A 个人信息页、FORM-B 就业收入页、印度 e-Stamp 印花税凭证);CSV 字段包含 SBI 系统特有的拼写(如 remaningTenure、apP_TYPE、iracstatus)与业务错误码;PAN 为印度个人 PAN 格式(第 4 位全部为 P),CIF/账号为 SBI 11 位 CIF 与 17 位账号格式,分行覆盖 1,309 个真实 SBI IFSC(SBIN0xxxxxx)。数据内部一致性、时序连续性与失败重试痕迹均符合真实生产数据特征。
结论三:泄露路径是”API 批量拉取”,不是”数据库被拖库”。 数据包本质是攻击者自建采集工具(SQLite 后端)的工作库导出:包含 16 张业务表与运行日志表(runs、runs_lead、runs_harvest、consent_runs),记录了每次采集的起止时间、成功/失败计数、attempts、first_seen、last_seen。已识别的 SBI 业务端点包括 HomeLoan/GetLeadDetails、HomeTopupLoan/fetchHomeLoans、HomeTopupLoan/GetUserListSTP、HomeTopupLoan/checkTopupLeadStatus、Login/CheckOELoginDetails,请求体仅含 leadId、CifNo、accountNo 等业务标识,未携带任何令牌或签名。consent 模块以每次 10,000 条、约每小时 1 次的节奏持续拉取 6 天,并通过 HTTP 代理隧道轮换出口(日志中留有 Tunnel connection failed: 502 Proxy Error),属于典型的”低频慢速 + 代理轮换”规避风控手法。
结论四:SBI 官方尚未回应,媒体已扩散,二次传播风险处于高位。 印度媒体(Free Press Journal、VAR India 等)与国际监测平台(Kalir Pulse)已报道该事件,标题均使用”3.75 lakh records / 2,722 documents”。截至本报告完成时,未发现 SBI 或印度 CERT-In 的公开声明。数据包内含姓名、手机号、PAN、出生日期、住址、职业、年收入、贷款金额、开户申请与贷款申请扫描件,可组合出完整的身份画像与信贷画像,对精准诈骗与账户接管构成直接支撑。
综合研判:这是一起真实发生的金融客户数据外泄事件,规模约 37 万条记录、覆盖约 11 万名唯一手机号用户,泄露路径为公网 API 的对象级越权与批量枚举,而非核心系统被攻陷。 对个人客户为高危,对 SBI 为重大合规与声誉事件。
暂无评论内容