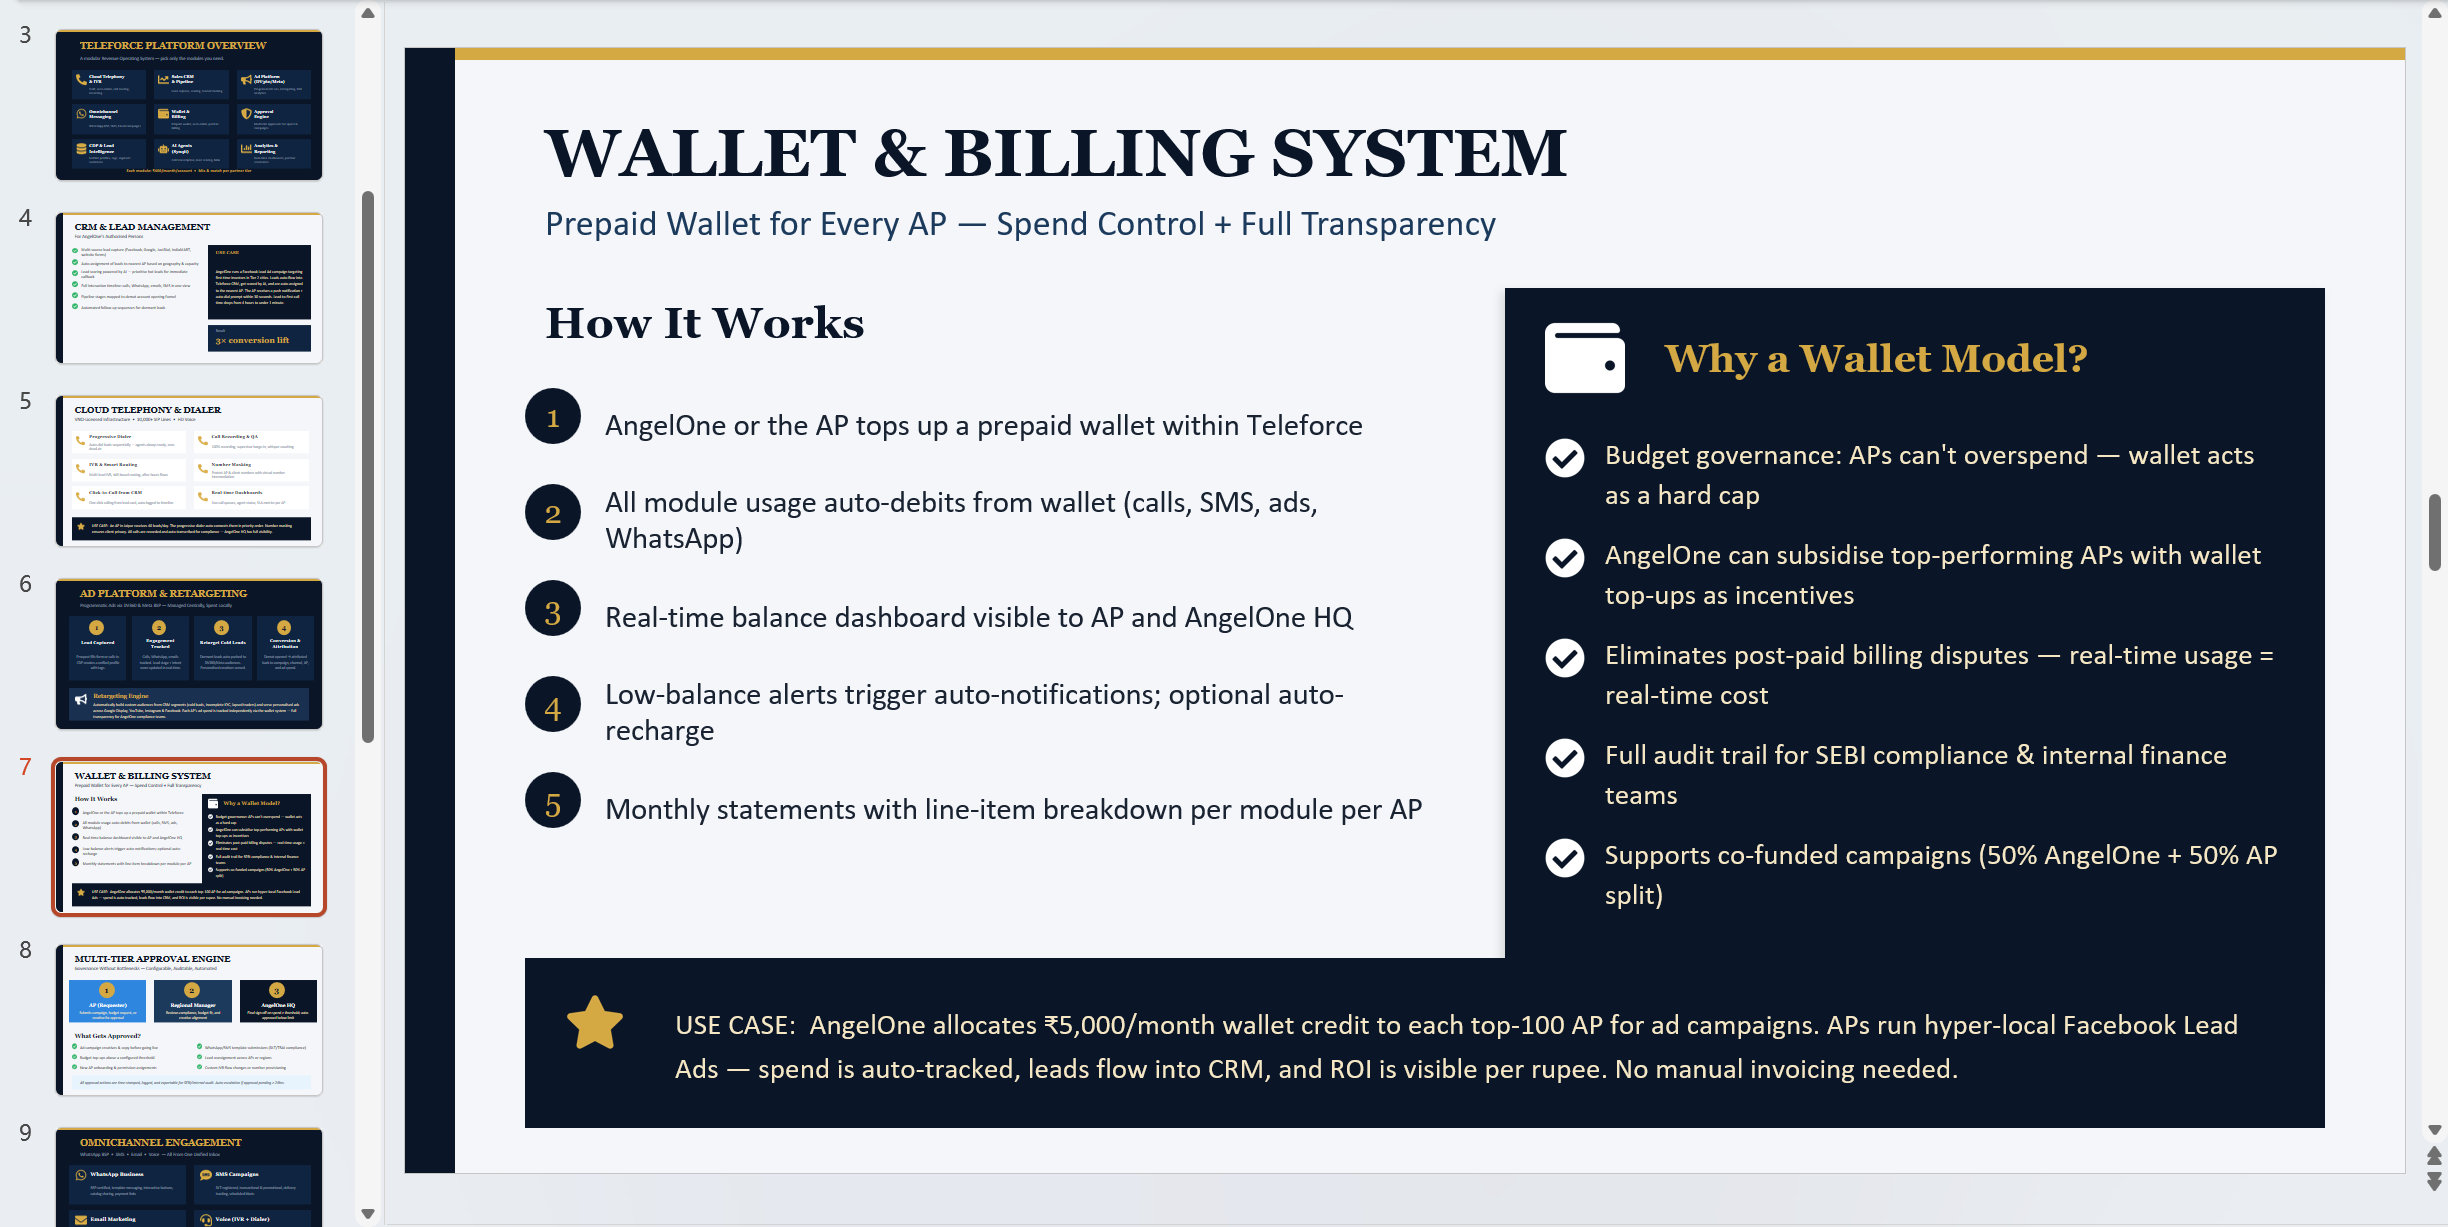
2026 年 10 月 6 日,黑客声称取得并公开了印度古尔冈(Gurugram, Haryana)公司 Garuda Advertising Pvt. Ltd. 的业务文件夹。该公司运营云电话、联络中心与广告技术平台 Teleforce。
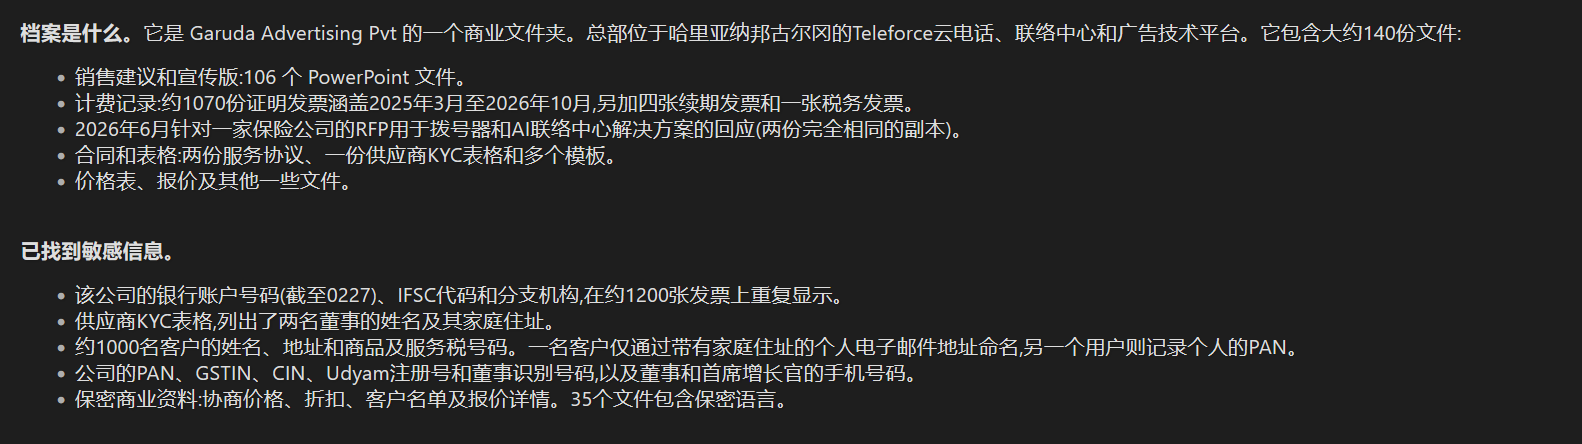
声称内容以办公文档为主,而非传统消费者数据库:约 140 份文件,含 106 份销售提案/路演 PPT、约 1,070 份形式发票(覆盖 2025 年 3 月至 2026 年 10 月)、服务协议、供应商 KYC、报价与价目表,以及一份 2026 年 6 月针对保险公司“拨号器 + AI 联络中心”RFP 的响应。帖中还称文件含公司银行账户与 IFSC、董事家庭住址、约 1,000 家客户的名称/地址/GST、个别个人 PAN、高管手机号,以及谈判价格与投标细节;约 35 份文件带保密条款。
受害方画像
法律主体: Garuda Advertising Private Limited(亦写作 Garuda Advertising Pvt. Ltd.)
品牌/产品: Teleforce(teleforce.cx),定位为 AI 通信与广告平台,覆盖云电话、自动拨号、CRM、工单、邮件/短信、工作流、情感分析、生成式 AI、落地页及 Meta(Facebook/Instagram)广告与社媒管理。
地点: 古尔冈 Sector 65 等办公地址见公司站点;注册地与德里相关备案并存。LinkedIn 显示约 11–50 人、广告服务、成立于 2005。公开创业报道称 CEO 为 Tarunbir Singh Sethi,并称有 NTPC、Airport Authority、Powergrid 等政府客户历史。
监管标识: CIN U74300DL2005PTC143736 等公司登记信息属于印度 MCA 公开字段,不宜一律视为“仅因泄露才暴露”。
业务属性决定影响面:Teleforce 是 CPaaS / 联络中心 / 广告技术 供应商。客户侧通常持有外呼名单、通话元数据、CRM 和广告账户授权。本次声称材料看起来是销售与财务后台文件夹,不是生产通话录音库或全量终端用户库,但不能排除同一入侵路径能触达更多系统。
声称数据与敏感度
帖文自述规模约 140 份文档,结构如下。
商业文件
- 106 份 PowerPoint:销售提案与路演
- 约 1,070 份形式发票(2025-03 至 2026-10),另有 4 份续约发票、1 份税务发票
- 两份服务协议、供应商 KYC、模板、价目表与报价
- 2026-06 保险公司 RFP 响应(拨号器与 AI 联络中心,称有两份相同副本)
- 约 35 份文件含保密表述
声称敏感字段(按防御价值,不复述具体标识符)
- 财务:公司银行账号、IFSC、开户行,重复出现在约 1,200 条发票记录中
- 人员:KYC 中两名董事姓名与家庭住址;董事与 Chief Growth Officer 手机号
- 客户:约 1,000 家客户名称、地址、GST;个别个人邮箱、家庭住址、个人 PAN
- 主体登记:公司 PAN、GSTIN、CIN、Udyam、董事 DIN(其中部分在政府公开登记中可查)
- 竞争情报:谈判价、折扣、客户名单、投标细节
敏感度判断
- 高:董事住址与私人手机、个人 PAN、客户名单与地址、未公开报价与标书、银行账号+IFSC 组合
- 中:发票明细、续约与折扣结构、服务协议条款
- 低或公开:CIN、部分董事姓名与 DIN、公司注册地址类信息
这不是典型的“百万行消费者库”,而是可用于商业间谍、发票欺诈和定向钓鱼的运营档案。
结论
这是一起针对印度云电话与广告技术供应商销售财务档案的暗网泄露声称。主体真实,叙事粒度高于普通空喊,但证据链停在威胁行为者自述和二次转载。在样本核验或公司确认前,应定为疑似商业文档暴露,而不是已证实的 Teleforce 平台入侵。
暂无评论内容