一、事件概述
2026年9月28日,台湾銓敘部(考试院所属机关,英文正式名称 Ministry of Civil Service,简称 MOCS)掌理的人事资料库发生大规模外泄,涉及 589,991 笔公务员人事记录。此事件当年经媒体广泛报道,銓敘部于 2019 年 6 月 24 日公开证实。
事件时间线
| 时间 | 事件 |
|---|---|
| 2019-06-22 | 行政院接获”五眼联盟”(Five Eyes)通报,知悉国外网站披露銓敘部 59 万笔个资;銓敘部接获外部情资并启动应急 |
| 2019-06-24 | 銓敘部公开证实数据外泄:外泄合计 59 万笔,实际影响人数 24 万余;通报国家资通安全会报技术服务中心(TWCERT/CC),案件移交法务部调查局侦办 |
| 2020-03-02 | 监察院就本案发布调查报告,指出銓敘部资安管理不足,要求整改(据报道外泄数据为 2005—2012 年间提交的人事资料) |
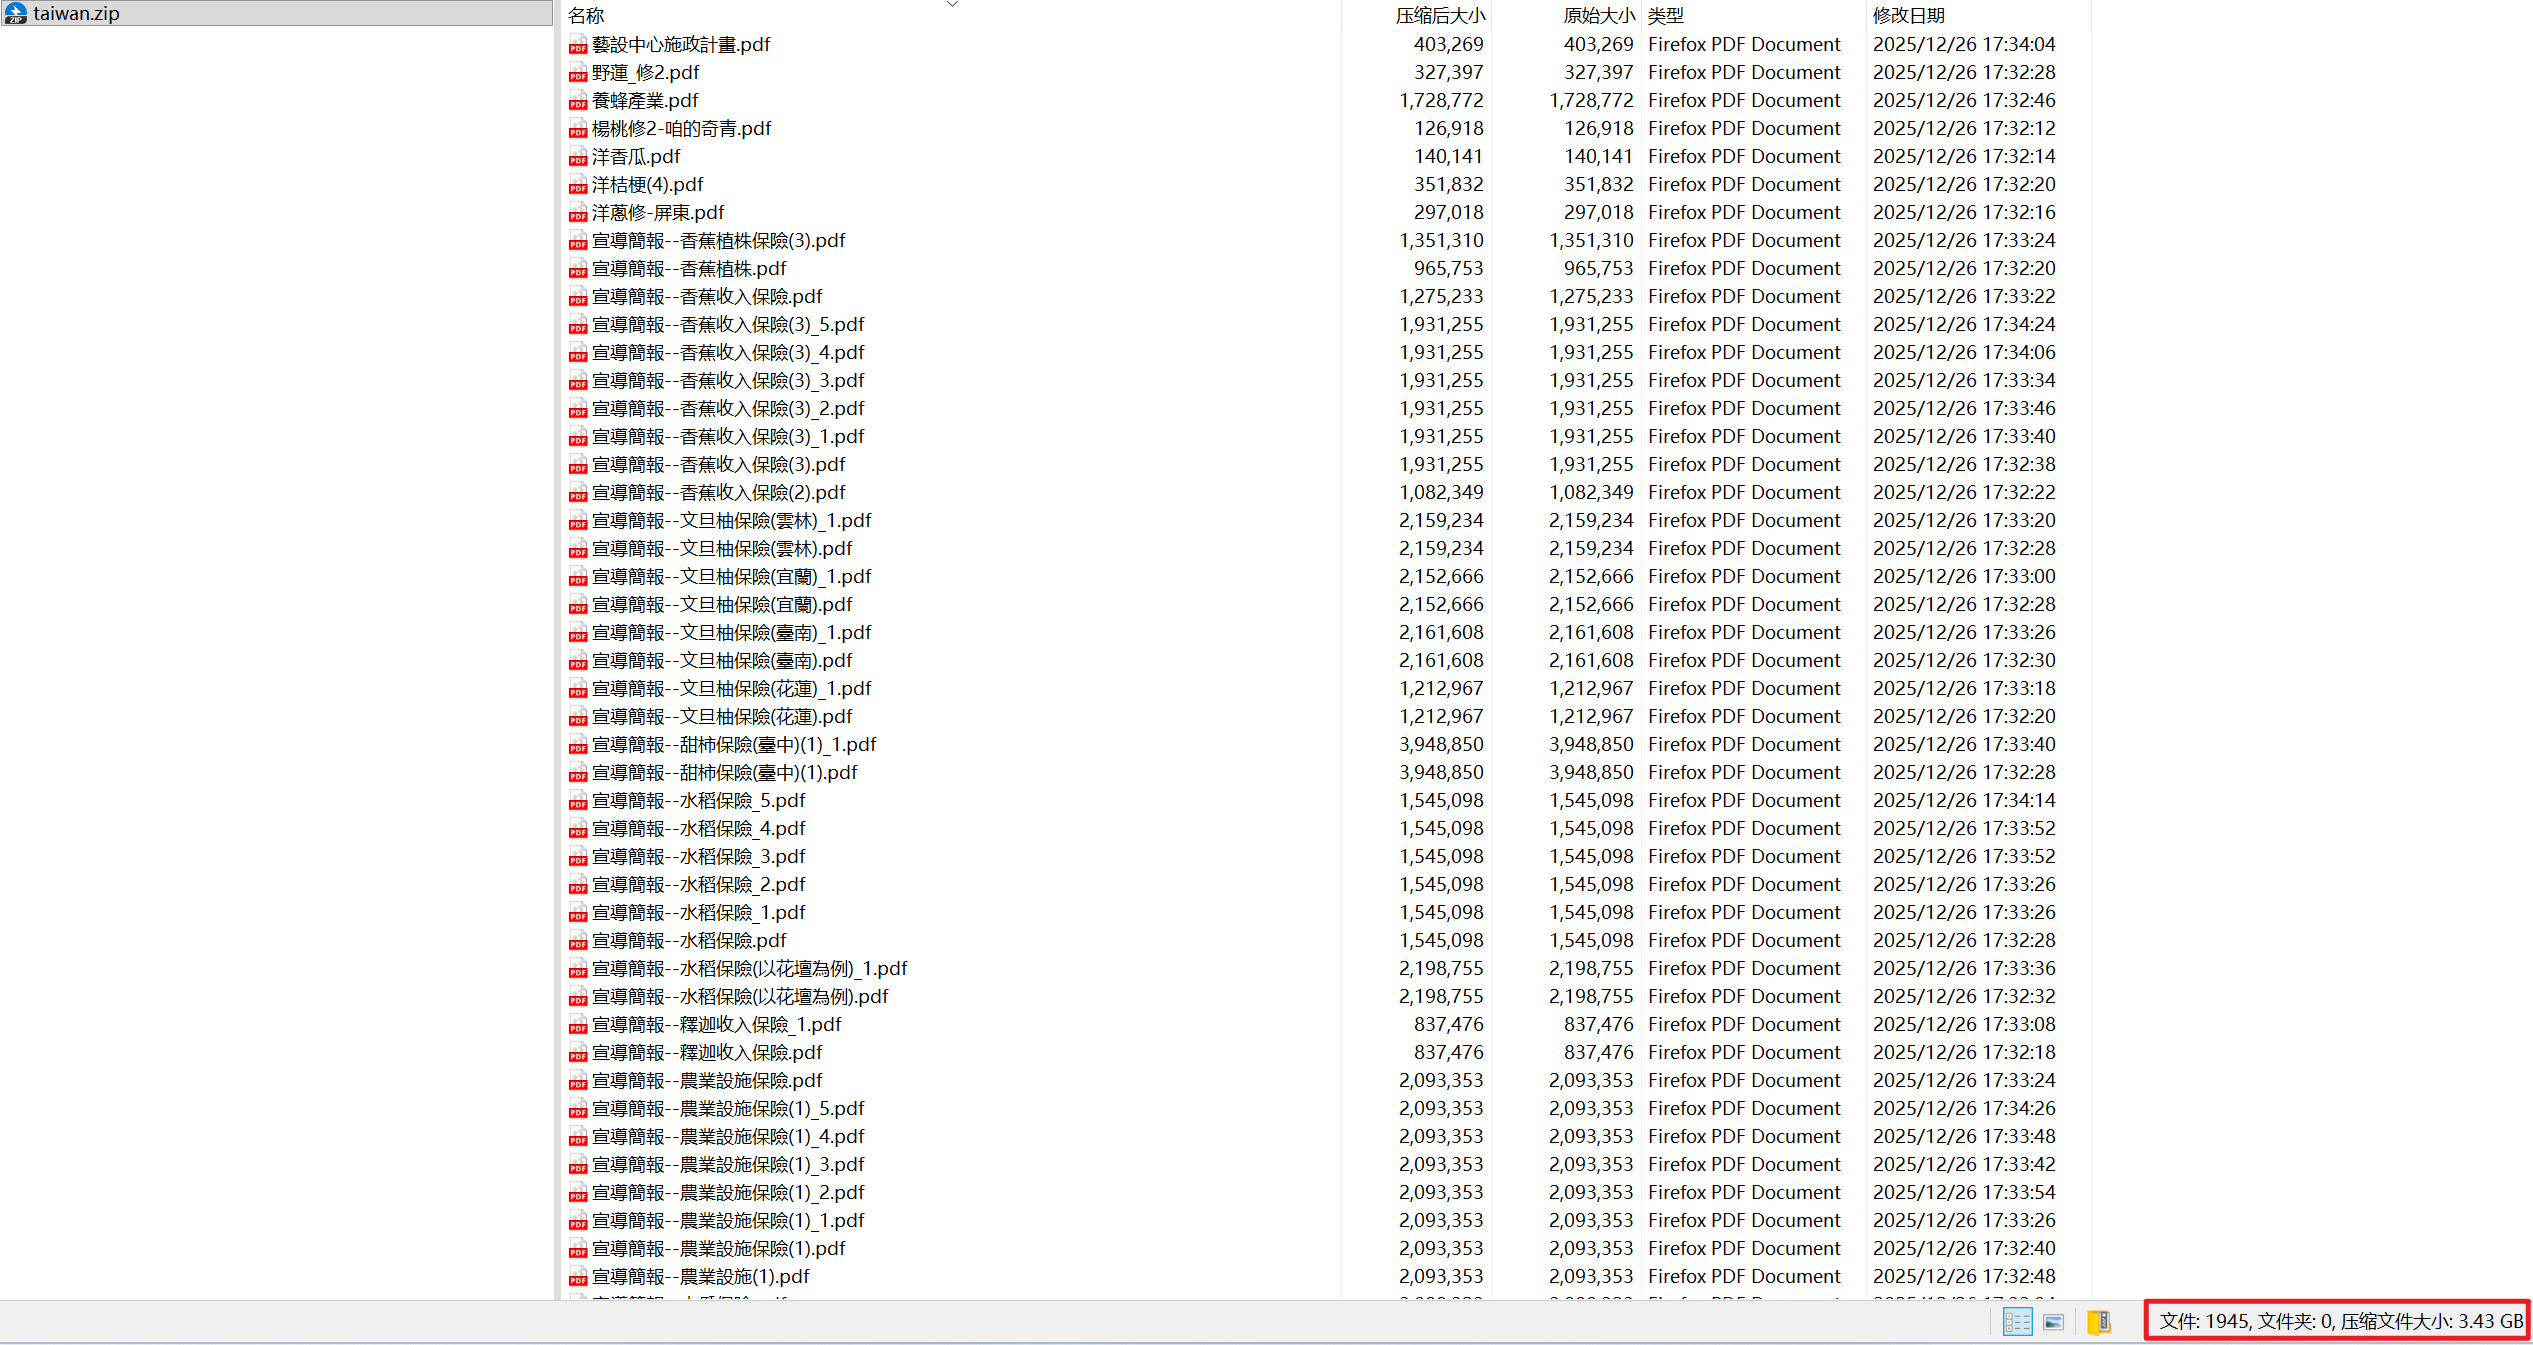
| 约 2019—2026 年间 | 数据在地下论坛 / Telegram 频道多次流转(原始压缩包文件名保留 “leaked-June-2019” 字样及拼写错误 “Tawain”,为流传副本的典型特征) |
二、受害方信息
| 项目 | 内容 |
|---|---|
| 受害机构 | 銓敘部(考试院所属,英文 Ministry of Civil Service,MOCS) |
| 性质 | 台湾最高考试机关下属部会,掌理全台公务人员之铨叙审定、俸给、考绩、退休抚恤等人事管理业务 |
| 受影响数据期间 | 民国 94 年—101 年(2005-01-04 至 2012-06-01)录入之人事资料 |
| 影响范围 | 全台中央及地方政府机关公务人员(含警察、司法、情治、关务、税务、医疗、教育等体系) |
| 官方确认影响 | 589,991 笔记录,实际涉及自然人 24 万余(去重后) |
三、传播渠道
原始事件(2019)行为体判断
-
2019 年 6 月 22 日,数据被发现已出现在国外(美国)网站上,最先由”五眼联盟”情报渠道向台湾行政院通报;
-
外泄资料为民国 94—101 年(2005-2012)间已停止使用的旧人事系统的存量数据(对应期间:旧人事管理系统约于 2012 年中停用/迁移);
-
銓敘部当年声明外泄内容不含密码类凭据,属”旧资料”;本案由调查局侦办,公开报道未见最终对外公布入侵者身份的结论;
-
综合判断:原始外泄途径(外部入侵 vs. 委外/内部人员导出)在公开情报中无定论,但数据高度结构化、字段完整、含系统录入账号与精确录入时间戳,符合”数据库整表导出”特征而非随机窃取样本。
四、泄露数据构成与规模
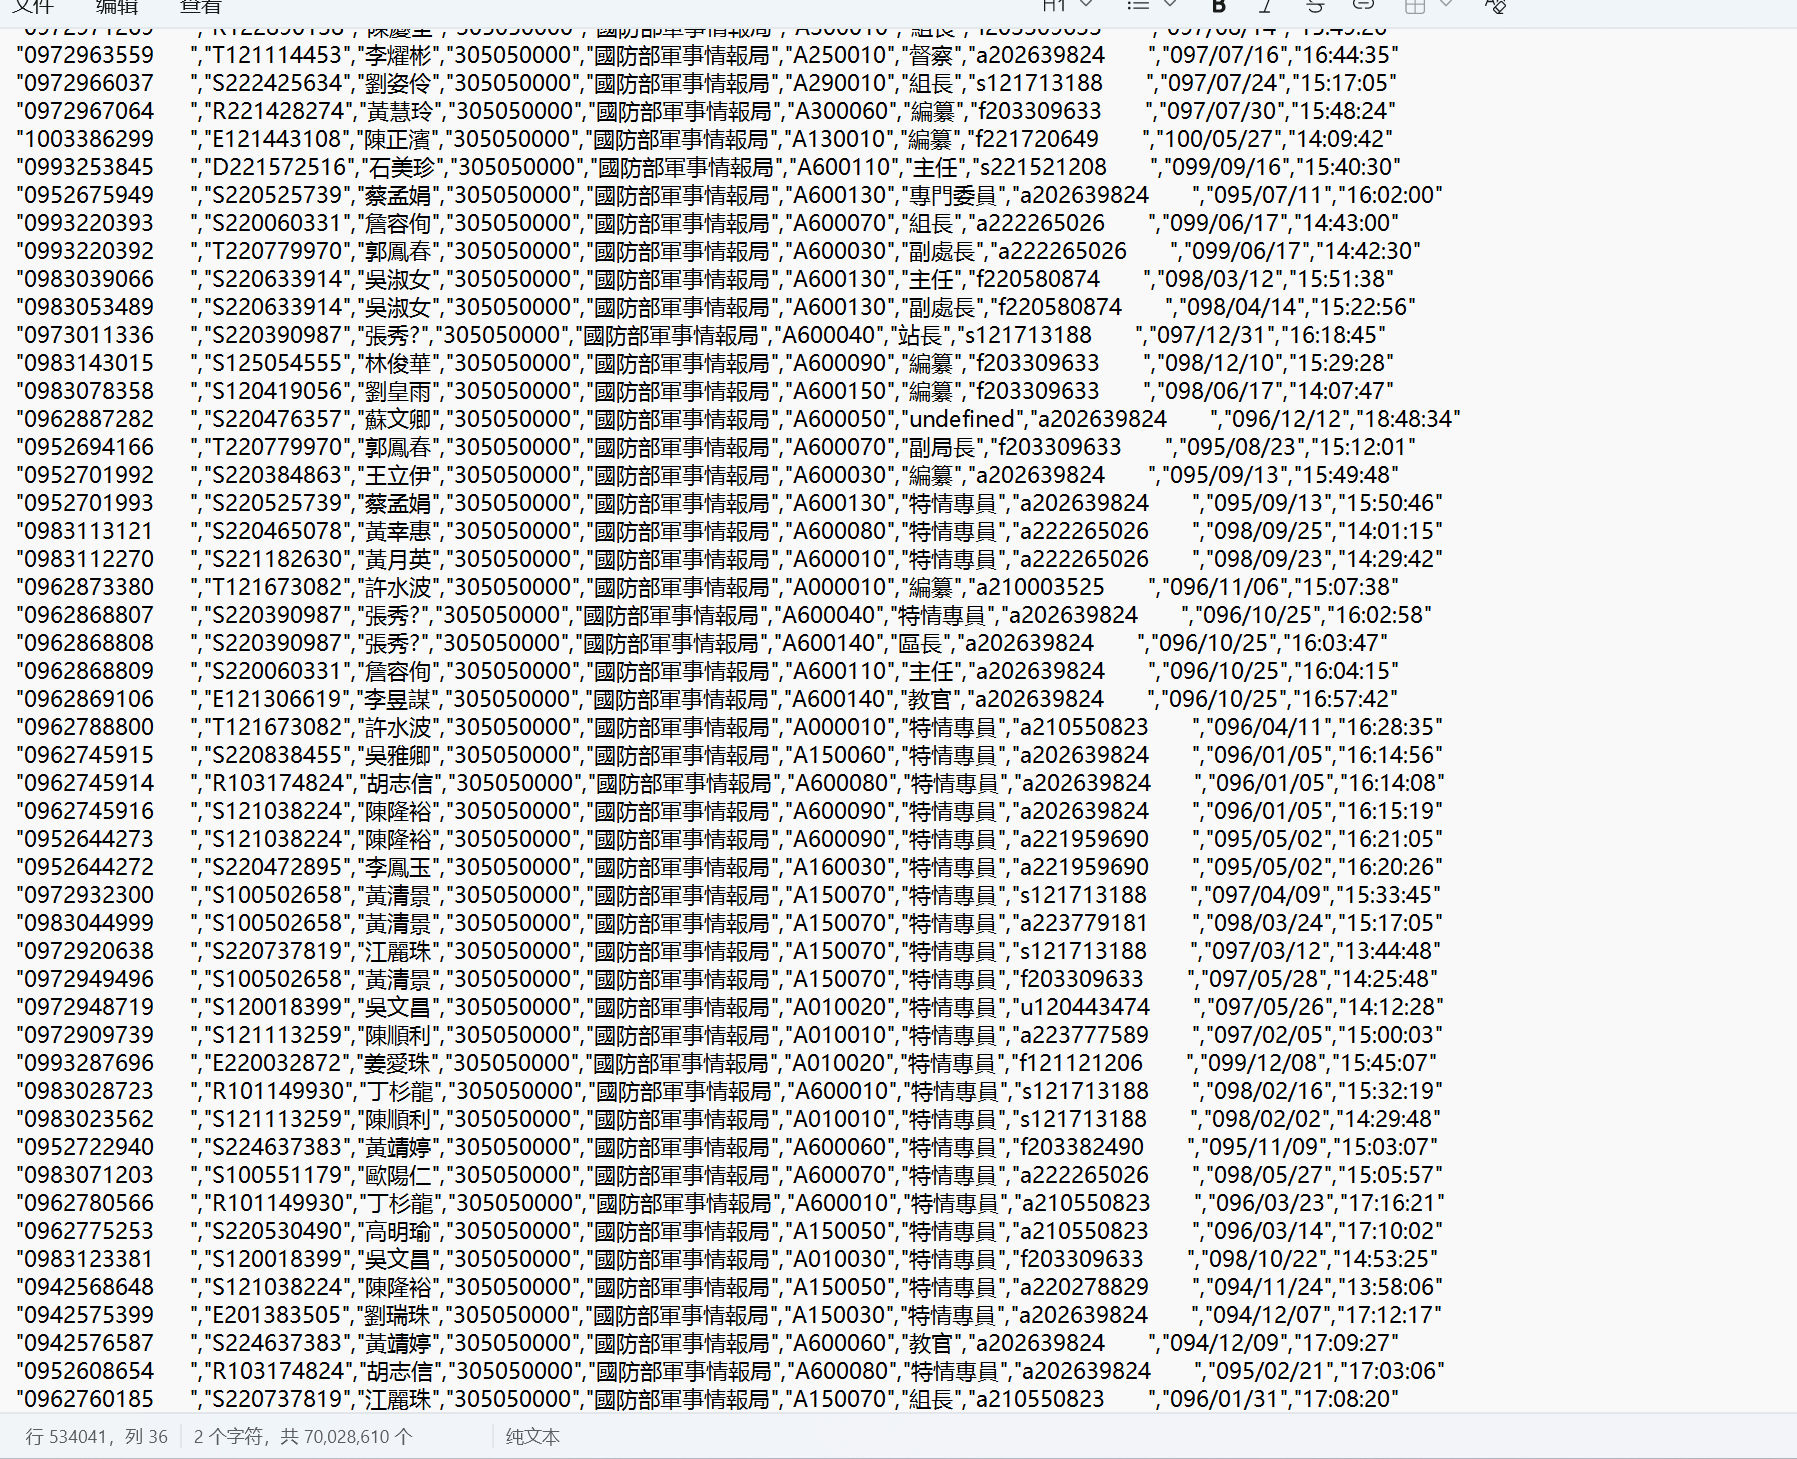
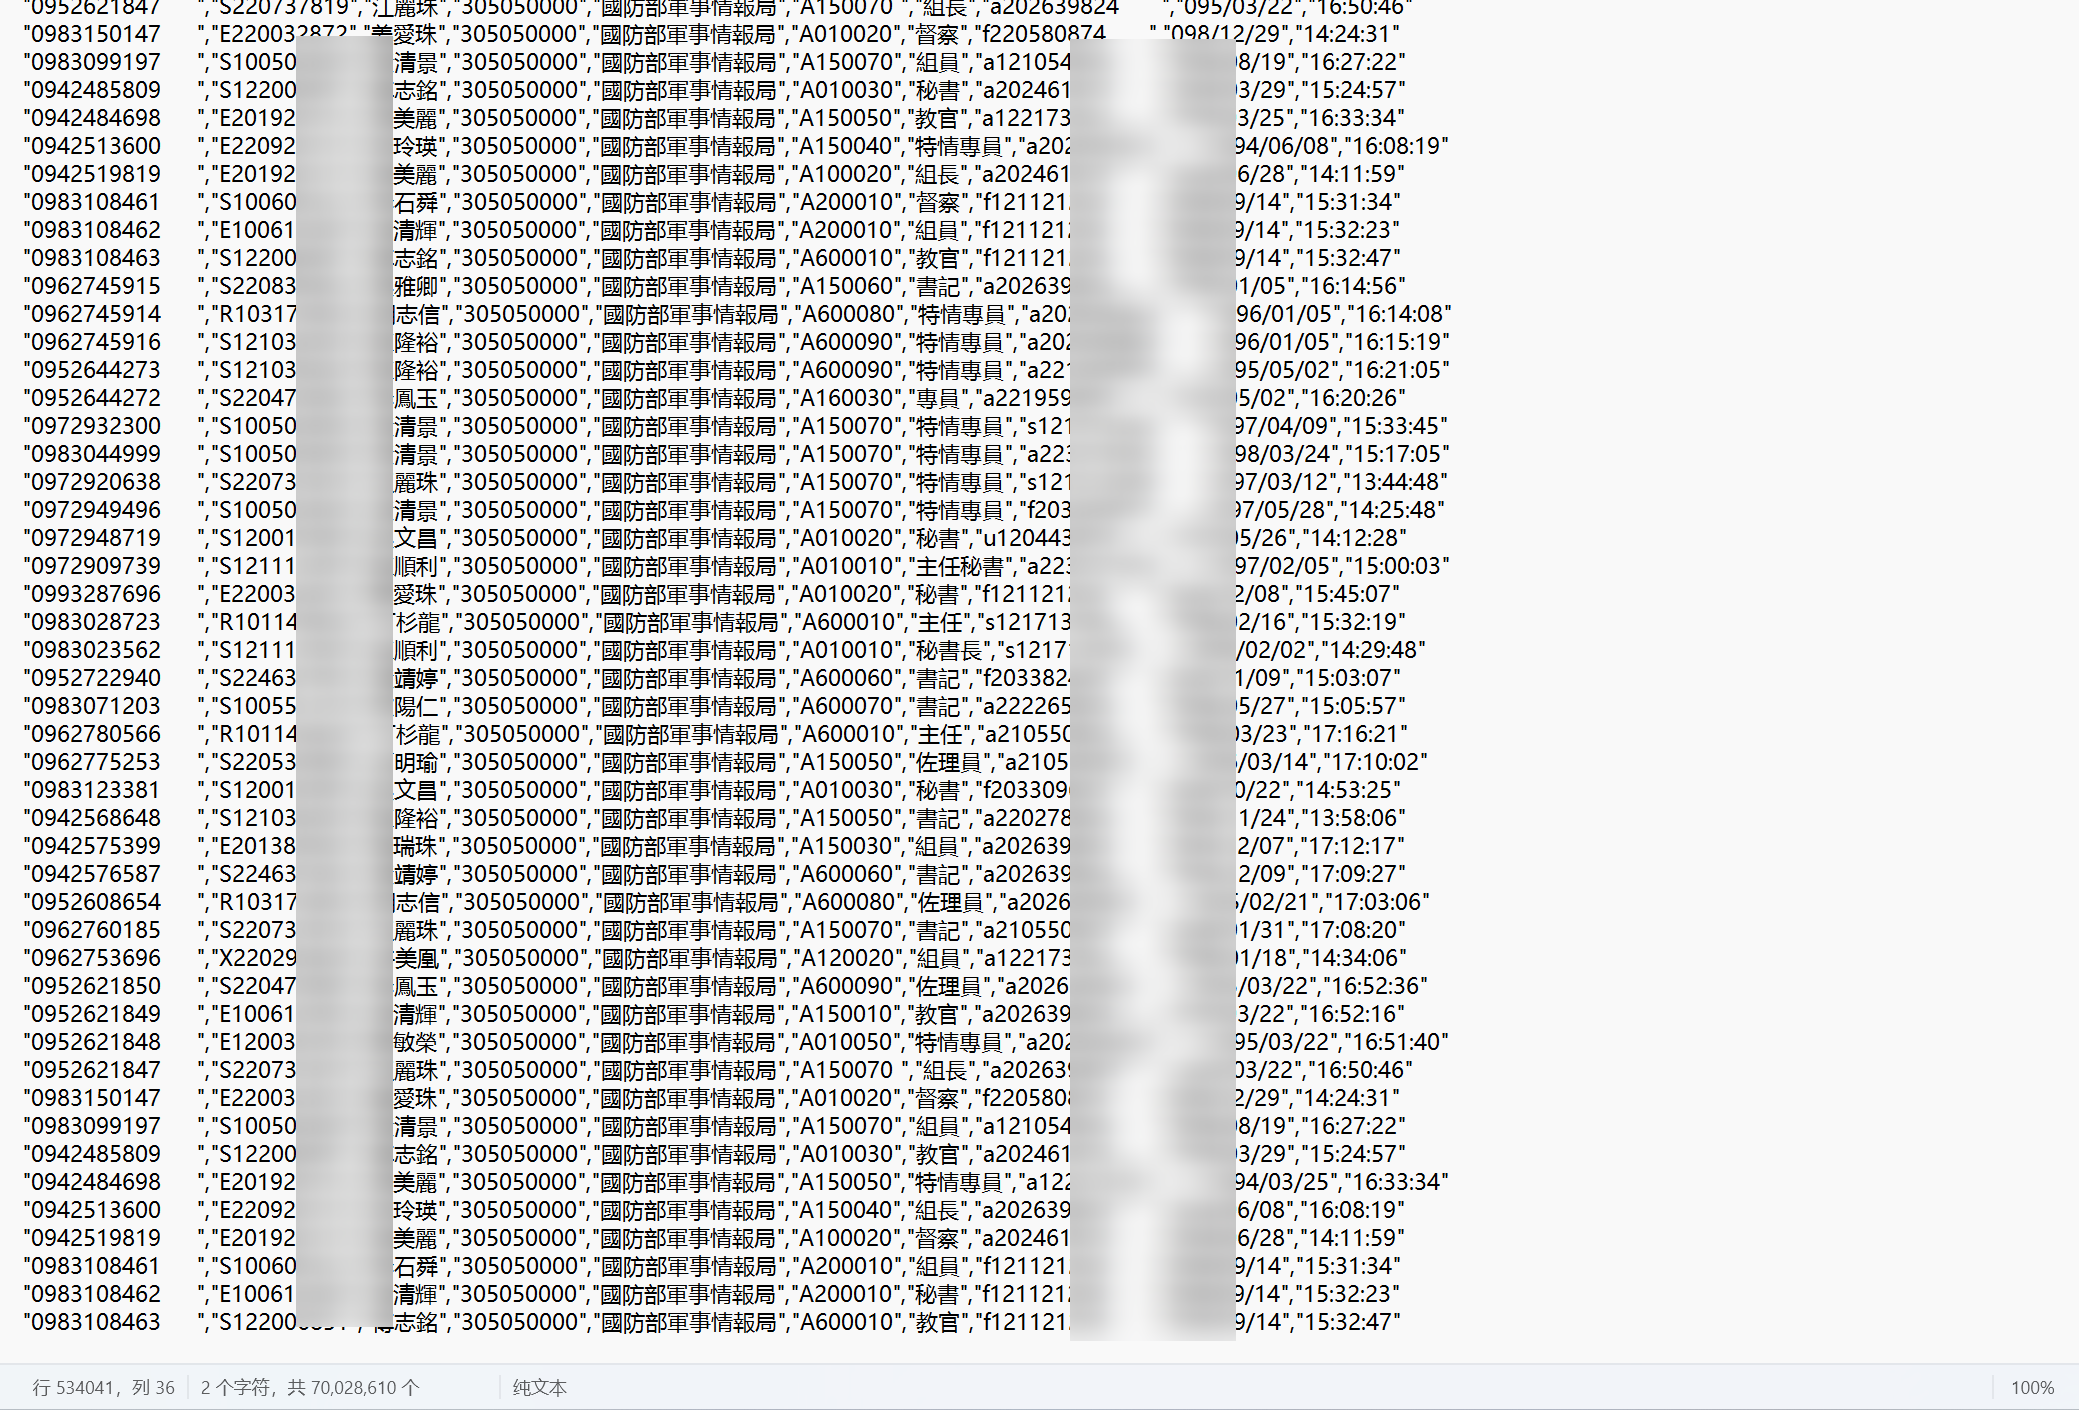
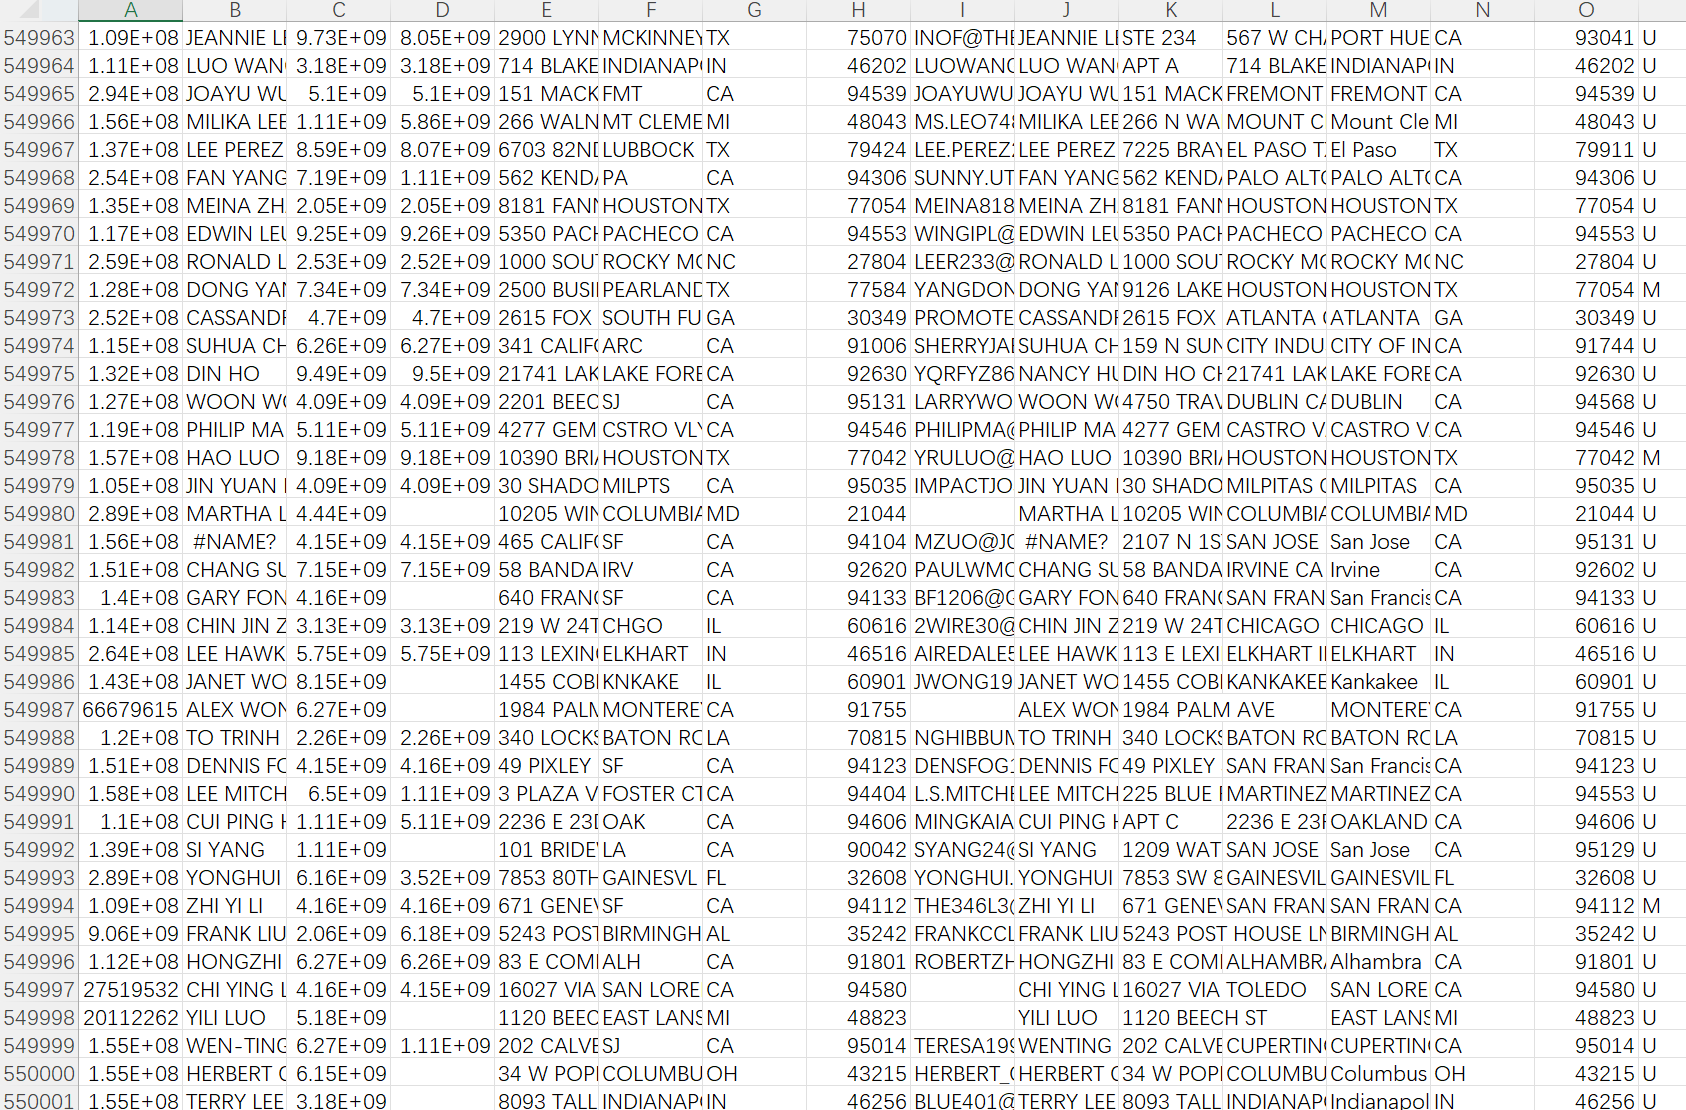
数据字段(10 列)
| 列 | 字段 | 说明 | 示例(脱敏) |
|---|---|---|---|
| 1 | CNO 代码 | 记录流水号(民国年 + 序号,如 094 开头 = 民国 94 年) | 0942454564 |
| 2 | 身份证号码 | 台湾身份证号(字母 + 性别码 + 8 位数) | E22****050 |
| 3 | 用户名(姓名) | 当事人中文姓名 | 黃○傑 |
| 4 | 组织代码 | 机关代码(9 位) | 803000000 |
| 5 | 组织名称 | 服务机关全称 | 國家安全局 |
| 6 | 职位编号 | 职务代号 | A634010 |
| 7 | 职位名称 | 职务名称 | 組長 |
| 8 | CRT 用户名 | 系统录入操作员账号(原系统操作者,50 个唯一账号) | a1221****1 |
| 9 | CRT 日期 | 记录建立日期(民国历) | 094/01/06 |
| 10 | CRT 时间 | 记录建立精确时间(时:分:秒) | 17:45:52 |
数据规模统计(全量实机统计)
| 统计项 | 数值 |
|---|---|
| 总记录数 | 589,991(与宣称”59 万”一致,全部为规范 10 字段,无残缺行) |
| 唯一身份证号(去重自然人) | 243,412 |
| 记录重复特征 | 同一人平均 2.42 条记录(最多 22 条),符合”一人多岗位/多次铨叙异动”的人事档案特征 |
| 唯一姓名 | 194,011 |
| 唯一服务机关 | 10,220 个(组织代码唯一值 10,803) |
| 唯一职务名称 | 606 种 |
| 性别分布(按记录) | 男 315,673 / 女 274,003 |
| 数据时间范围 | 民国 94/01/04 — 101/06/01(2005-01-04 — 2012-06-01),逐年分布:2005 年 74,058 / 2006 年 78,933 / 2007 年 73,190 / 2008 年 61,959 / 2009 年 82,312 / 2010 年 83,299 / 2011 年 103,090 / 2012 年 33,150 |
| 系统录入操作员 | 50 个唯一账号(均为带城市字母前缀的账号格式,另有 admin、vivi 等个别管理账号) |
数据质量与真实性特征
-
身份证号防伪校验:对 243,412 个唯一身份证号执行台湾官方检查码算法(含县市字母编码加权)验证,99.48%(242,144 个)校验通过;仅 959 个检查码不符、309 个格式异常(如录入缺位、双字母等历史脏数据)——该通过率为人工伪造数据不可能达到的水平,构成数据真实性的核心证据;
-
格式一致性:589,991 行全部为标准 10 字段结构,引号闭合规范,无拼接痕迹;
-
机读特征完整:保留流水号、操作员账号、精确到秒的录入时间,字段间逻辑自洽(如流水号与日期年份对应),符合生产数据库整表导出特征;
-
合理脏数据:存在少量
undefined职业名(5,457 条)、空职务名(2,660 条)等系统导出常见噪声,进一步佐证数据的”原生性”。
五、敏感数据类型与影响面
个人敏感数据规模
| 数据类型 | 规模 | 风险 |
|---|---|---|
| 姓名 + 身份证号(完整) | 24.3 万人 | 高危:身份证号是台湾各项实名服务的主键凭据,可用于身份冒用、伪造证件、开户/申贷辅助 |
| 服务机关 + 职务名称 | 59 万条 | 高危:直接暴露个人职业身份与所在单位,可精准定位目标 |
| 任职异动轨迹 | 隐含(一人多条记录) | 中高:可通过多条记录还原人员调动历史 |
| 系统录入操作员账号 | 50 个 | 中:暴露当年人事系统运维人员身份(账号携带身份证号特征) |
高敏感机关覆盖专项统计(本报告核心发现)
对全部 10,220 个机关进行关键词专项画像,泄露数据覆盖了大量情治、执法、司法与国防类机关:
| 敏感体系 | 记录数 | 涉及自然人(去重) | 典型机关示例 |
|---|---|---|---|
| 国家安全局(国安局) | 1,456 | 542 | 國家安全局(含组长、专门委员、研析员、研译员等情报岗位) |
| 国防部军事情报局(军情局) | 278 | 152 | 專職情報機關,含特情专员、编纂、研译等岗位 |
| 法务部调查局(调查局)系列 | 6,772 | — | 臺灣省調查處、臺北市調查處、高雄市調查處等 11 个单位 |
| 警政体系(警察/警政关键词) | 70,513 | 42,744 | 警政署、刑事警察局、各县市警察局及分局(532 个机构) |
| 检察体系 | 14,892 | 5,527 | 全台各地方法院检察署(30 个单位) |
| 法院体系 | 37,015 | 15,334 | 各级法院(67 个单位) |
| 海岸巡防署 | 3,311 | 1,840 | 海洋巡防总局、各地区巡防局 |
| 政风/廉政体系 | 581 | — | 各级政府政风处、法务部廉政署 |
| 国防机关(文职) | 1,003 | 524 | 国防部本部、军备局、军医局、中山科学研究院 |
| 核能机构 | 894 | 599 | 原子能委员会、核能研究所、放射性物料管理局 |
| 总统府 | 473 | 277 | 總統府 |
| 五院机关 | 2,234 | — | 行政院(含所属257机构之部会本部)、立法院 788、司法院 666、监察院 562、考试院 218 |
| 中央研究院 | 300 | 209 | 中央研究院 |
敏感类(情治/执法/司法/国防/核能)机关去重后合计约 17.8 万条记录(占全量约 30.2%),覆盖约 6.9 万名自然人。
判读要点:
-
数据中”国安局””军情局””调查局”三大情报机关人员(合计 8,506 条记录、约 694 名可确认自然人,另有警政/检察体系中大量岗位)姓名与身份证号完整暴露,构成对台湾情治体系人员身份的高价值测绘数据——此类组合信息可被用于反情报侦察、社工攻击、人员关系图谱构建; -
军情局记录中出现”特情专员“”研析员””研译员”等典型情报业务岗位,且含同一人多次委任职记录,可直接推断人员职业轨迹; -
数据涵盖行政、立法、司法、考试、监察”五院”及总统府,验证了数据源的”人事主管机关(銓敘部)全量档案”属性;
六、核心情报判断:真实性评估
数据真实性验证证据链
| 验证维度 | 证据 | 结论 |
|---|---|---|
| 身份号码防伪 | 243,412 个唯一身份证号中 99.48% 通过台湾官方检查码算法 | 真实(伪造数据无法通过加权校验) |
| 人数交叉验证 | 实机去重得 243,412 人;2019 年官方/媒体通报”实际影响 243,376 人“(ManageEngine 等归档报道),误差仅 36 人(0.015%) | 高度吻合 |
| 时间交叉验证 | 数据录入时间 2005-01—2012-06;监察院/媒体通报”外泄数据为 2005—2012 年提交的人事资料” | 吻合 |
| 机构真实性 | 10,220 个机关名与台湾政府组织体系逐一对应(含 2010 年前后组织名称,如”臺北縣政府”改制前名称、”行政院衛生署”等) | 吻合 |
| 文件时间戳 | 压缩包内文件时间戳 2019-06-21 15:50:40,早于 2019-06-22 通报日 | 吻合 |
| 官方记录 | 銓敘部 2019-06-24 公开证实 59 万笔外泄 | 事件真实存在 |
七、结论
本次台湾考试院59 万名政府公务员”数据泄露事件,经全量实机审计与多重外部交叉验证,确认为 2019 年 6 月台湾銓敘部人事资料库外泄事件(59 万笔记录 / 实际影响 243,412 人)原始数据的再传播。数据真实性无争议:589,991 条记录结构完整、99.48% 的身份证号通过官方防伪校验、去重人数与当年官方通报误差仅 0.015%。
数据的高价值敏感性在于其情治人员覆盖:国安局(1,456 条 / 542 人)、军情局(278 条 / 152 人)、调查局(6,772 条)及警政、检察、司法、海巡、核研体系合计约占全量三成,构成对台湾公务体系(尤其情治机关)人员身份的系统性测绘。
综合判断:该事件对台湾方面的威胁不在于”新入侵”,而在于存量高敏数据的持续公开流通与跨库关联滥用风险。
暂无评论内容