事件概述
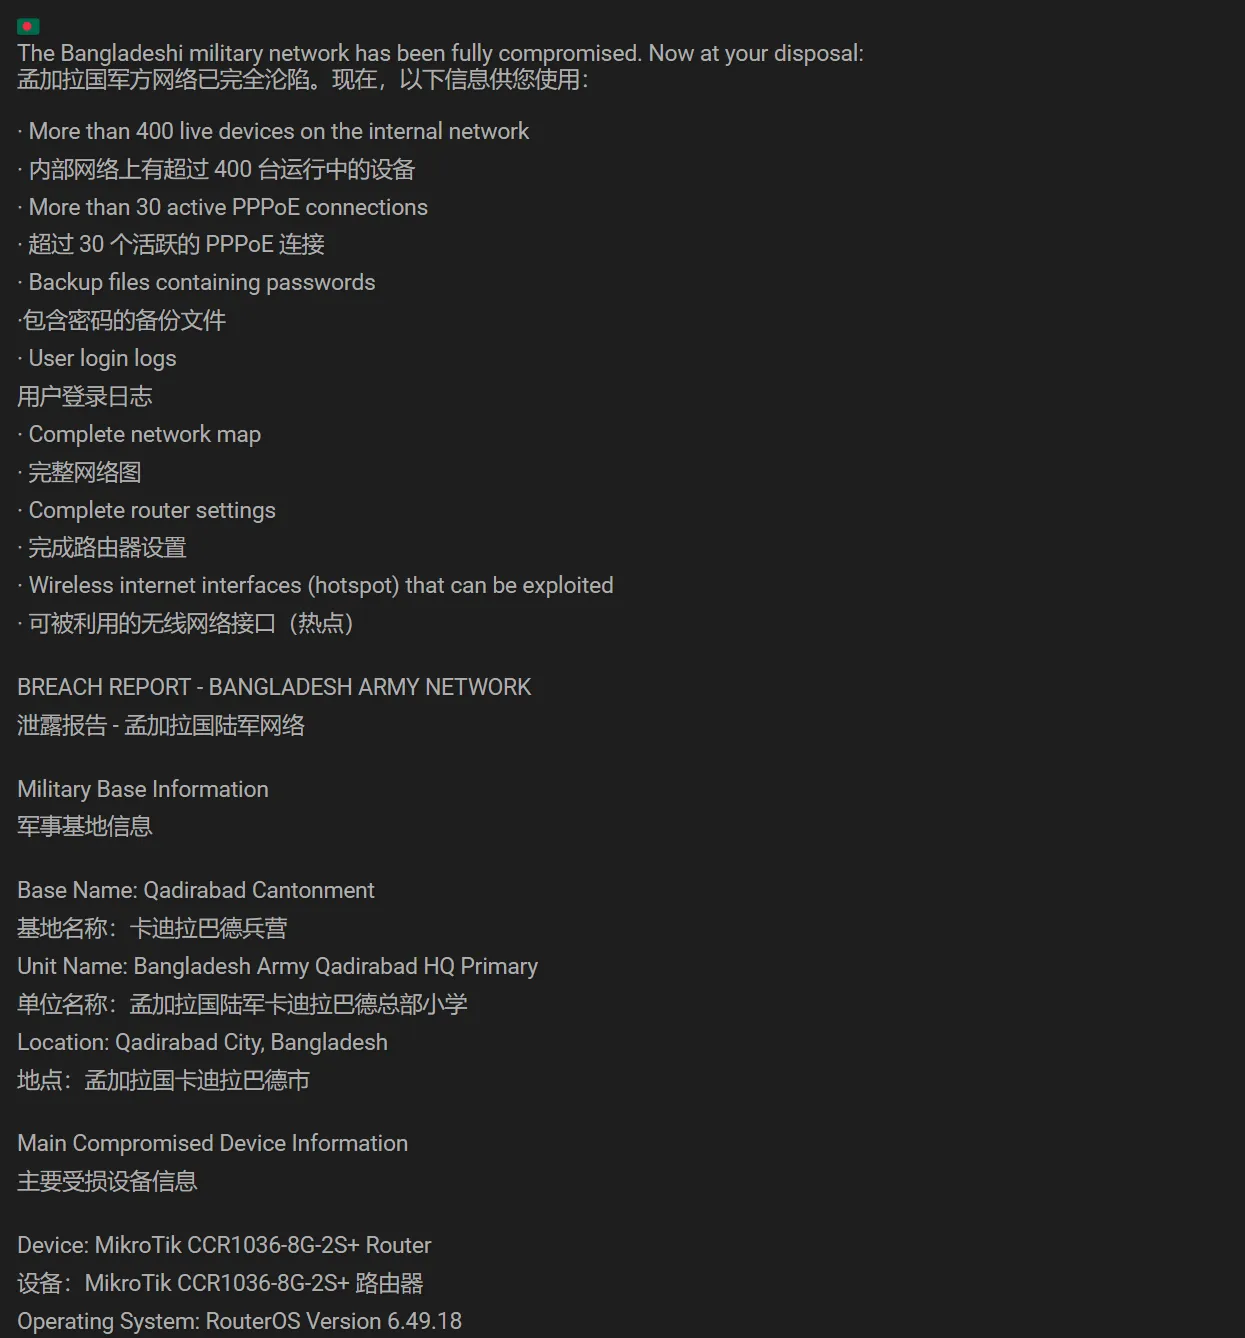
2026年9月26日前后,暗网论坛出现标题为
“🇧🇩 The Bangladeshi military network has been fully compromised. Now at your disposal” 的帖文。发布者自称已完全控制孟加拉陆军 Qadirabad Cantonment(卡迪拉巴德兵营) 相关网络,并列出:
-
400+ 内网存活设备 -
30+ 活跃 PPPoE 会话 -
路由器备份(含口令) -
登录日志、完整网络图、路由表、无线热点接口 -
一台公网 MikroTik CCR1036-8G-2S+(声称运行 RouterOS 6.49.18,公网 IP 27.147.148.184)
帖文将上述内容包装为“孟加拉军事网络已完全落入买家之手”。
分析结论: 该帖文更像是对一台面向公网的 MikroTik 边缘路由器配置与路由表 的泄露,而非对孟加拉国全军指挥网、作战系统或核心情报系统的“全面沦陷”。技术细节部分可核验、部分夸张,风险真实但范围被营销化放大。
综合: “拿到了一台兵营出口/营区接入 MikroTik 的配置与部分可见拓扑” 的可能性高于 “孟加拉全军骨干网被接管”。
技术分析
关键资产声称
-
地点: Qadirabad Cantonment(真实存在的孟加拉陆军驻地,与军事学院等单位相关) -
出口运营商: Link3 Technologies(孟加拉主要 ISP 之一) -
设备: MikroTik CCR1036 系列,RouterOS 6.49.x -
暴露服务(声称): SNMP(community public)、Winbox 8291、SSH(非标准 2200)、Web 8080、BGP 179
27.147.148.0/24 等网段与 AS23688 / Link3 公开分配一致,地理与运营商描述可对上,不等于该 IP 此刻仍为兵营专用出口。
攻击面逻辑(模式判断,非操作指南)
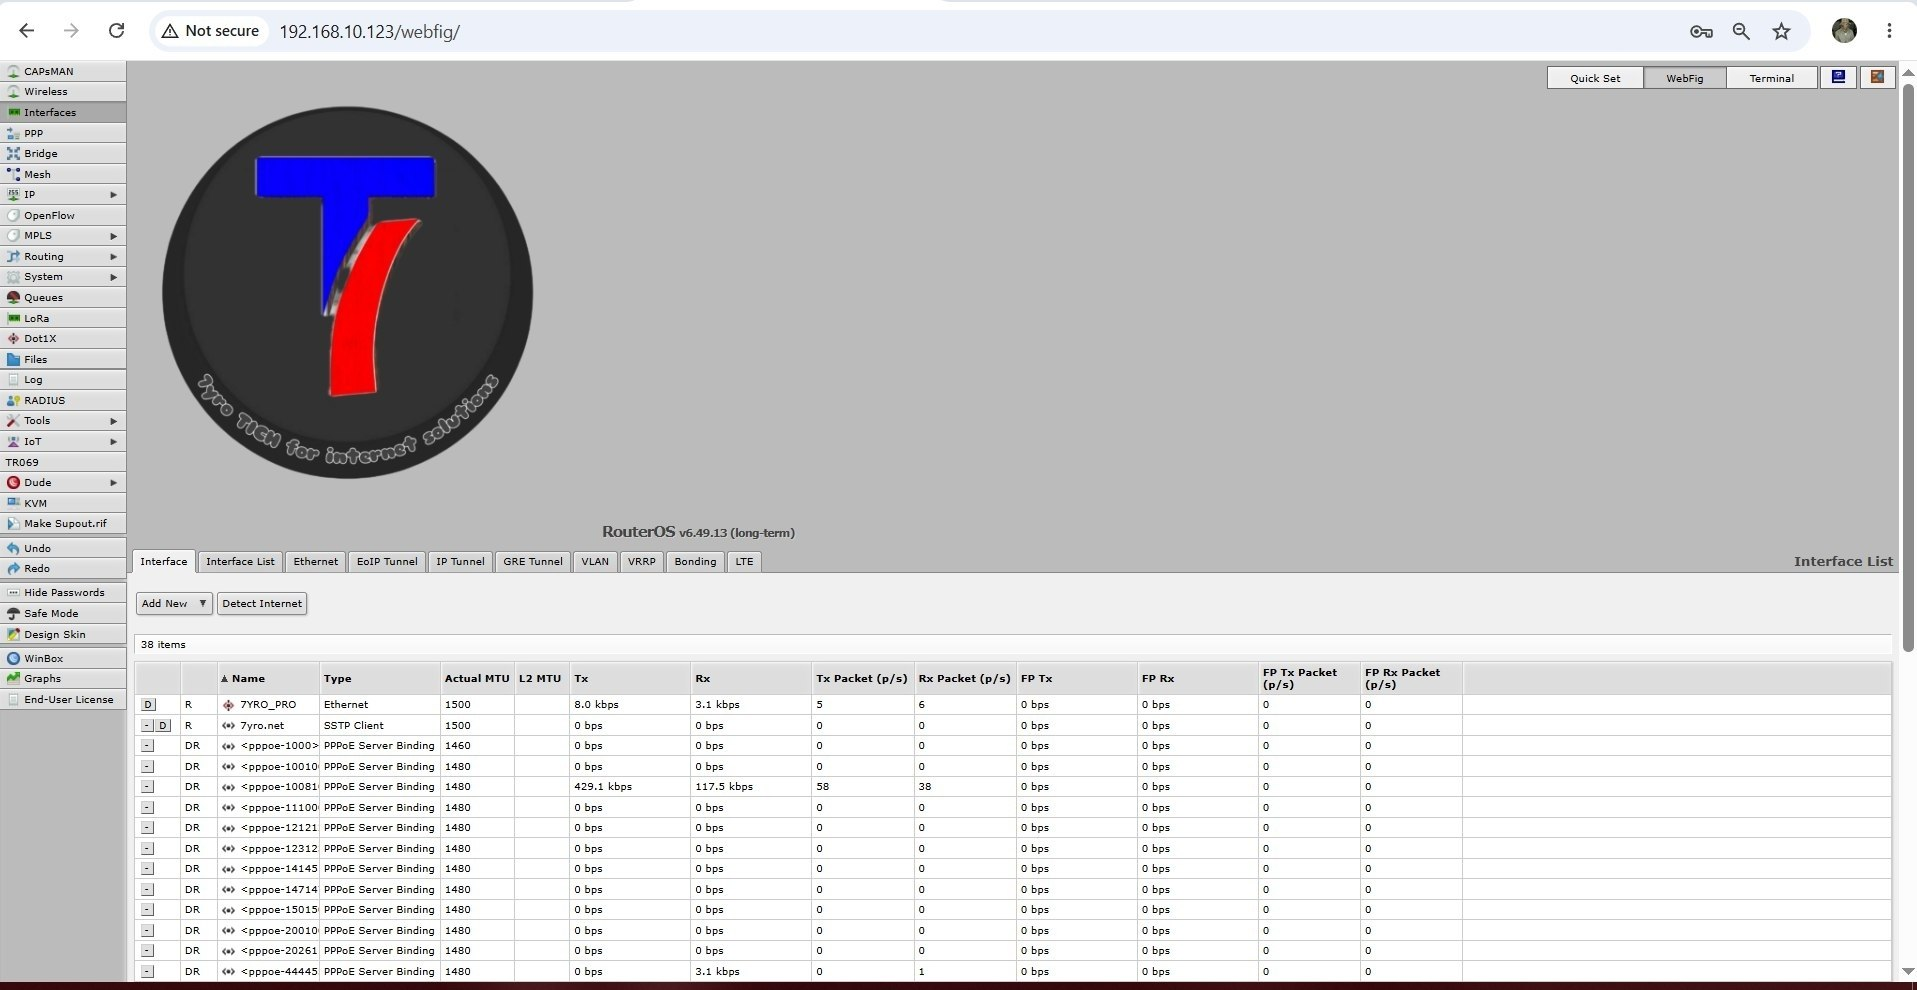
此类帖文符合南亚/孟加拉地区长期存在的 MikroTik 管理面暴露 模式:
-
边缘路由器直接或半直接暴露管理端口; -
SNMP 使用默认或弱 community; -
RouterOS 长期不升级(6.49.18 相对当前修复版本偏旧); -
攻击者导出 backup / 路由表 / PPPoE / RADIUS 片段后,在论坛以“整网沦陷”出售。
2026年9月前后,MikroTik RouterOS 仍有大规模暴露与利用讨论(含业界所称 MikroTrick 等相关修复),使“扫到一台未加固营区出口路由”在技术上并不罕见。这支持“机会主义入侵边缘设备”假设,不自动支持国家级 APT 深度驻留假设。
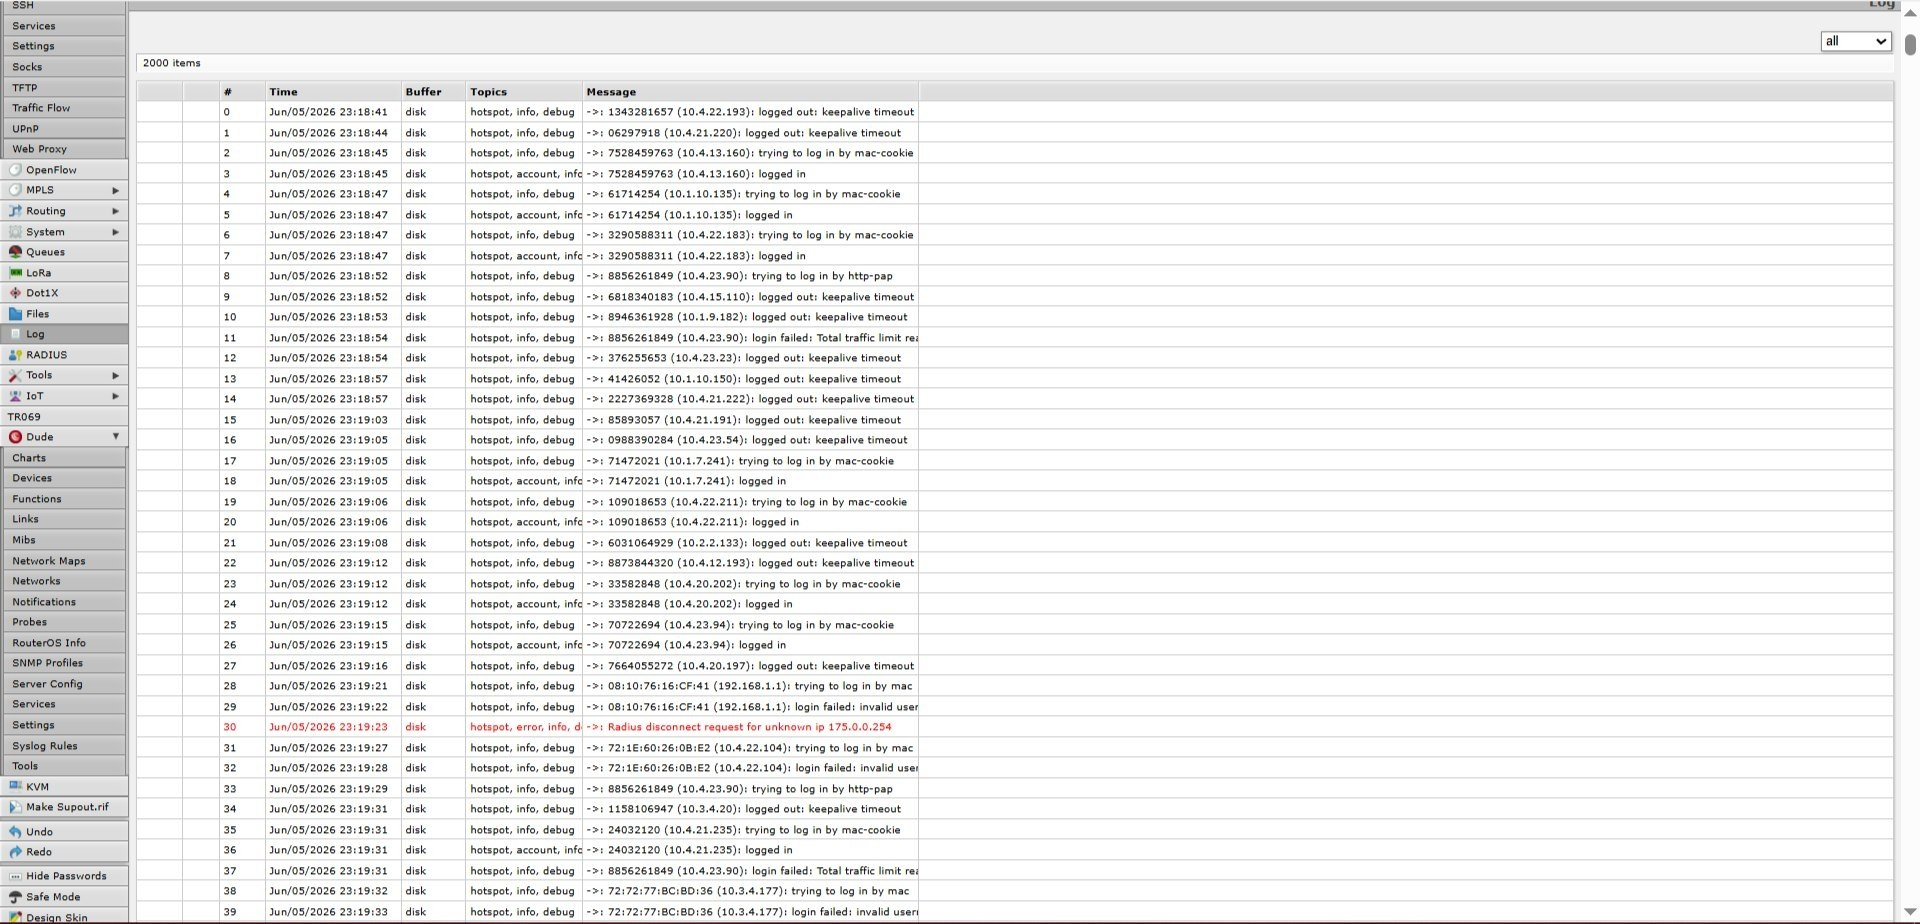
对“50+ 军事内网 / 大量 /24”的解读
帖文罗列了极长的公网与私网前缀清单(含大量 36.50.x、43.x、45.x、103.x 等孟加拉常见 ISP/企业前缀)。
更合理的解释是:
-
该路由器上的 路由表、BGP/IGP 可见前缀、NAT 池、客户或对端网段; -
或营区通过同一 ISP 链路看到的相邻客户网段;
而不是攻击者已逐一进入每一个 /24 的主机层。
将 ISP 可见前缀等同于“完整军事指挥网地图”,是情报分析中必须纠正的夸大。
PPPoE 名称中出现 stahq、coyoffice、trgbnco、banglo 等,可能对应营区科室、连队或宿舍接入账号,属于 营区生活/办公接入层 线索,仍不足以证明作战指挥系统、火控、情报数据库已被控制。
结论
该材料 不应被采信为“孟加拉国军事网络已全面沦陷”。
更审慎的情报表述是: 一名低信誉暗网账号展示了疑似 卡迪拉巴德兵营方向、经 Link3 接入的 MikroTik 边缘路由器 的配置、路由与 PPPoE 信息。细节部分具有可核验的本地特征,但将 ISP 可见前缀与营区接入层夸大为全军网络被接管。主要威胁是营区出口与接入层的机密性、完整性风险,以及配置复用带来的后续入侵窗口。
暂无评论内容