
一 执行摘要
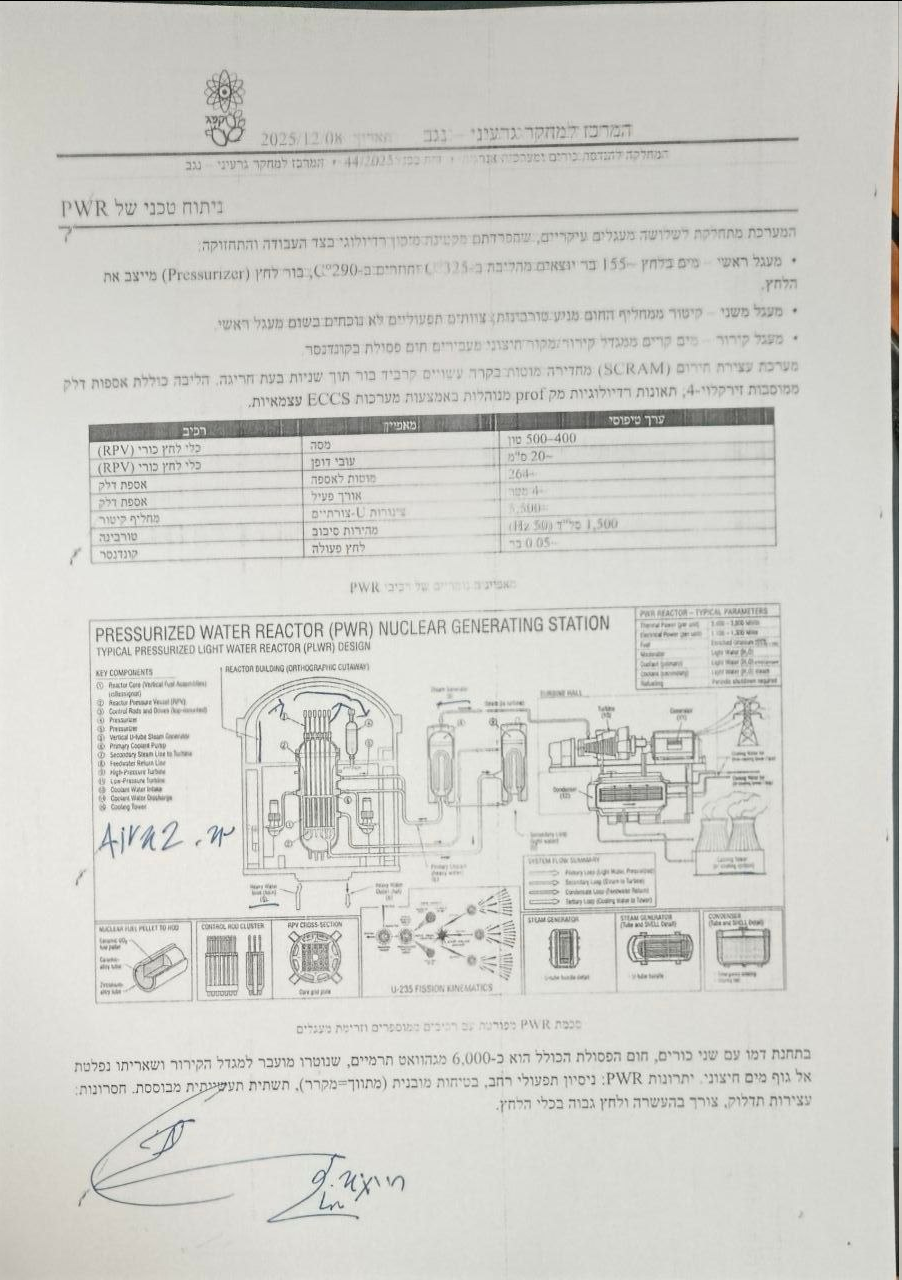
2026 年 9 月 16 日至 17 日,黑客组织1877 Team 的行为者在暗网论坛和 Telegram 频道发布信息,声称已获取以色列西蒙·佩雷斯内盖夫核研究中心(迪莫纳核设施)的敏感文件,并列举了卫星图像、新建结构三维模型、分析评估、机密运营议程、管理委员会成员信息等材料。本次分析获得了攻击者作为”样本”发布的 12 页希伯来语 PDF 文件,对该样本进行了解包、元数据审计、逐页 OCR 与内容核验。
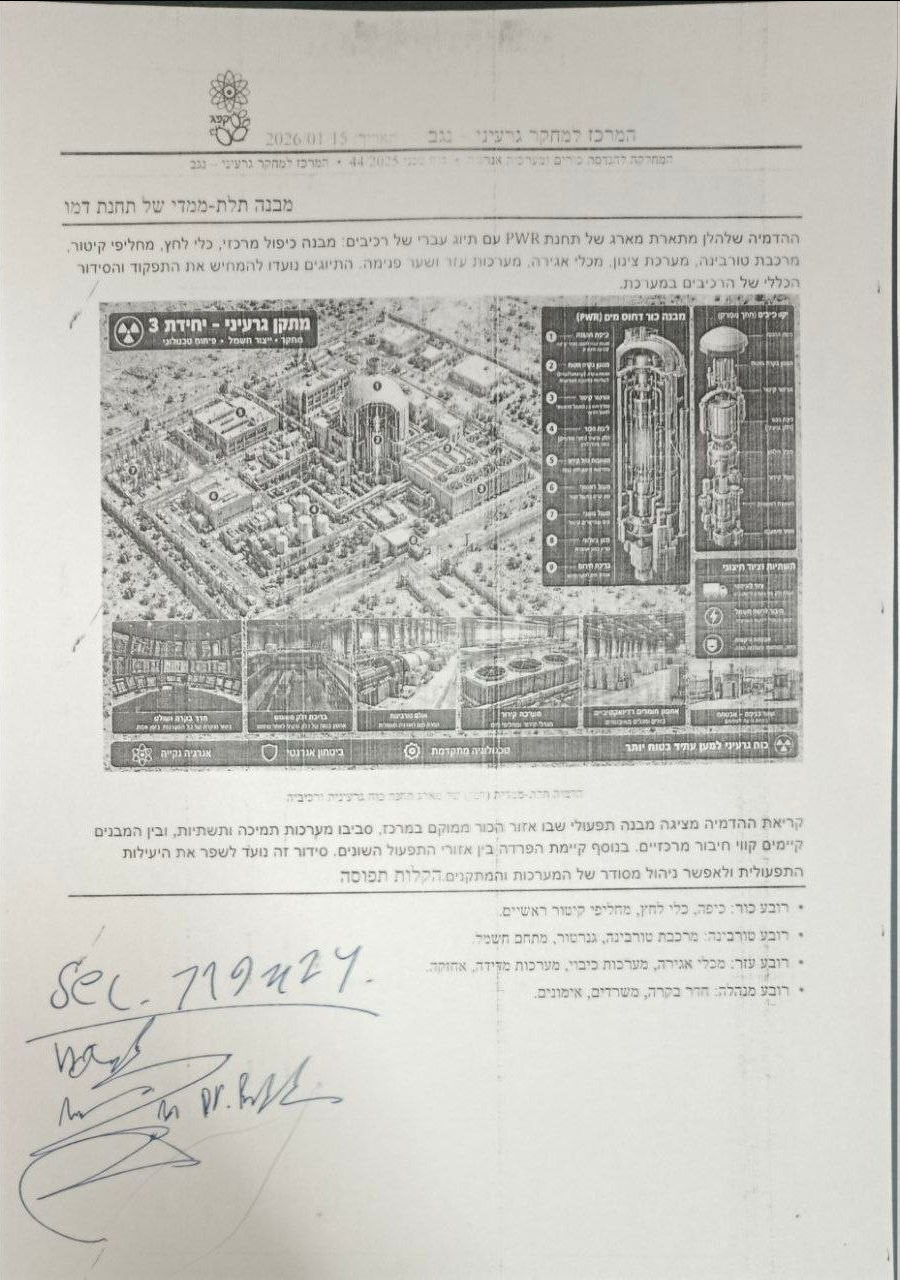
样本核验结论是本报告最重要的发现:该 12 页样本不包含任何与迪莫纳场址相关的涉密细节,反而在页面上自我标注为”演示(דמו)”材料。 样本第 1 页在其标注的卫星图像上明确声明”该图片仅为说明规模和用于安全培训的演示……本文档中所有图像和文本均基于为模拟构建的图表,不指向任何真实场址”;页面标注坐标约为 (16.964, 0.3364),与以色列境内经纬度(约 31°N、35°E)明显不符。样本其余内容为 PWR/CANDU 反应堆、U-235 裂变链、D-T 聚变、LHC 式加速器等通用核技术科普与比较,配图均为带英文标注的公版剖面示意图;正文中未出现”迪莫纳””Yoav Cohen””机密”等字样。样本文件带”1877 Team”水印,且经免费在线工具 PDF Candy 于 2026-09-14(披露前两日)生成,元数据已被覆盖。
综合评估:现有证据足以证明”攻击者公开宣称掌握数据”并进行了多渠道分发,但样本内容与”窃取机密文件”的主张明显不符,攻击者展示的实际上是一份通用的演示/科普材料。该事件更符合 1877 Team 一贯的宣传型黑客行动主义模式:在 2026 年以色列与伊朗围绕迪莫纳的高强度对抗背景下,借高知名度目标放大影响,而非有实质数据支撑的入侵披露。本报告将泄露主张定性为”高度可疑”,威胁等级因目标关键性维持”高”,处置重点为持续监控后续放料、内部反向核验,以及防止该叙事被进一步放大。
暂无评论内容