
黑客自述
我进入的并不只是一台服务器。
屏幕另一端,是一套维系港口日常运转的数字体系:财务、人事、采购、仓储、船期、合同、设备维护,以及一个个看似普通、实际上决定货物如何流动的业务表格。
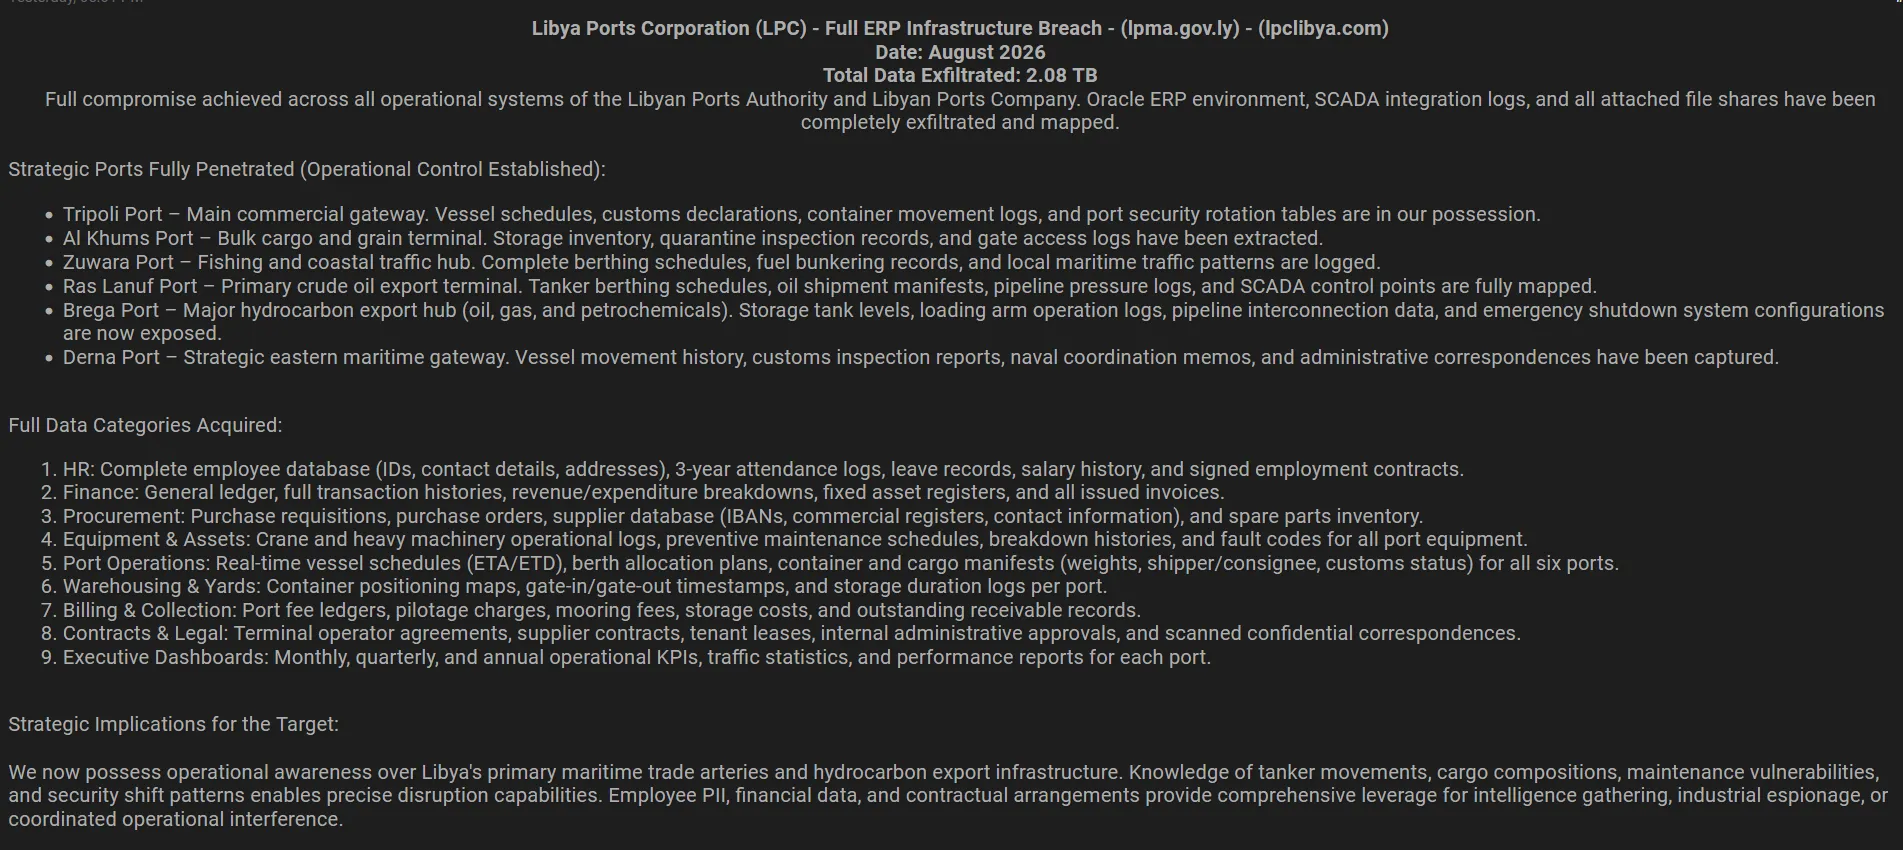
利比亚港务管理局及利比亚港务公司的所有业务系统已被完全攻破。Oracle ERP环境、SCADA系统集成日志,以及所有挂载的文件共享资源均已完整导出并完成映射。
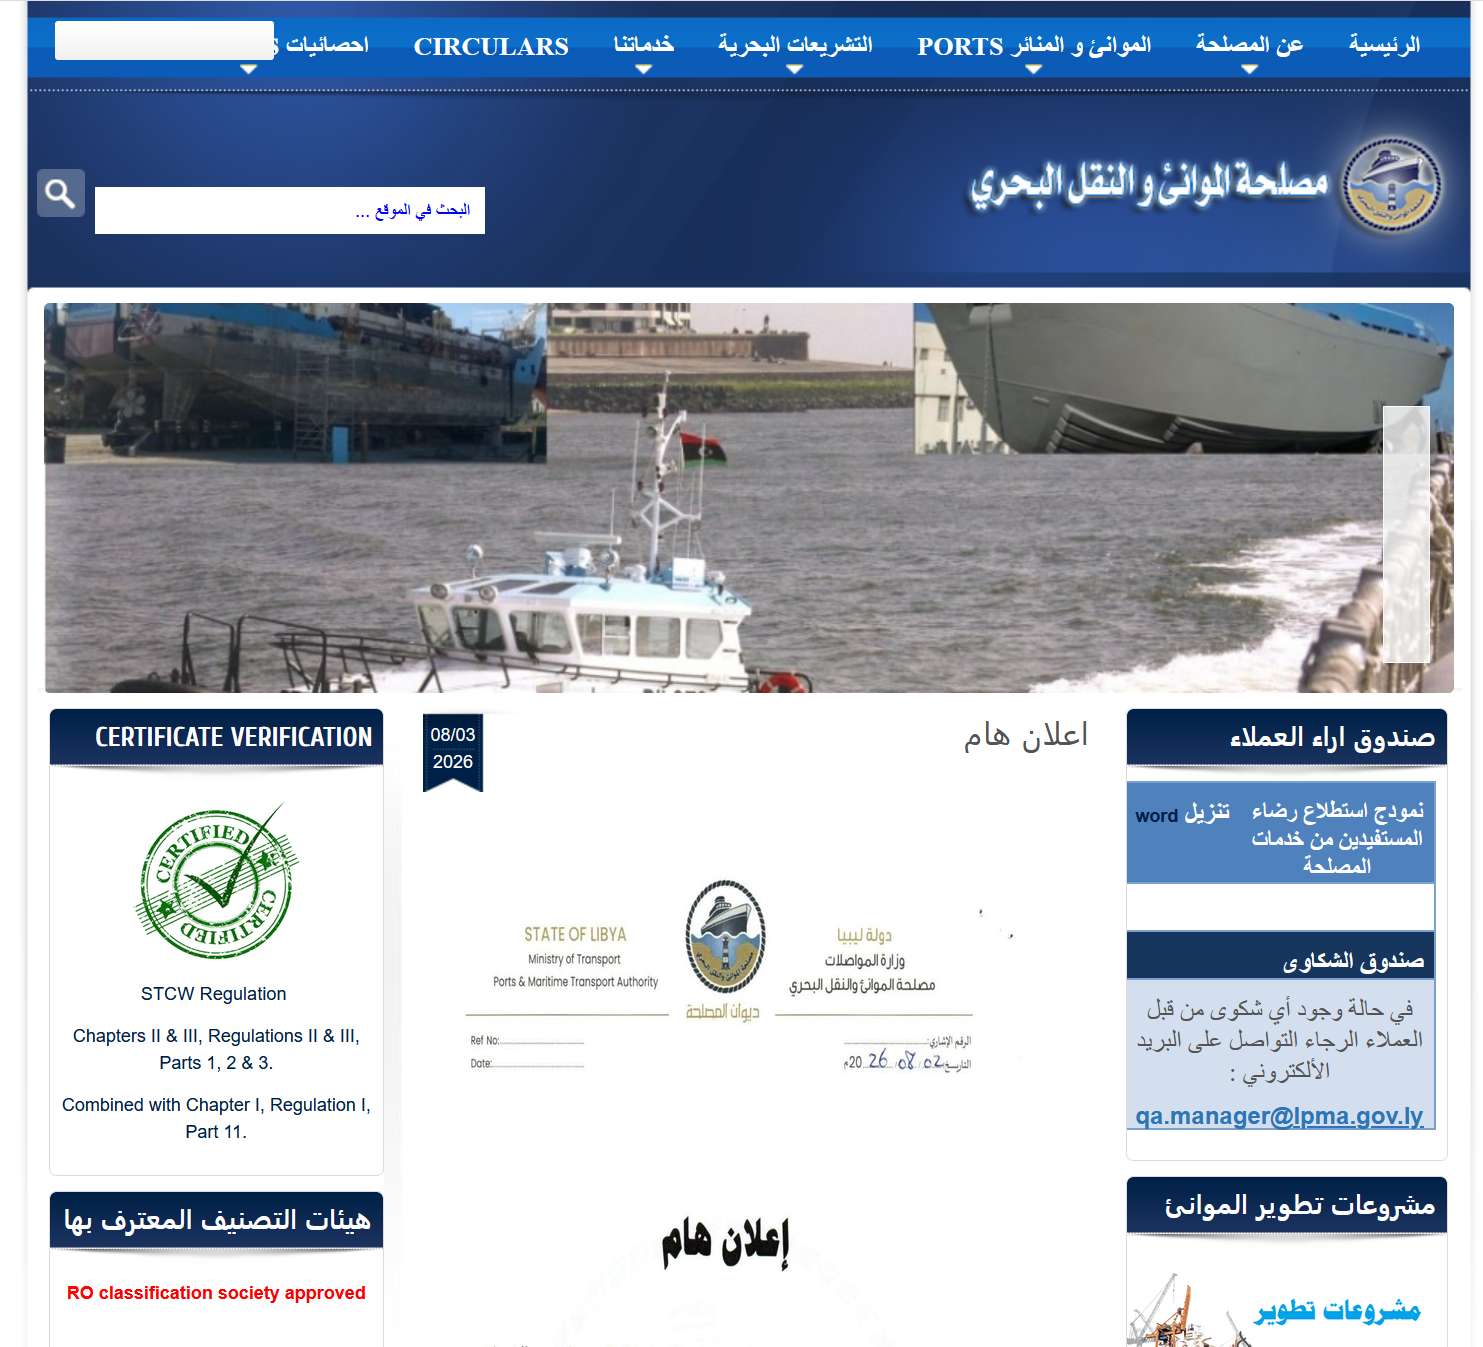
当这些系统在我面前逐层展开时,我意识到,这次拿到的不是某个孤立部门的文件,而是一幅关于利比亚港口运营的内部地图。
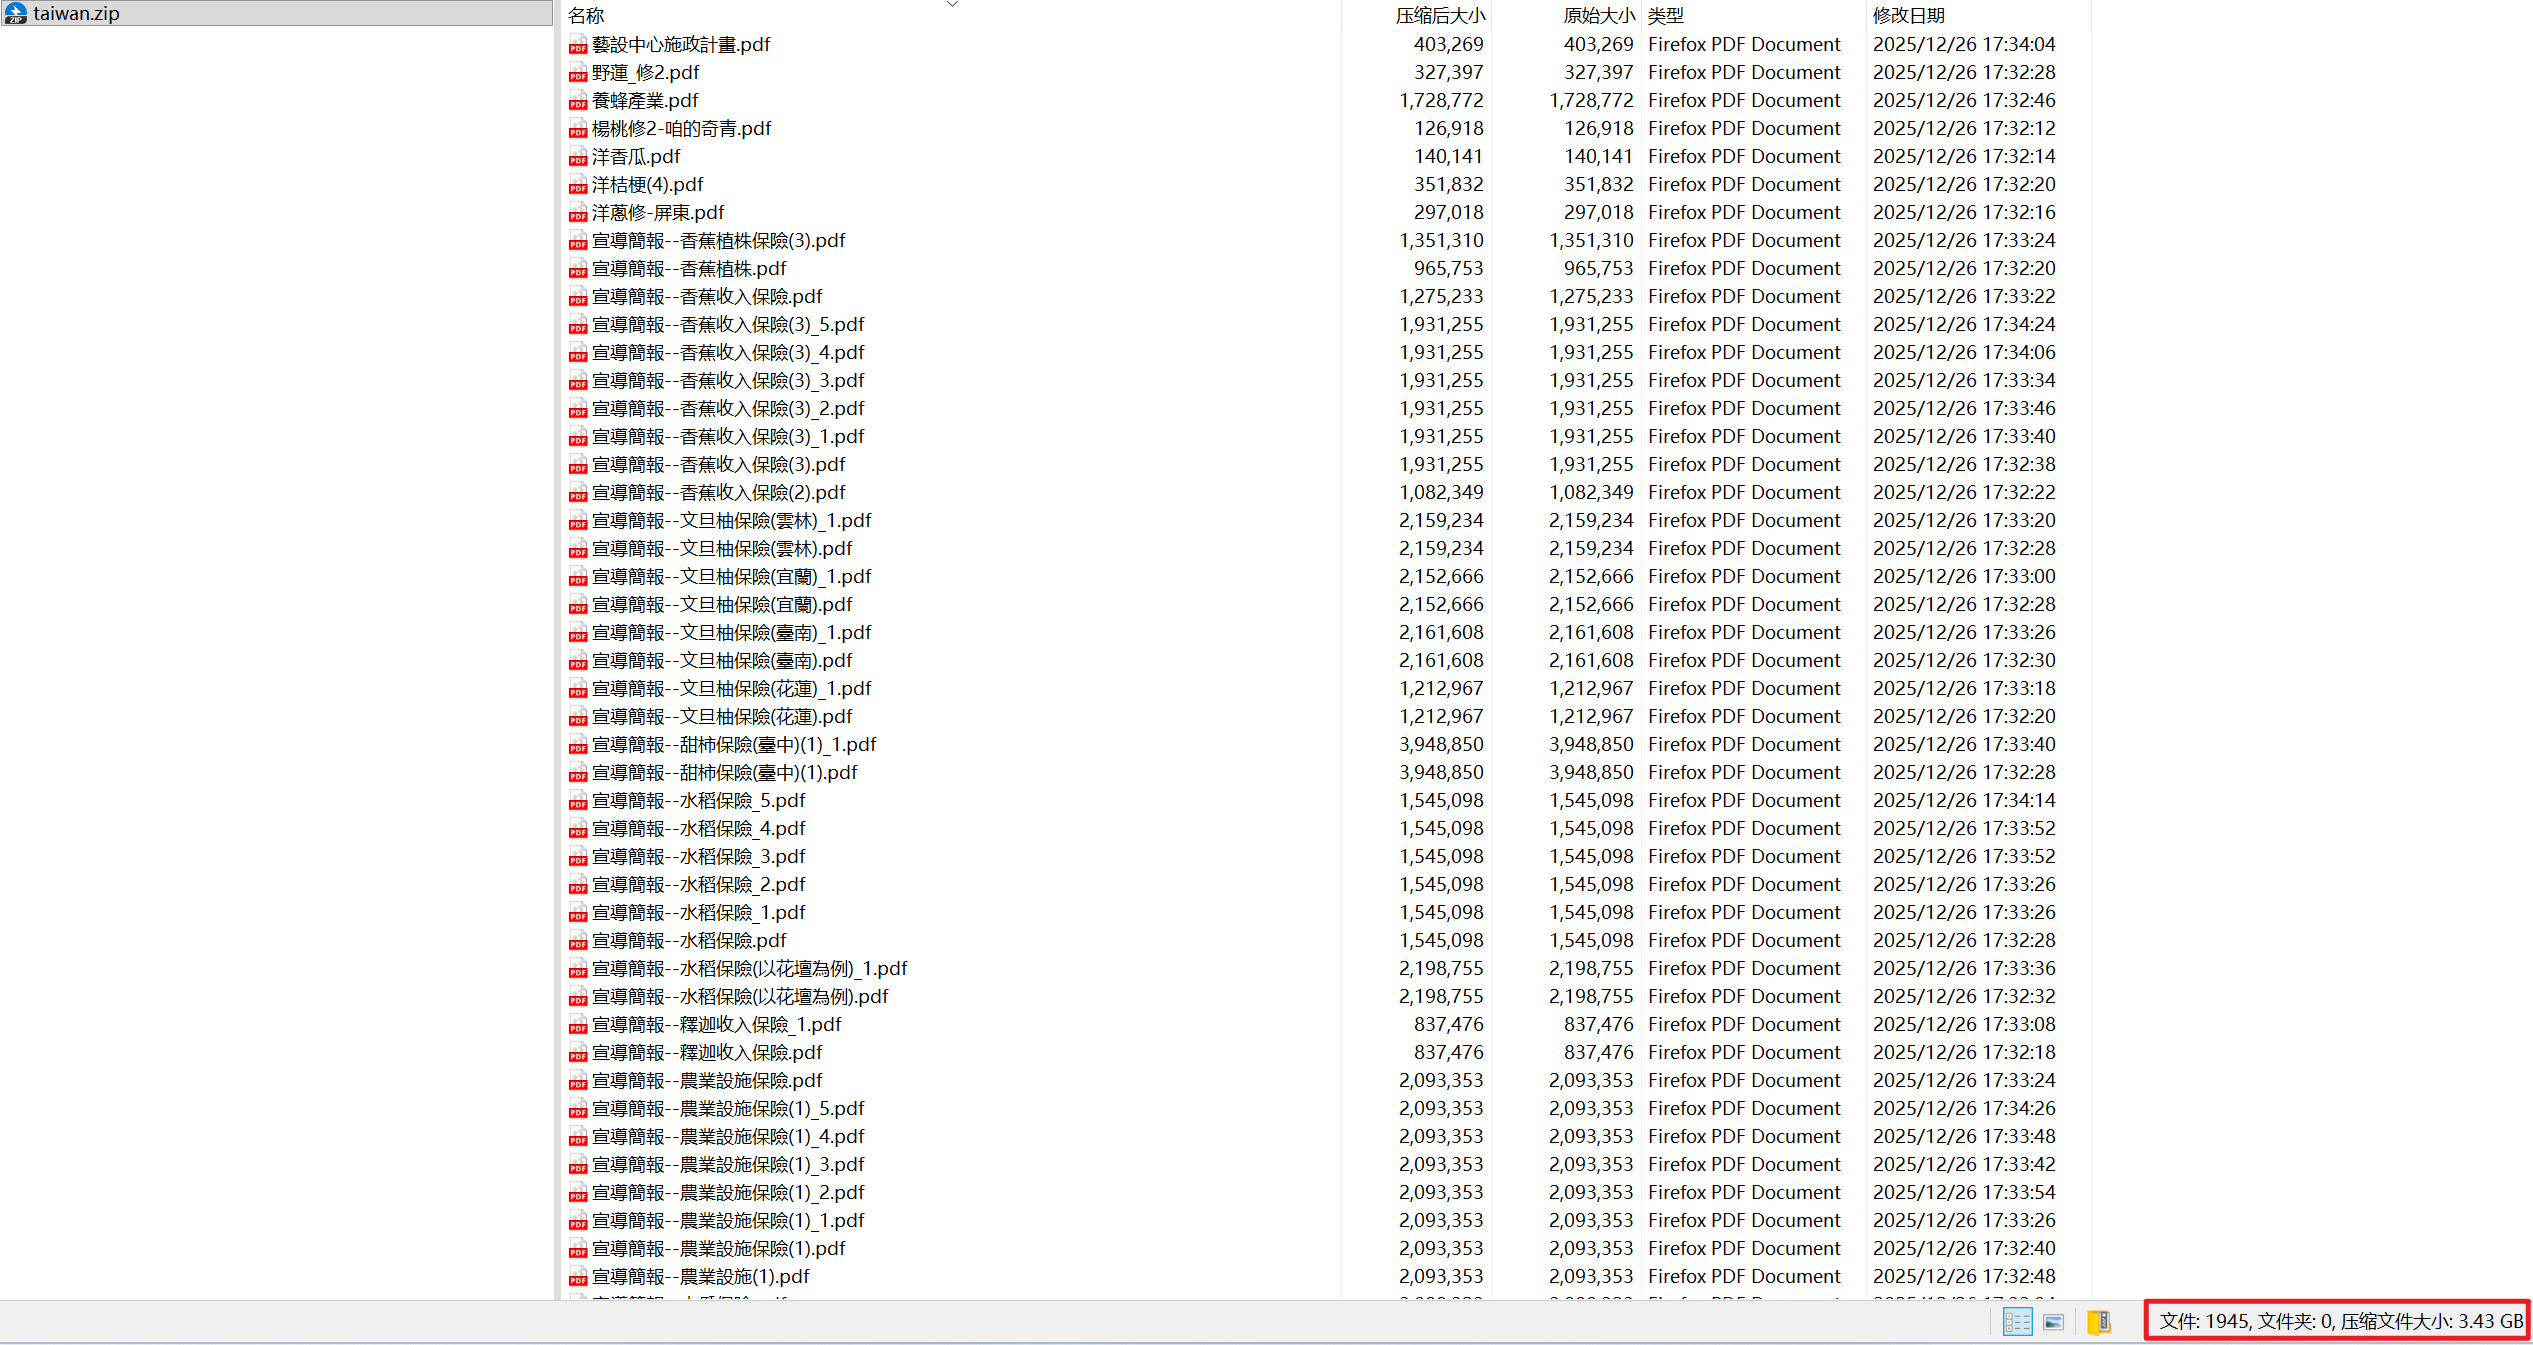
帖子发布时,我给出的数字是 2.08TB。
这个数字很醒目,却不足以说明数据本身的意义。容量只是硬盘上的刻度;真正有价值的,是那些文件彼此之间的联系。
我看到的不只是ERP
最先映入眼帘的是企业资源管理系统。员工档案、考勤、休假、薪资和劳动合同被集中保存在其中;财务模块记录着总账、收支、资产和发票;采购系统里则排列着请购单、订单、供应商资料和备件库存。
这些内容单独看都很平常。
但将它们拼在一起,组织内部的轮廓便开始显现:谁负责什么,哪些设备频繁故障,哪些供应商长期合作,资金如何流转,以及一项业务从申请、审批到付款需要经过哪些人。
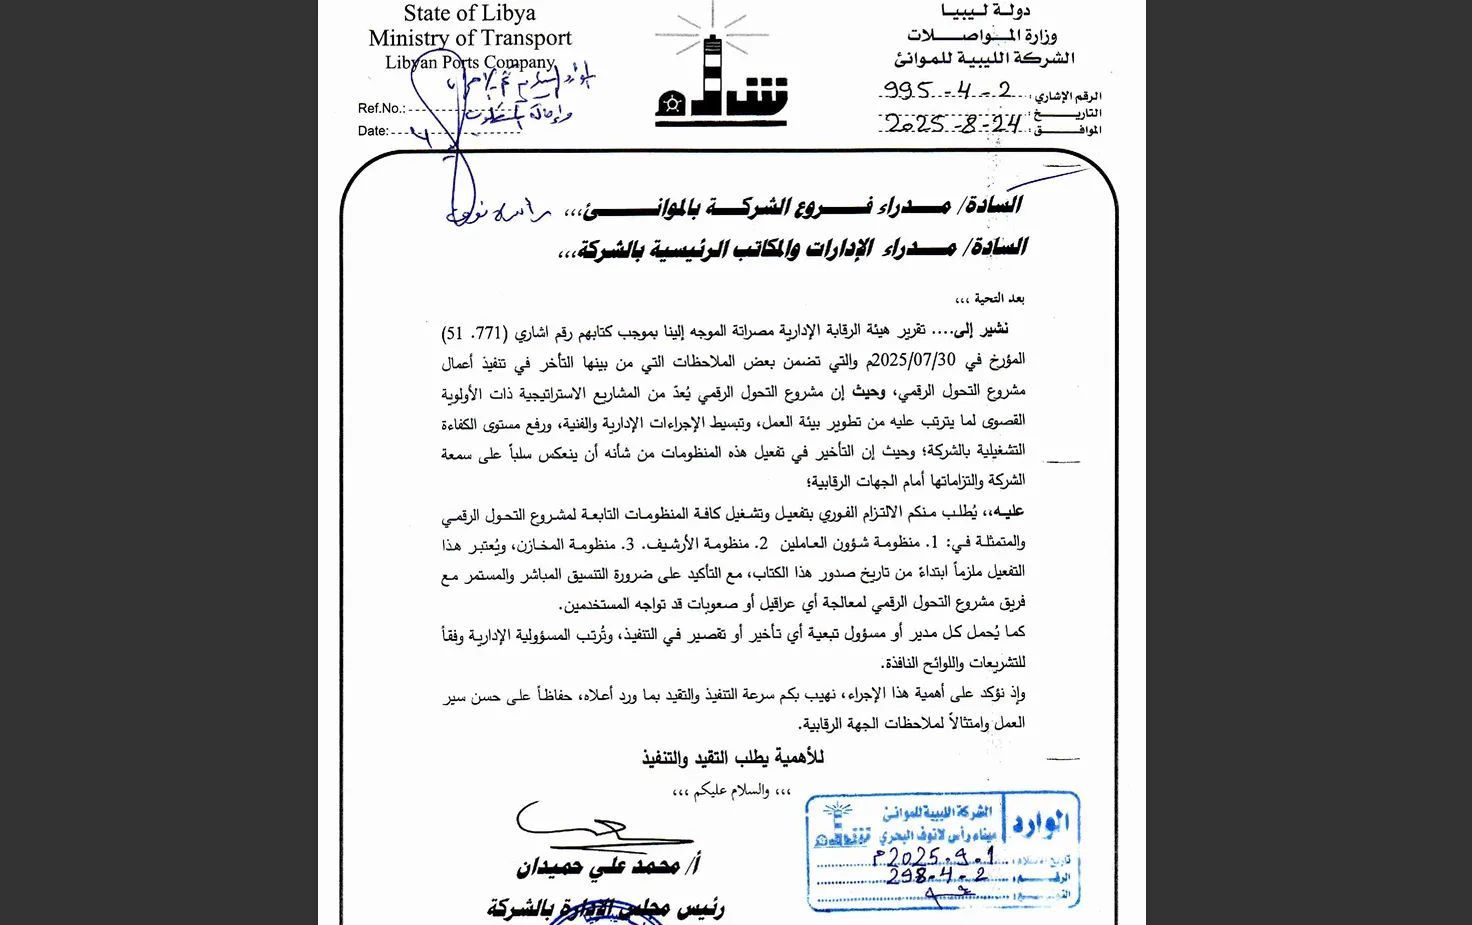
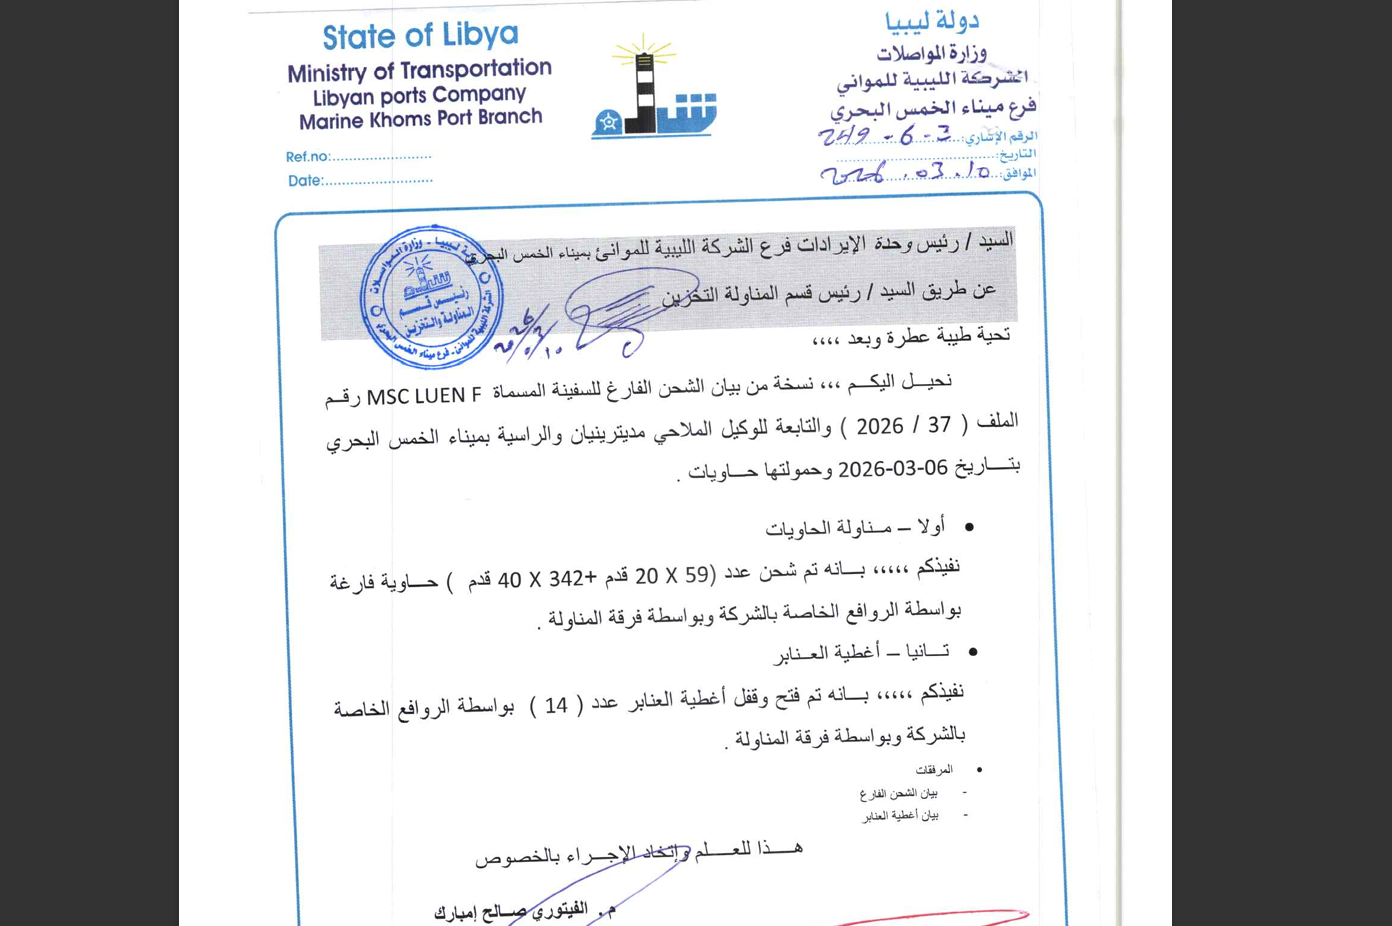
我还看到了大量扫描公文。它们带着抬头、编号、签字和印章,有些讨论船舶与集装箱装卸,有些要求加快数字化系统投入运行,还有些涉及港口分支机构之间的财务和行政争议。
这些文件没有电影里的倒计时,也没有闪烁的红色警报。它们只是安静地躺在文件夹中,却比任何夸张画面更接近一个机构真实的运转方式。
六座港口,一张业务网络
以下战略港口已被全面渗透(已建立操作级控制权限):
的黎波里港 —— 主要商业门户。我们已掌握船舶调度表、海关申报单、集装箱移动日志及港口安保轮值表。
胡姆斯港 —— 散货与谷物码头。已提取仓储库存、检疫检验记录及道口进出日志。
祖瓦拉港 —— 渔业与沿海交通枢纽。已记录完整的泊位安排、燃油加注记录及当地海上交通模式。
拉斯拉努夫港 —— 主要原油出口终端。油轮泊位安排、石油装运舱单、管道压力日志及SCADA控制点已被全面测绘。
布雷加港 —— 主要碳氢化合物出口枢纽(石油、天然气及石化产品)。储罐液位、装油臂操作日志、管道互联数据及紧急停机系统配置现已暴露。
德尔纳港 —— 战略东部海上门户。已获取船舶移动历史、海关检验报告、海军协调备忘录及行政往来函件。
根据我在帖子中的说法,受到影响的范围涉及的黎波里、胡姆斯、祖瓦拉、拉斯拉努夫、布雷加和德尔纳等港口。
不同港口承担着不同角色。
有的处理普通商业货运和集装箱,有的涉及散货、粮食或渔业,有的则连接原油、天然气及石化产品出口。船舶到港与离港时间、泊位安排、货物清单、仓储记录、设备运行情况和维护计划,共同构成了一张不断变化的物流网络。
从行政系统进入业务系统之后,数据不再只是静态文件。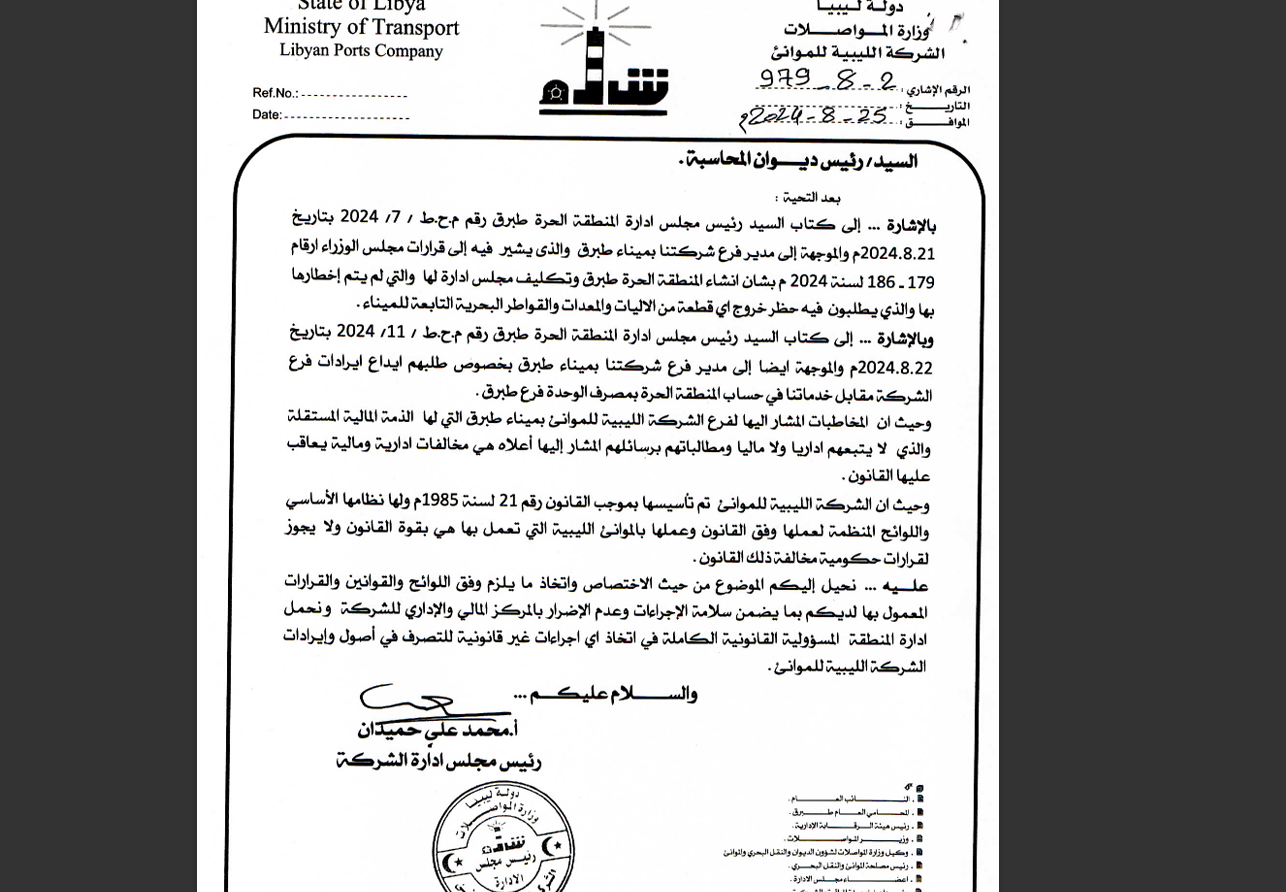
一份船期表可以对应一批货物;一张维修记录可能指向某台关键设备;一份库存清单能够说明某个港区的保障能力;而连续的历史记录,则可能暴露运营规律和薄弱时段。
帖子中还声称掌握了与工业控制系统有关的日志和配置资料。但必须承认,看到相关文件、能够读取监控数据,与真正获得现场控制能力并不是一回事。论坛上的一句“完全控制”,无法替代技术证据。
那些被忽略的普通人
数据库中最容易被当成“战利品”的,往往是最普通的人。
他们可能只是港口职员、财务人员、设备维护人员,或者一名在文件上签过字的管理者。他们没有参与系统建设,也无法决定网络安全预算,却可能因为一次数据泄露,面对身份冒用、精准诈骗或长期骚扰。
攻击者喜欢用TB计算成果,受害者承担的后果却无法用容量衡量。
一份合同可能暴露商业关系,一张证件可能影响一个人的生活,一批船运记录也可能牵连与事件毫无关系的客户、代理商和供应商。
当数据被放到地下论坛上出售时,它就不再受任何人控制——包括最初窃取它的人。
我真正出售的是什么
表面上,我出售的是数据库、文档和系统访问权限。
实际上,被摆上货架的是信任。
港口依赖船公司相信它能够保护货运资料,员工相信单位能够妥善保存个人信息,供应商相信合同和报价不会落入陌生人手中,监管机构则相信关键基础设施的运营数据不会被任意复制。
一旦这种信任被破坏,即使系统恢复、密码重置、服务器重新上线,影响也不会立即结束。
泄露的数据不会因为补丁安装完成而自动消失。它可能在不同买家之间被反复转售,与其他泄露资料交叉匹配,最终成为诈骗、勒索、商业情报搜集乃至破坏行动的素材。
已获取的完整数据类别:
人力资源: 完整员工数据库(身份证号、联系方式、地址),近3年考勤记录、休假记录、薪资历史及已签署的雇佣合同。
财务: 总分类账、完整交易历史、收入/支出明细、固定资产登记册及所有已开具发票。
采购: 采购申请单、采购订单、供应商数据库(IBAN、商业登记文件、联系信息)及备品备件库存。
设备与资产: 起重机及重型机械操作日志、预防性维护计划、故障历史及所有港口设备的故障代码。
港口运营: 全部六个港口的实时船舶时刻表(预计到达/预计离港)、泊位分配计划、集装箱及货物舱单(重量、发货人/收货人、海关状态)。
仓储与堆场: 各港口的集装箱堆存位置图、进/出闸时间戳及存储时长日志。
计费与收款: 港口费用分类账、引航费、系泊费、仓储费及未结应收款记录。
合同与法律: 码头运营商协议、供应商合同、租户租赁协议、内部行政批准文件及已扫描的机密往来信函。
高管仪表板: 各港口的月度、季度及年度运营KPI、交通统计数据及绩效报告。
帖子发布之后
我在论坛上写下港口名称、系统类别和数据规模,试图证明自己拥有谈判筹码。
但从防守者的角度看,那篇帖子也是一张告警单。
它意味着相关机构需要尽快确认账号和服务器是否仍被控制,隔离受影响环境,保存日志与磁盘证据,检查ERP、文件共享及工业网络之间的连接,并通知可能受到影响的员工和合作方。
更重要的是,他们必须判断论坛上的哪些说法属实,哪些只是为了抬高价格而进行的夸张。
真正危险的地方,恰恰在于两者可能同时存在。
攻击者可以夸大控制范围,却仍然掌握真实数据;可以没有能力操纵港口设施,却已经获得足以实施精准欺诈和后续渗透的内部资料。
我留下的是一句“全面攻破”。
对调查人员而言,接下来要做的,是把这句宣传拆解成一条条可以验证的事实:哪些系统受到影响,哪些数据确实外流,访问持续了多久,以及攻击者是否还留在网络里。
因为一场数据泄露真正结束的标志,从来不是论坛帖子消失。
而是最后一个未经授权的入口被关闭,最后一个受影响的人得到通知,最后一项业务风险被重新置于控制之下。
对目标的战略影响
我们目前已掌握对利比亚主要海上贸易通道及碳氢化合物出口基础设施的全面运营态势。对油轮动向、货物成分、维护薄弱环节及安保换岗模式的了解,使我们具备实施精准破坏的能力。员工个人身份信息、财务数据及合同安排,为情报收集、工业间谍活动或协调性操作干预提供了综合性筹码。
暂无评论内容