事件概述
2026年6月17日,黑客组织泄露了美国德克萨斯州副州长办公室(Office of the Texas Lieutenant Governor)的 90 GB数据。泄露材料Telegram频道内分发。
泄露数据为德克萨斯州副州长办公室官方网站 ltgov.state.tx.us 的内容打包,经分析为 78份PDF文件,总大小约 52.7 MB(与声称的”90 GB”严重不符)。文档内容涵盖该办公室从2016年至2026年间公开发布和内部使用的各类政府文件。
受害机构为 德克萨斯州副州长办公室,当前副州长为 Dan Patrick(共和党人),该办公室负责主持德克萨斯州参议院、任命参议院委员会成员、签署法案等立法职能。
泄露数据内容分析
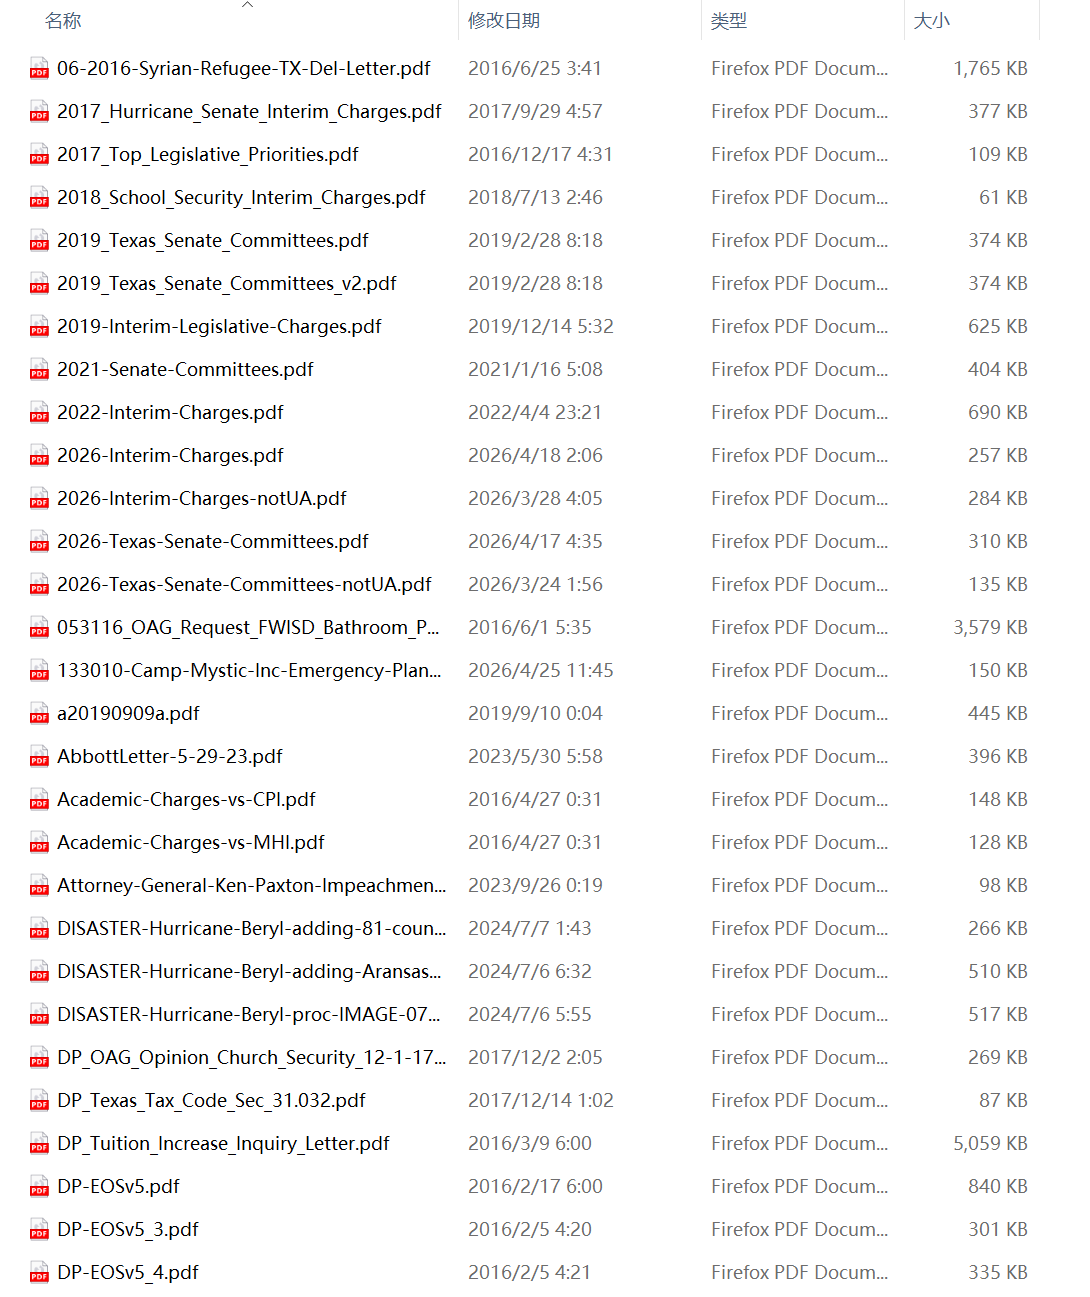
文档分类分析
| 类别 | 文件数 | 代表性文件 | 敏感度 |
|---|---|---|---|
| 参议院/立法文件 | 23份 | 参议院委员会任命(2026)、临时立法指控(2017~2026)、参议院决议535 | 🟢 公开文件 |
| 政策/法律文件 | 17份 | DP-EOS选举系统文档(多个版本)、DP-HB2法庭之友简报、DP-税收法典章节 | 🟡 部分敏感 |
| 官方信函 | 13份 | 致PUC信函、Abbott州长信函、学监信函、总检察长意见请求 | 🟢 公开函件 |
| 其他 | 18份 | 飓风Beryl灾害声明、叙利亚难民信函、校园安全文件、Zika病毒信函 | 🟢 公开信息 |
| 教育 | 3份 | 学费增长问询信、高等教育FTE、学术费用对比 | 🟢 公开报告 |
| 灾害管理 | 3份 | 飓风Beryl灾害声明及扩展请求 | 🟢 公开行政令 |
| 任命/申请 | 3份 | 副州长任命申请表、TASS申请表(2016/2018) | 🟡 可能含PII |
| 选举系统(EOS) | 1份 | EOSfULLv5.pdf(选举系统全版本) | 🟠 潜在敏感 |
时间跨度
| 时间段 | 文件数 | 说明 |
|---|---|---|
| 2016年 | 7份 | 最早可追溯至2016年 |
| 2017年 | 5份 | 飓风相关、参议院临时指控 |
| 2018年 | 3份 | 校园安全、学监信函 |
| 2019年 | 4份 | 参议院委员会 |
| 2020年 | 0份 | 无 |
| 2021年 | 2份 | PUC信函 |
| 2022年 | 3份 | 临时指控 |
| 2023年 | 2份 | Abbott信函、总检察长弹劾记录 |
| 2024年 | 5份 | 飓风Beryl相关 |
| 2025年 | 1份 | 参议院临时指控 |
| 2026年 | 7份 | 最新文件(含”2026-Interim-Charges-notUA”) |
值得关注的特定文件
1. LtGov 任命申请表 / TASS 申请表 (2016/2018)
-
潜在风险:这些表格通常要求申请人提供姓名、联系方式、教育背景、工作经历等个人信息 -
实际影响:可能泄露曾申请副州长办公室职位或德州参议院助理计划(TASS)的申请人PII -
⚠️ 需要进一步检查是否包含SSN或其他敏感PII
2. DP-EOS 系列文档(多个版本)
-
内容推测:”EOS”可能指”Election Operations System”(选举操作系统)或相关系统 -
多个版本(v5, v5_3 ~ v5_8, old)表明这是正在迭代的技术文档 -
潜在风险:德州选举系统的技术细节——在当前政治环境下这类信息极为敏感
3. Attorney General Ken Paxton 弹劾审判记录
-
内容:2023年9月13日德州总检察长Ken Paxton弹劾审判的官方记录 -
敏感度:这是公开审判的官方记录,但原始会议记录通常不在网站前台直接提供
4. “notUA” 标记文件
-
2026-Interim-Charges-notUA.pdf和2026-Texas-Senate-Committees-notUA.pdf -
“notUA”含义不明,可能表示”not Updated/Approved”或内部版本标记 -
这是泄露数据中少数可能不属于官网公开发布范围的文件
关键评判:这真的是一次”黑客攻击”吗?
大概率不是。
泄露数据的特征(78份PDF,全部来自官方网站的内容结构、无数据库导出、无内部邮件、无内部系统文件、无任何非公开系统文件)强烈指向 网站爬虫/目录枚举,而非系统入侵或数据窃取。一个真正的黑客攻击德克萨斯州副州长办公室,应该能够访问更核心的内部系统(邮件服务器、数据库、文件共享等),而非仅仅是网站上已经公开的PDF文件。
攻击者可能使用的技术:
-
wget或httrack爬取整个ltgov.state.tx.us网站 -
枚举公开的PDF下载目录 -
ZIP打包并声称”90 GB泄露”
结论
2026年6月17日,TEAM R99 HACKERS 在 Telegram 公开发布声称从德克萨斯州副州长办公室窃取的”90 GB数据”。经分析,所谓的泄露实为官方网站 ltgov.state.tx.us 上公开PDF文件的打包下载,实际数据量为 52.7 MB(78份PDF),与声称数据量差距达1700倍。
在泄露的文档中:
-
约 95% 为政府机构常规公开文件(立法文件、官方信函、政策文件等) -
约 3% 涉及公共申请表格(可能含有限的申请人个人信息) -
约 2% 涉及选举系统文档和”notUA”标记的内部版本文件,具有一定敏感性
这是典型的”网站爬虫+数据注水”型伪泄露。威胁行为者本质上是对一个公开政府网站进行了爬虫采集,然后用极为夸大的数字制造”重大数据泄露”的假象以获取社区关注。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END
暂无评论内容