最新发布第45页
排序
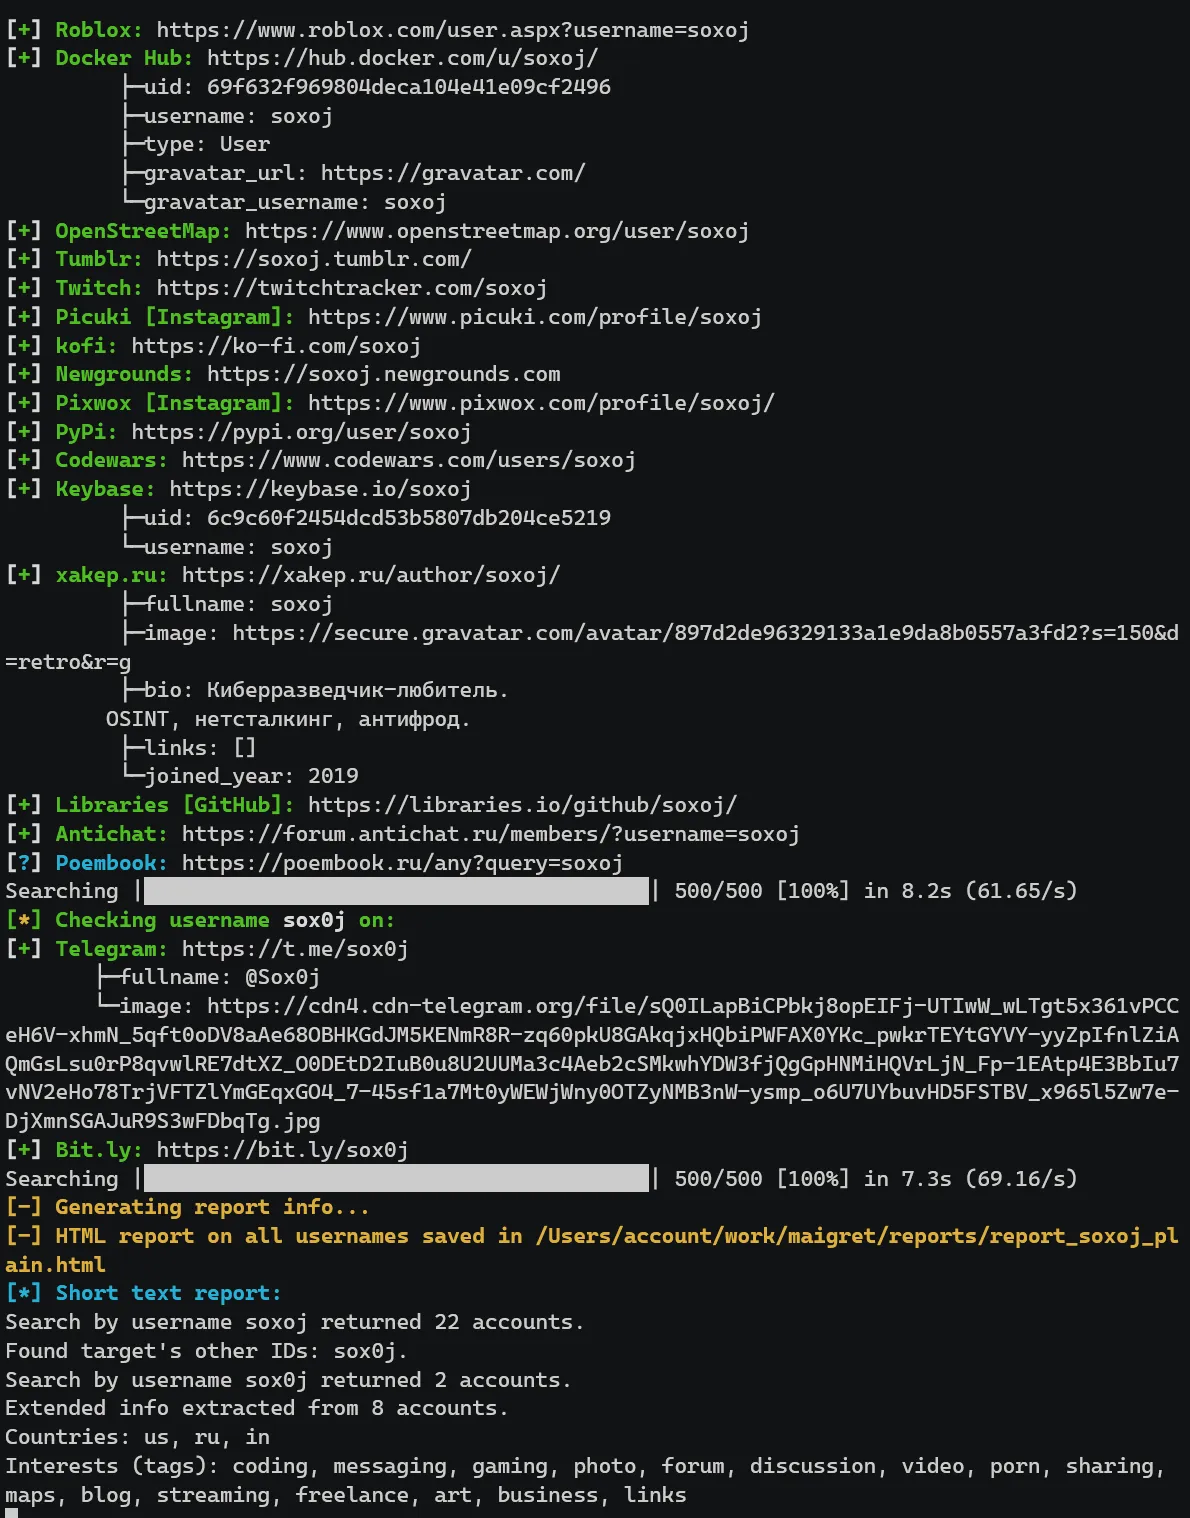
OSINT情报工具:输入用户名将一个人在全网的注册信息并形成报告
在当今数字化时代,一个用户名往往就是打开一个人在线足迹的钥匙。无论是调查记者、OSINT 爱好者、安全研究人员,还是普通用户想了解某人的网络活动,Maigret 都是一个极具实用价值的开源工具。...

法国DRM机密文件泄露事——也门冲突
2026年1月6日,【暗网威胁情报监测系统发现】一名名为“kitcat”的用户发布了泄露的法国军事情报文件。这些文件来自军事情报局(DRM),日期为2018年9月25日和10月1日,以及相关的图表,详细描...
 会员专属
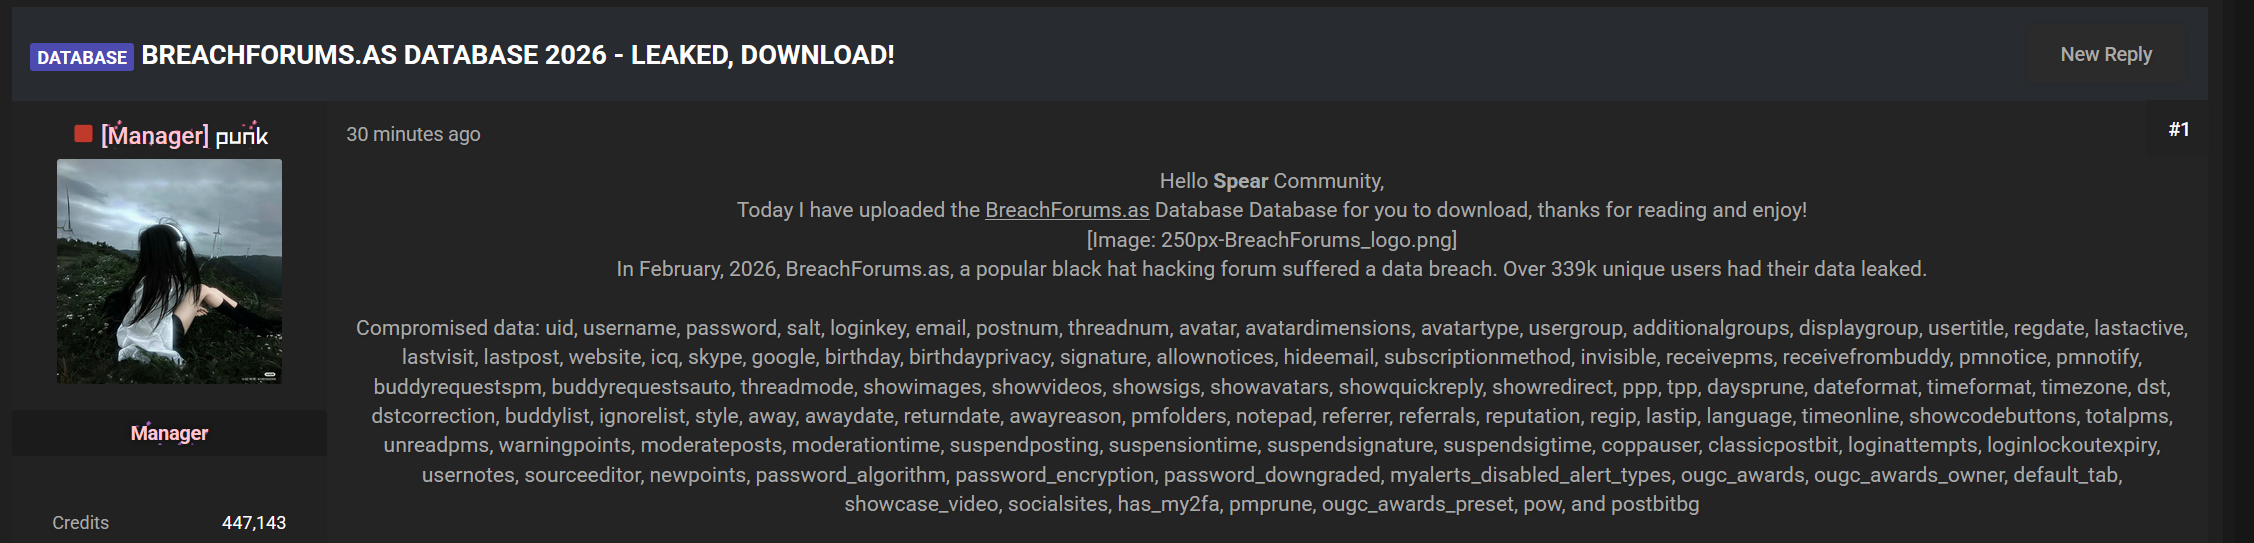
BreachForums 数据库泄露(2025 数据集,2026 年公开二次分发)
1. 执行摘要2026 年 1 月 9 日,一个与 ShinyHunters 黑客团伙相关的网站 shinyhunte[.]rs 公开发布了 BreachForums(一个臭名昭著的地下黑客论坛)的用户数据库。该数据库包含约 323,986 至 32...
巴西文化部(Ministério da Cultura / MinC)数据库泄露
黑客声称入侵了巴西文化部的数据库。据称,被泄露的数据包括管理/根用户名、密码散列/值、根帐户电子邮件地址、根帐户电话号码等。泄露内容管理员/root 用户名密码哈希/值Root 账户邮箱与电话用...
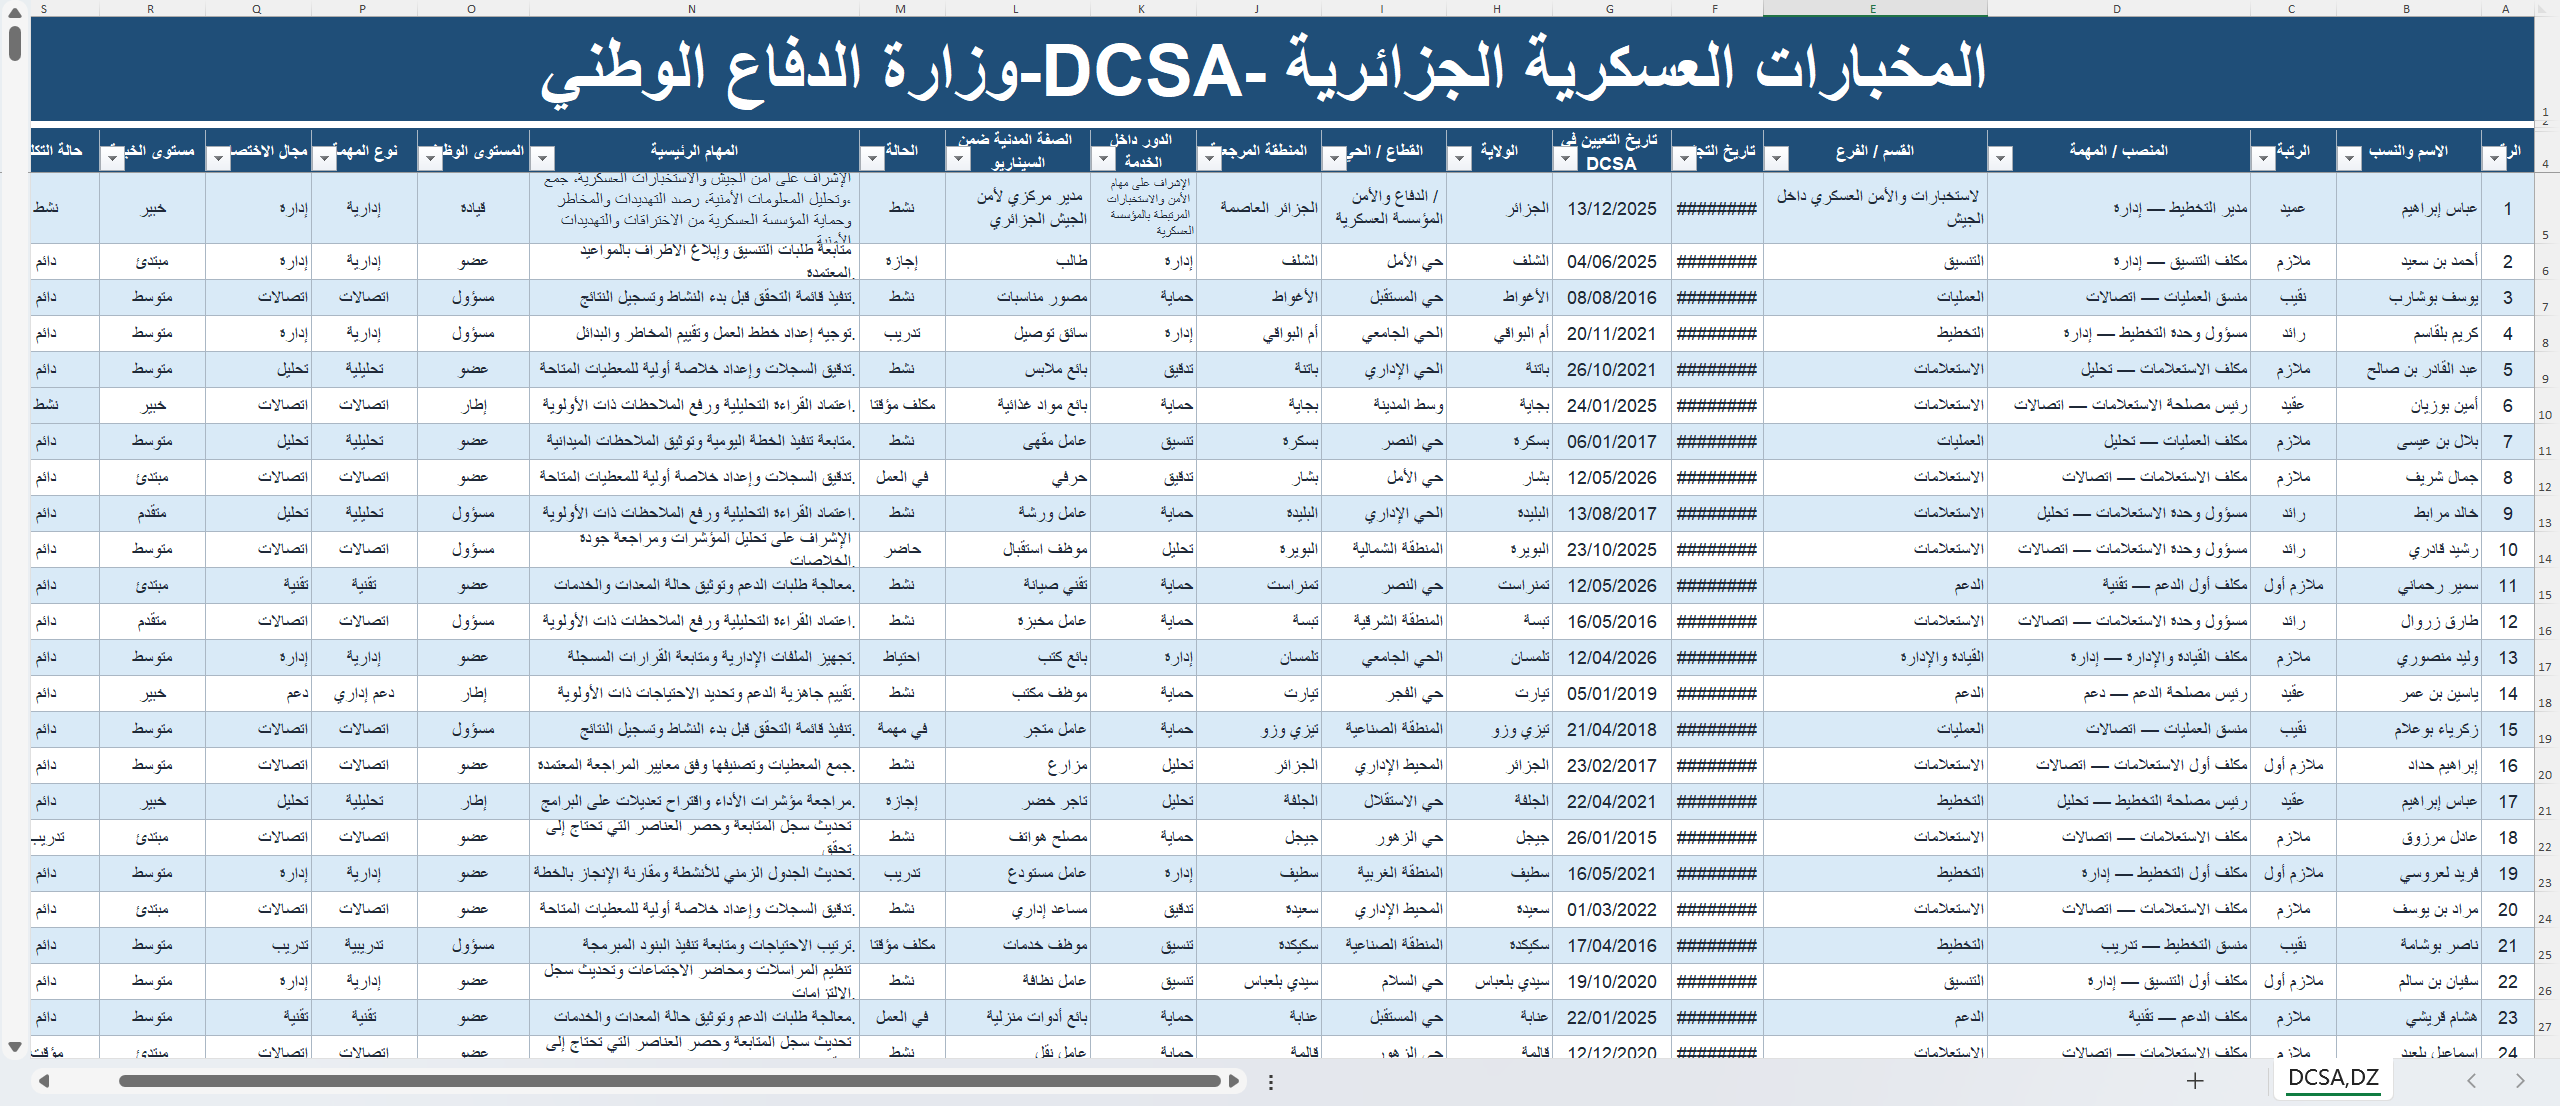
阿尔及利亚国防部 DCSA 军事数据库涉嫌数据泄露威胁情报分析报告
一 执行摘要2026 年 9 月 21 日,账号 the3vven 发布题为 'DATABASE DCSA Military-Ministry of National Defence' 的帖子,声称泄露'阿尔及利亚国防部'下属军事情报机构 DCSA(帖子原文:'a ...
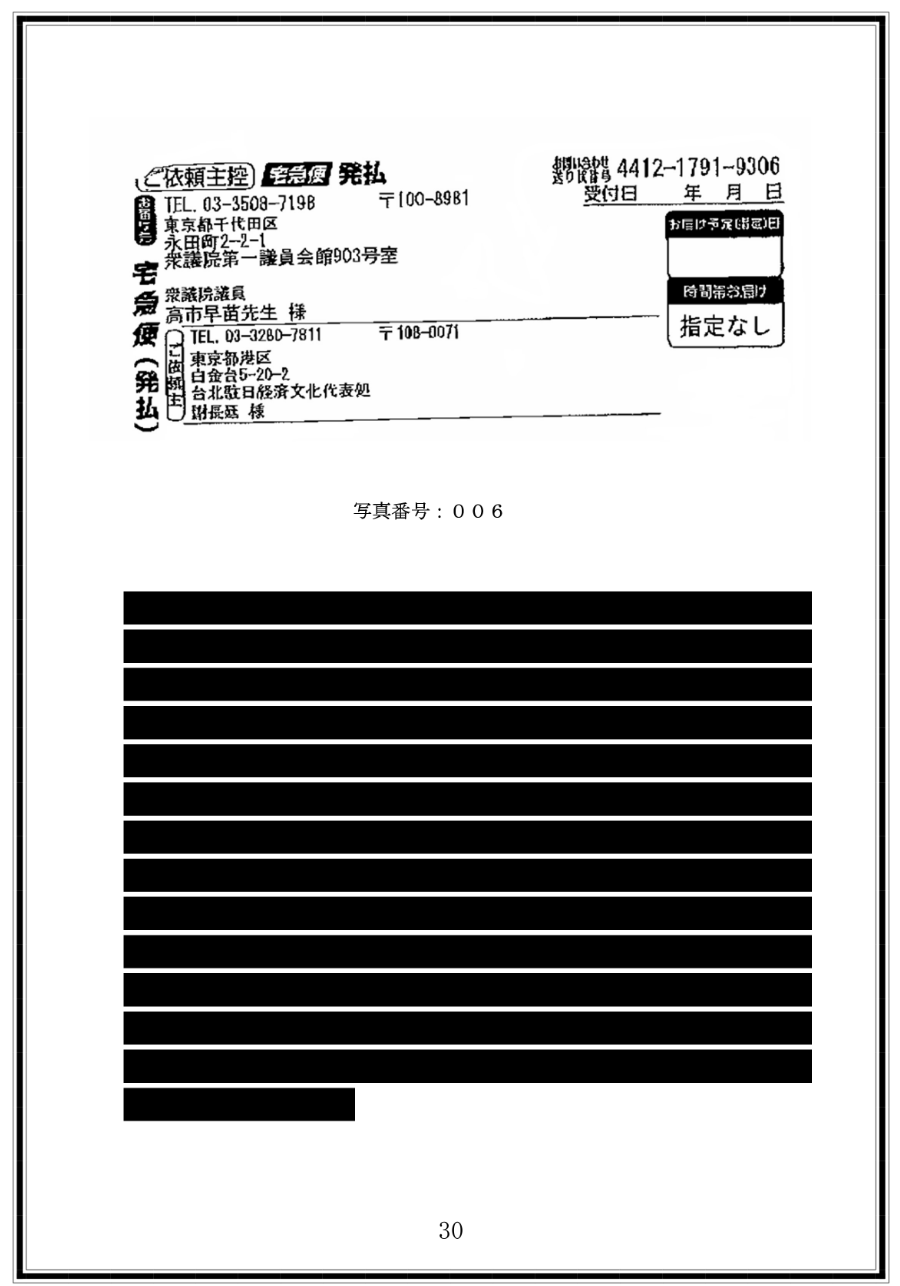
日本首相高市早苗受贿相关文件再现暗网
2025年12月2日,【暗网威胁情报监测系统发现】本文是对先前文章日本首相高市早苗涉嫌受贿泄密-全球CTI监控的更新,基于新增的文件(X-File P30.pdf)及提供的文档图像,对日本首相高市早苗涉嫌...
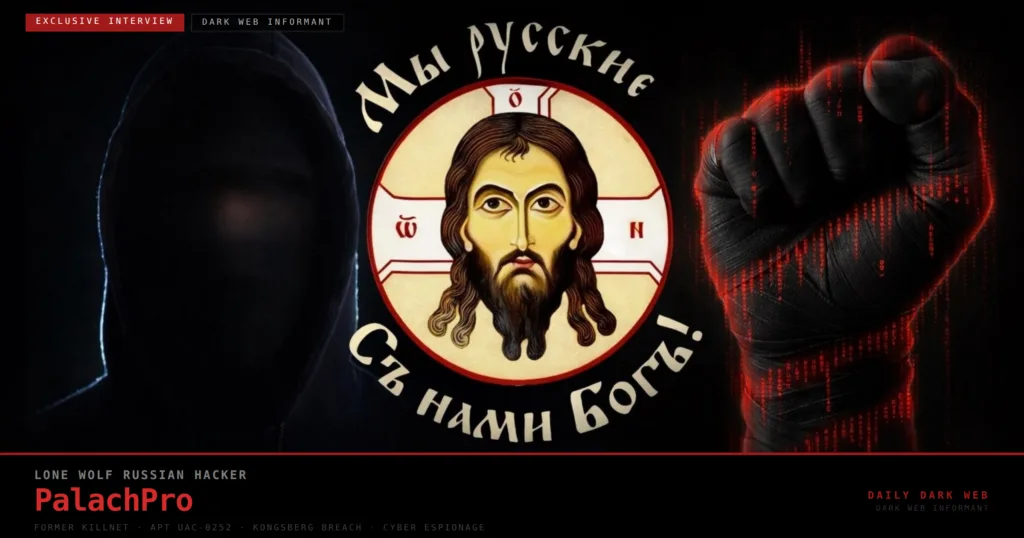
PalachPro 独家专访:孤狼俄罗斯黑客 —— 关联导弹打击、单枪匹马挑战西方国防工业
PalachPro 独家专访:孤狼俄罗斯黑客 —— 关联导弹打击、单枪匹马挑战西方国防工业孤狼俄罗斯黑客:PalachPro他是挪威康斯伯格(Kongsberg)防务公司数据泄露事件的幕后操纵者,被乌克兰及国际...

全球暗网威胁情报周报(2026年4月6日–4月12日)
📌 执行摘要过去7天全球网络威胁活动维持高位,共监测到 433起 重大事件:数据泄露:297起(涉及129个攻击者,58个国家/地区)勒索软件:136起(涉及33个攻击团伙,36个国家/地区)核心趋势:数...