排序
全球暗网威胁情报周报(2026年4月13日–4月19日)
📌 执行摘要过去7天全球网络威胁活动持续高位,共监测到 603起 重大事件:数据泄露:198起(涉及130个攻击者,49个国家/地区)勒索软件:170起(涉及31个攻击团伙,40个国家/地区)DDoS攻击:22...
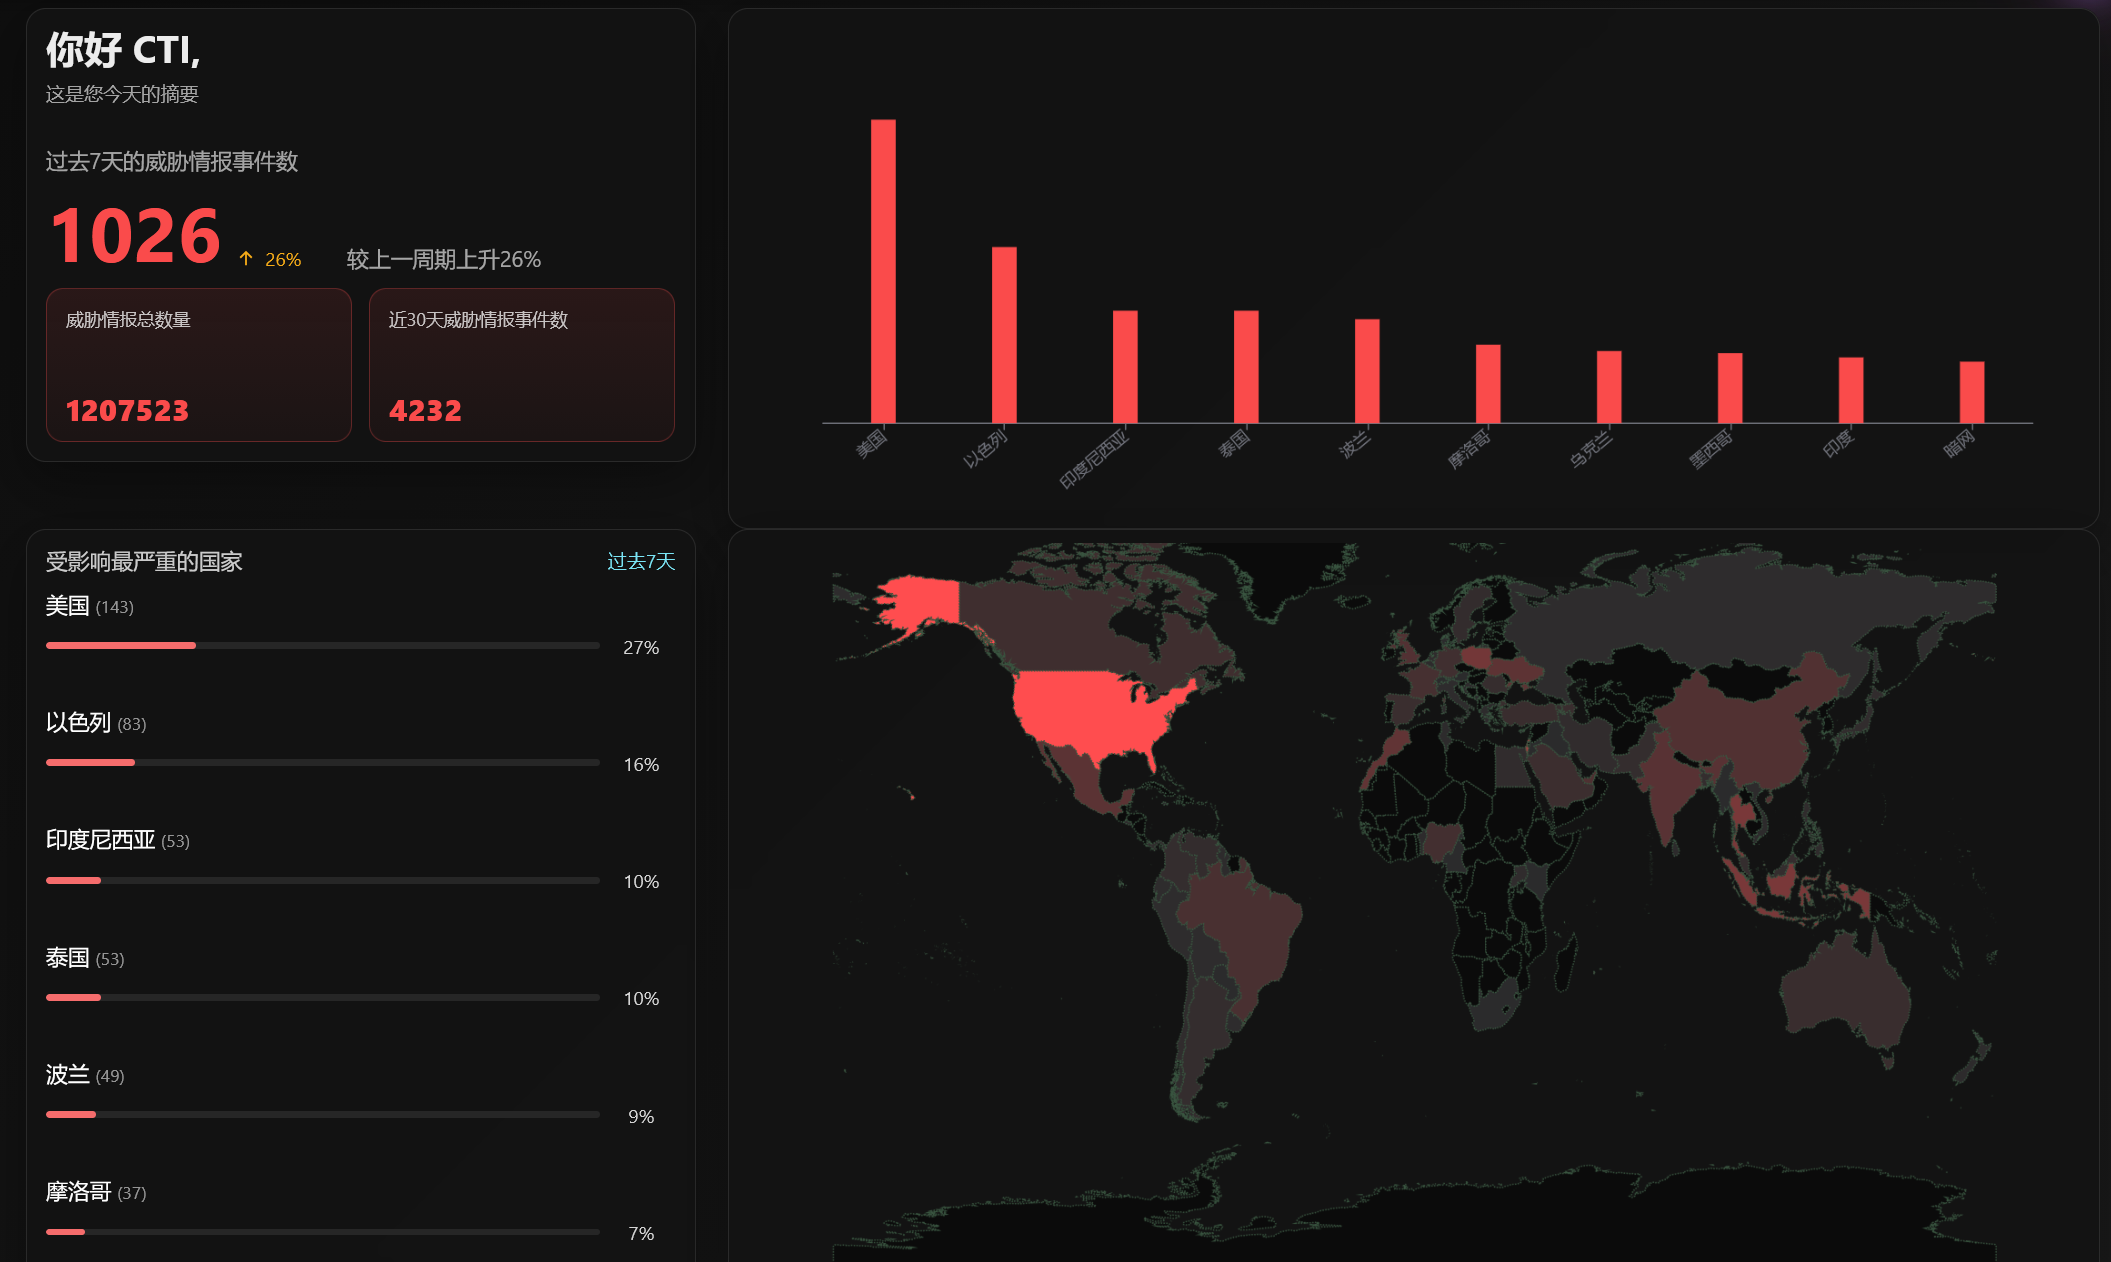
全球暗网威胁情报周报(2026年4月20日 – 4月26日)
一、核心数据速览指标本周数据同比变化备注过去7天威胁事件数1,030起+27%显著上升累计威胁报告总量1,207,523份-历史累计近30天新增事件数4,233起-持续高位最受影响国家(Top6)美国144起占比27%...
从 NetSec 到 SparrowCorp:与神秘 USDoD 的独家采访
网络威胁不再只是理论概念,而是经常以个人或团体形式出现,针对全球关键基础设施和组织。我们本次采访深入探讨了一位以“USDoD”化名活动的威胁行为者的心态和动机。 这一化名与多起高调网络...
313 黑客团队 —— 针对微软 365 攻击、开发先进恶意软件并预告中东最大网络战的伊斯兰网络抵抗组织
独家专访:313 团队 —— 针对微软 365 攻击、开发先进恶意软件并预告中东最大网络战的伊斯兰网络抵抗组织走进 313 团队:独家专访我们直接采访了这个曾针对微软 365、政府基础设施和西方平台发...

黑客自述:我侵入了俄罗斯中央选举委员会的基础设施
黑客声称侵入了俄罗斯中央选举委员会的基础设施,并获得了秘密文件、内部开发人员聊天、服务器配置、密码和其他信息。该演员声称,中央选举委员会及其承包商的基础设施——包括Rostelecom、Tsif...

威胁情报报告:朝鲜通过竞选联系开展活动演变
执行摘要朝鲜的网络行动已从相对分散的间谍活动和出于财务动机的行动演变为高度互联的运营生态系统,在这种生态系统中,接入技术生成、内幕妥协、加密货币盗窃、供应链入侵和情报收集相互强化,成...
暗网威胁情报:2026年4月9日数据泄露日报
📌 执行摘要今日共监测到 25+起 数据泄露事件,全部发生在2026年4月9日。事件以“数据泄露”为主,多数伴随“涉嫌出售”或直接泄露描述。 核心趋势:infinityteam 等机会主义团伙活跃,针对政...
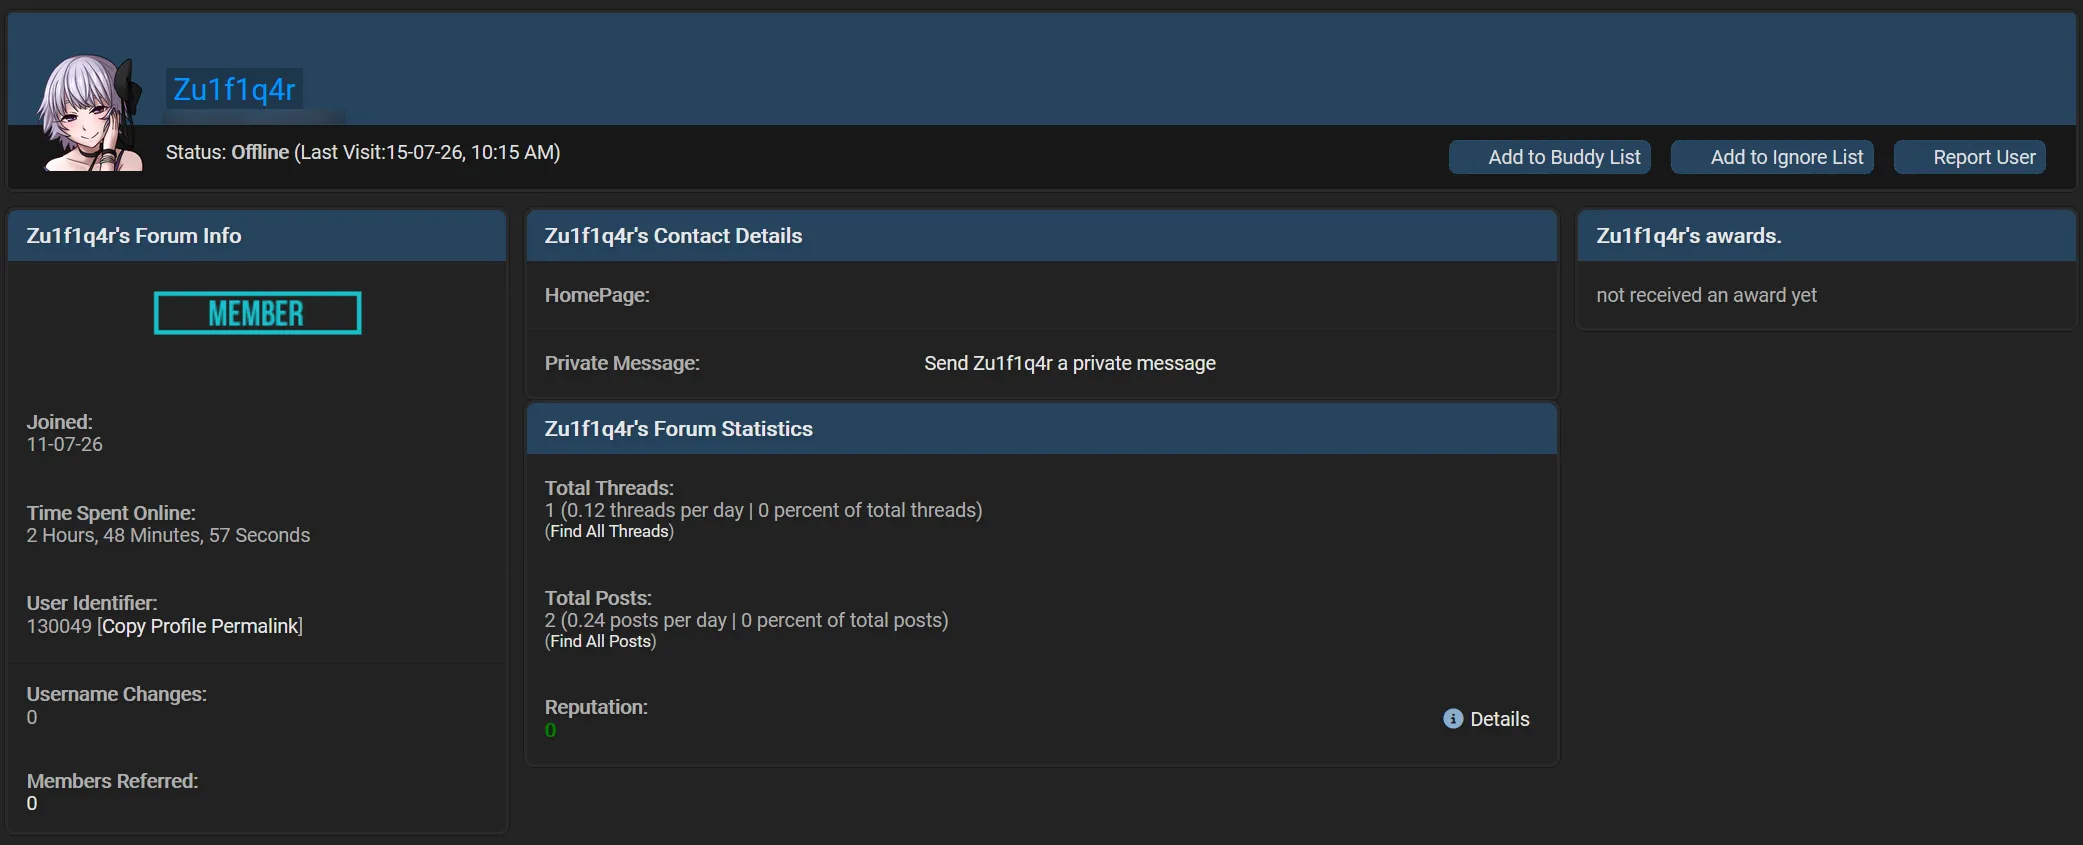
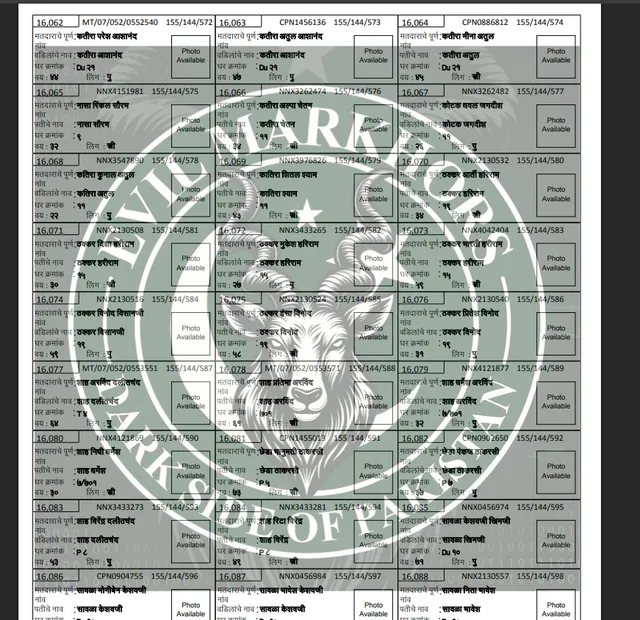
威胁行为者:Zu1f1q4r为何如此牛逼?天天出售泄露顶级情报机构和军事机密文件
基本信息名称:Zu1f1q4r类别:数据泄露/初始访问经纪人(Data Broker / Initial Access Broker),疑似与巴基斯坦黑客组织 Zulfiqar APT 关联。首次发现:N/A(近期活跃)最后活动时间:2026-07...
 会员专属
Team R70 内幕:与臭名昭著黑客集体的采访
我们深入互联网的黑暗角落,那里隐藏着网络威胁,并为您带来与臭名昭著的 Team R70 的采访。这个神秘的黑客组织因在以色列-哈马斯冲突期间持续发动攻击而备受关注,如今即使在拉丁美洲也继续开...
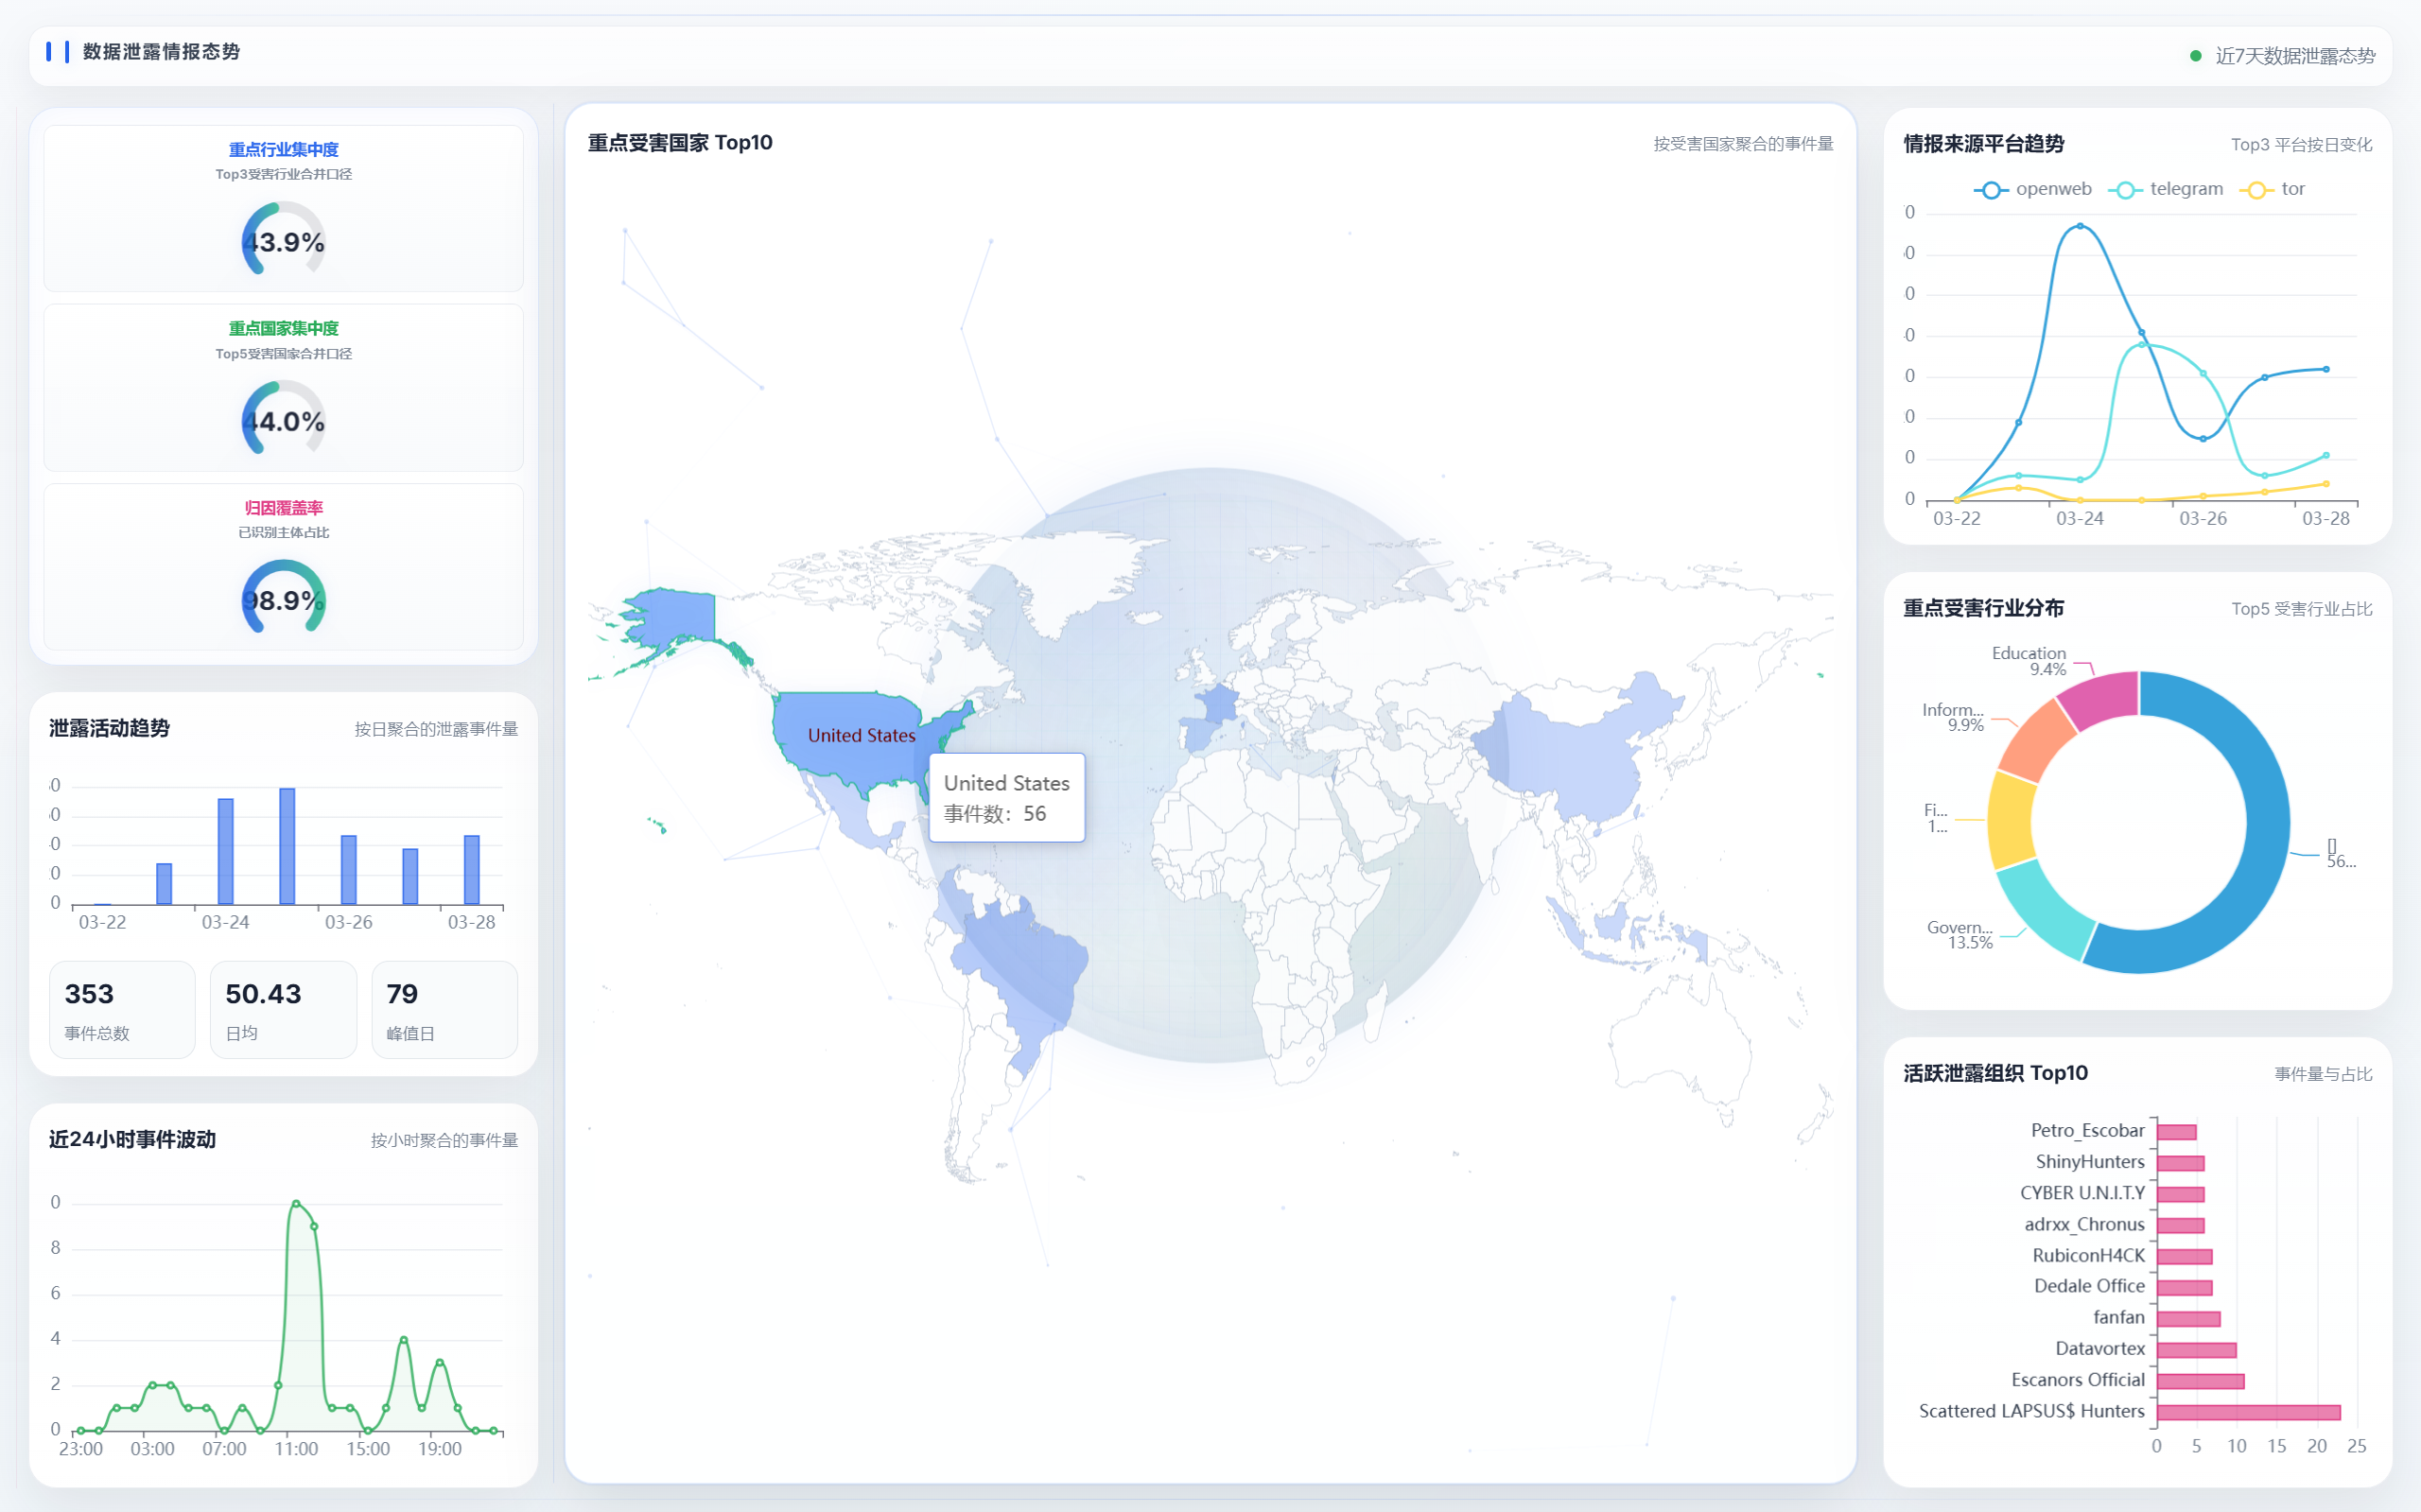
全球威胁情报周报(2026年3月23日-3月29日)
总体态势摘要根据CTI全球威胁情报监控系统统计,过去7天全球共观测到1138起威胁情报事件,较上一周期上升6%。累计威胁情报总量已达 1,203,556 条。近30天事件总数为 5,552 起。受影响最严重的国...