UID:1 已加入全球CTI监控374天 总消费:10001.00 管理员
微信公众号:夜组OSINT 暗网威胁情报全球监控系统:https://osint.libaisec.com

Hunt.io《疑似中国黑客利用 Claude Code 和 DeepSeek 攻击多国政府及金融机构》
披露说明:受影响组织及相关国家认证机构于2026年7月6日收到通知。发布会是为了进行为期7天的披露窗口。2026年6月,从已知的TencShell C2基础设施转向,我们进入了一个公开的目录,揭露了活跃的入侵...
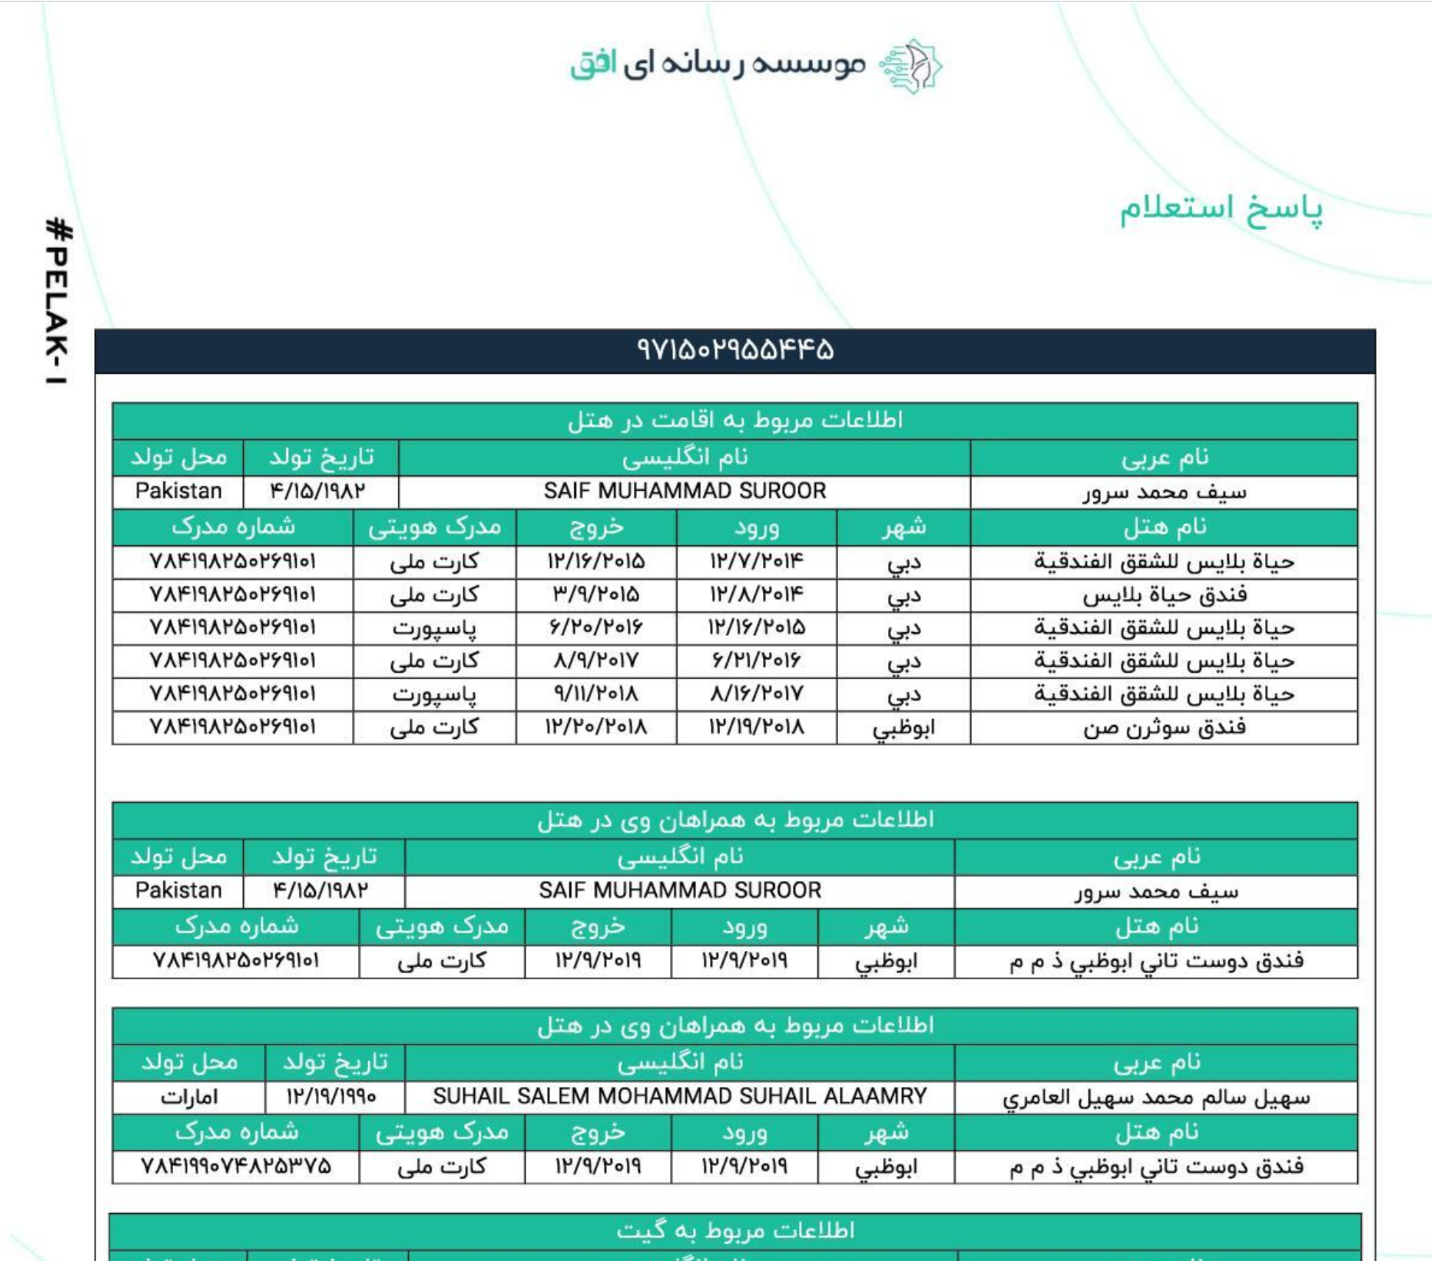
威胁情报报告:APT35内部泄露针对黎巴嫩、科威特、土耳其、沙特阿拉伯、韩国和伊朗国内目标的黑客攻击行动
执行摘要2025年10月,APT35(也被称为“迷人小猫”)的内部文件在GitHub上被泄露。对泄露文件的分析显示,一支由军衔组成的、以配额为导向的网络行动部队在官僚军事指挥系统内运作。文件内容类似于...
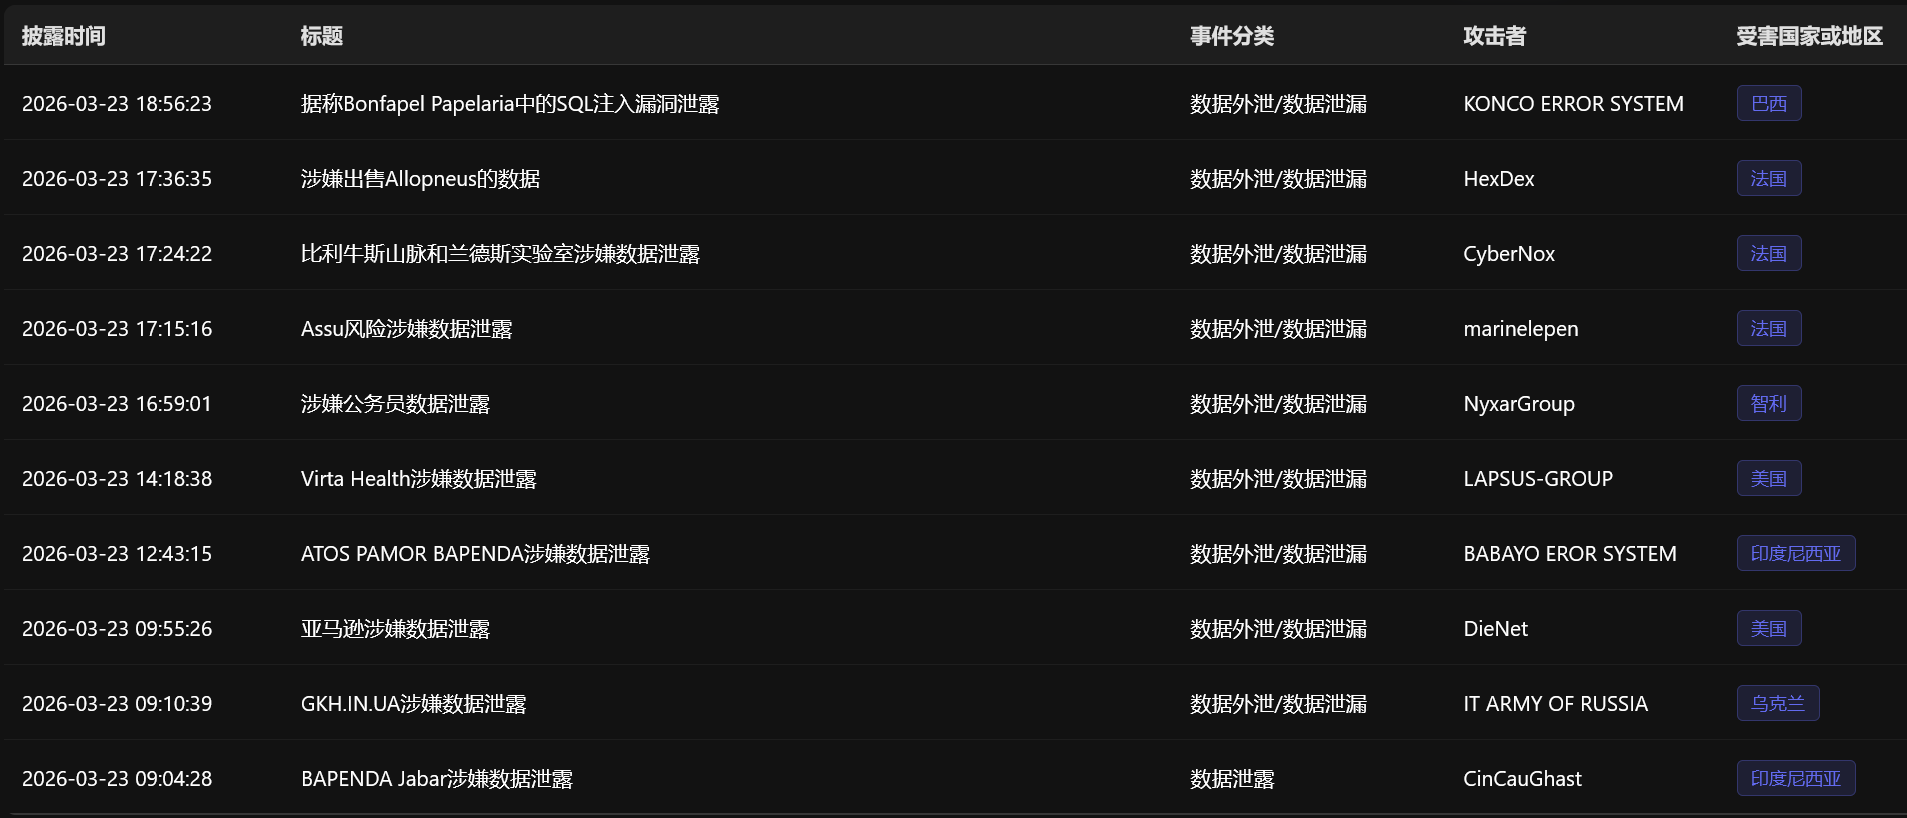
2026年3月23日 数据泄露事件日报
报告摘要今日(2026-03-23)共披露16起数据泄露/数据泄露事件(Data Breach / Data Leak),涉及12个不同攻击者。最活跃攻击者:ShinyHunters(2起,美国企业)fanfan(2起,社交/游戏网站)Cap...
走进 Keymous+:独家专访 ——声称控制亚非医疗系统、管理多个子组织的北非黑客团体
走进 Keymous+:独家专访 —— 声称控制亚非医疗系统、管理多个子组织的北非黑客团体 走进 Keymous+:独家专访 这是一个北非黑客激进组织,他们在各洲发起过数千次攻击,声称控制了非洲和亚洲的...

OSINT情报工具:输入用户名将一个人在全网的注册信息并形成报告
在当今数字化时代,一个用户名往往就是打开一个人在线足迹的钥匙。无论是调查记者、OSINT 爱好者、安全研究人员,还是普通用户想了解某人的网络活动,Maigret 都是一个极具实用价值的开源工具。...
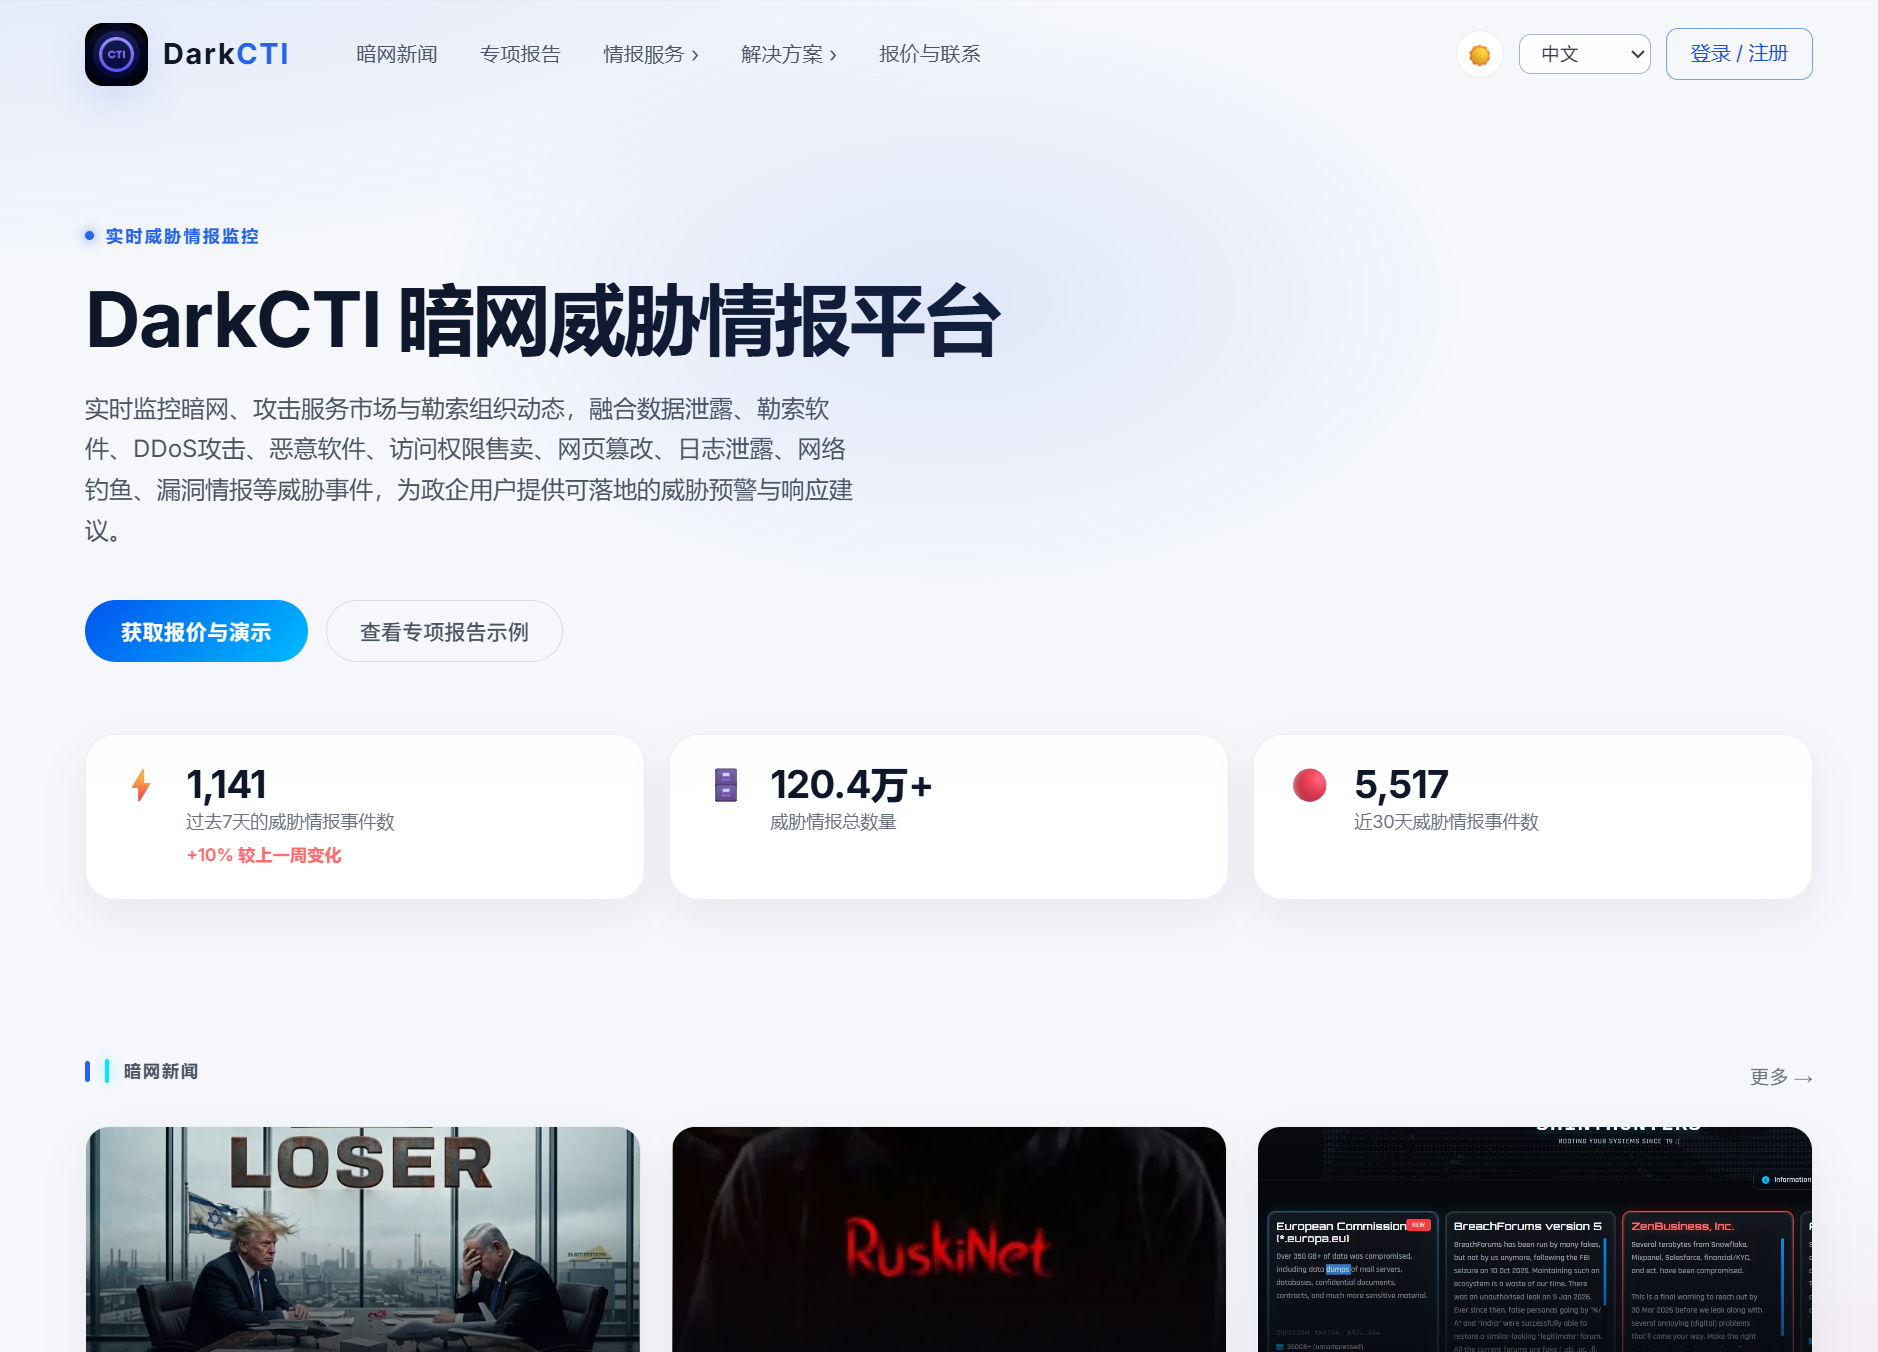
DarkCTI 暗网威胁情报门户网站——Dark.libaisec.com
DarkCTI Threat Intelligence:实时守护你的数字资产,揭开暗网深网的隐秘威胁在网络安全攻防日益激烈的今天,数据泄露、凭证窃取、恶意工具交易等威胁早已不局限于明网。暗网(Dark Web) 和 ...
2026年3月24日 数据泄露事件日报
报告摘要今日(2026-03-24)共披露31起数据泄露/数据外泄事件,涉及25个不同攻击者。最活跃攻击者:fanfan(3起)NyxarGroup(2起)Yiqun data(2起)地理分布:美国14起(占比45%)、智利2起、...

2026年4月5日 勒索软件日报
📌 执行摘要今日共监测到 8起 勒索软件事件,全部发生在2026年4月5日。事件均为勒索软件团伙主动在暗网或泄露站点公布的受害者名单。核心趋势:DragonForce 单日最活跃(4起),目标覆盖泰国...
PalachPro 独家专访:孤狼俄罗斯黑客 —— 关联导弹打击、单枪匹马挑战西方国防工业
PalachPro 独家专访:孤狼俄罗斯黑客 —— 关联导弹打击、单枪匹马挑战西方国防工业孤狼俄罗斯黑客:PalachPro他是挪威康斯伯格(Kongsberg)防务公司数据泄露事件的幕后操纵者,被乌克兰及国际...
