 CTI-NightOSINT
UID:1 已加入全球CTI监控322天 总消费:0.00 管理员
微信公众号:夜组OSINT 暗网威胁情报全球监控系统:https://osint.libaisec.com
2026年3月25日 勒索软件组织活动日报
报告摘要今日(2026-03-25,含03-26 00:24前数据)共披露21起勒索软件事件,涉及7个活跃团伙:PLAY(最活跃):7起(全部美国)NightSpire:4起(2起已命名 + 2起匿名)INC RANSOM:4起Qilin:2...
2026年4月8日 数据泄露日报
📌 执行摘要今日共监测到 30+起 数据泄露事件,全部发生在2026年4月8日。事件类型以“数据泄露”为主,多数伴随“涉嫌出售”描述,疑似来自黑客论坛、暗网市场或Telegram渠道的最新贴文。核心趋...

黑客自述:我侵入了俄罗斯中央选举委员会的基础设施
黑客声称侵入了俄罗斯中央选举委员会的基础设施,并获得了秘密文件、内部开发人员聊天、服务器配置、密码和其他信息。该演员声称,中央选举委员会及其承包商的基础设施——包括Rostelecom、Tsif...

全球威胁情报周报(2026年3月23日-3月29日)
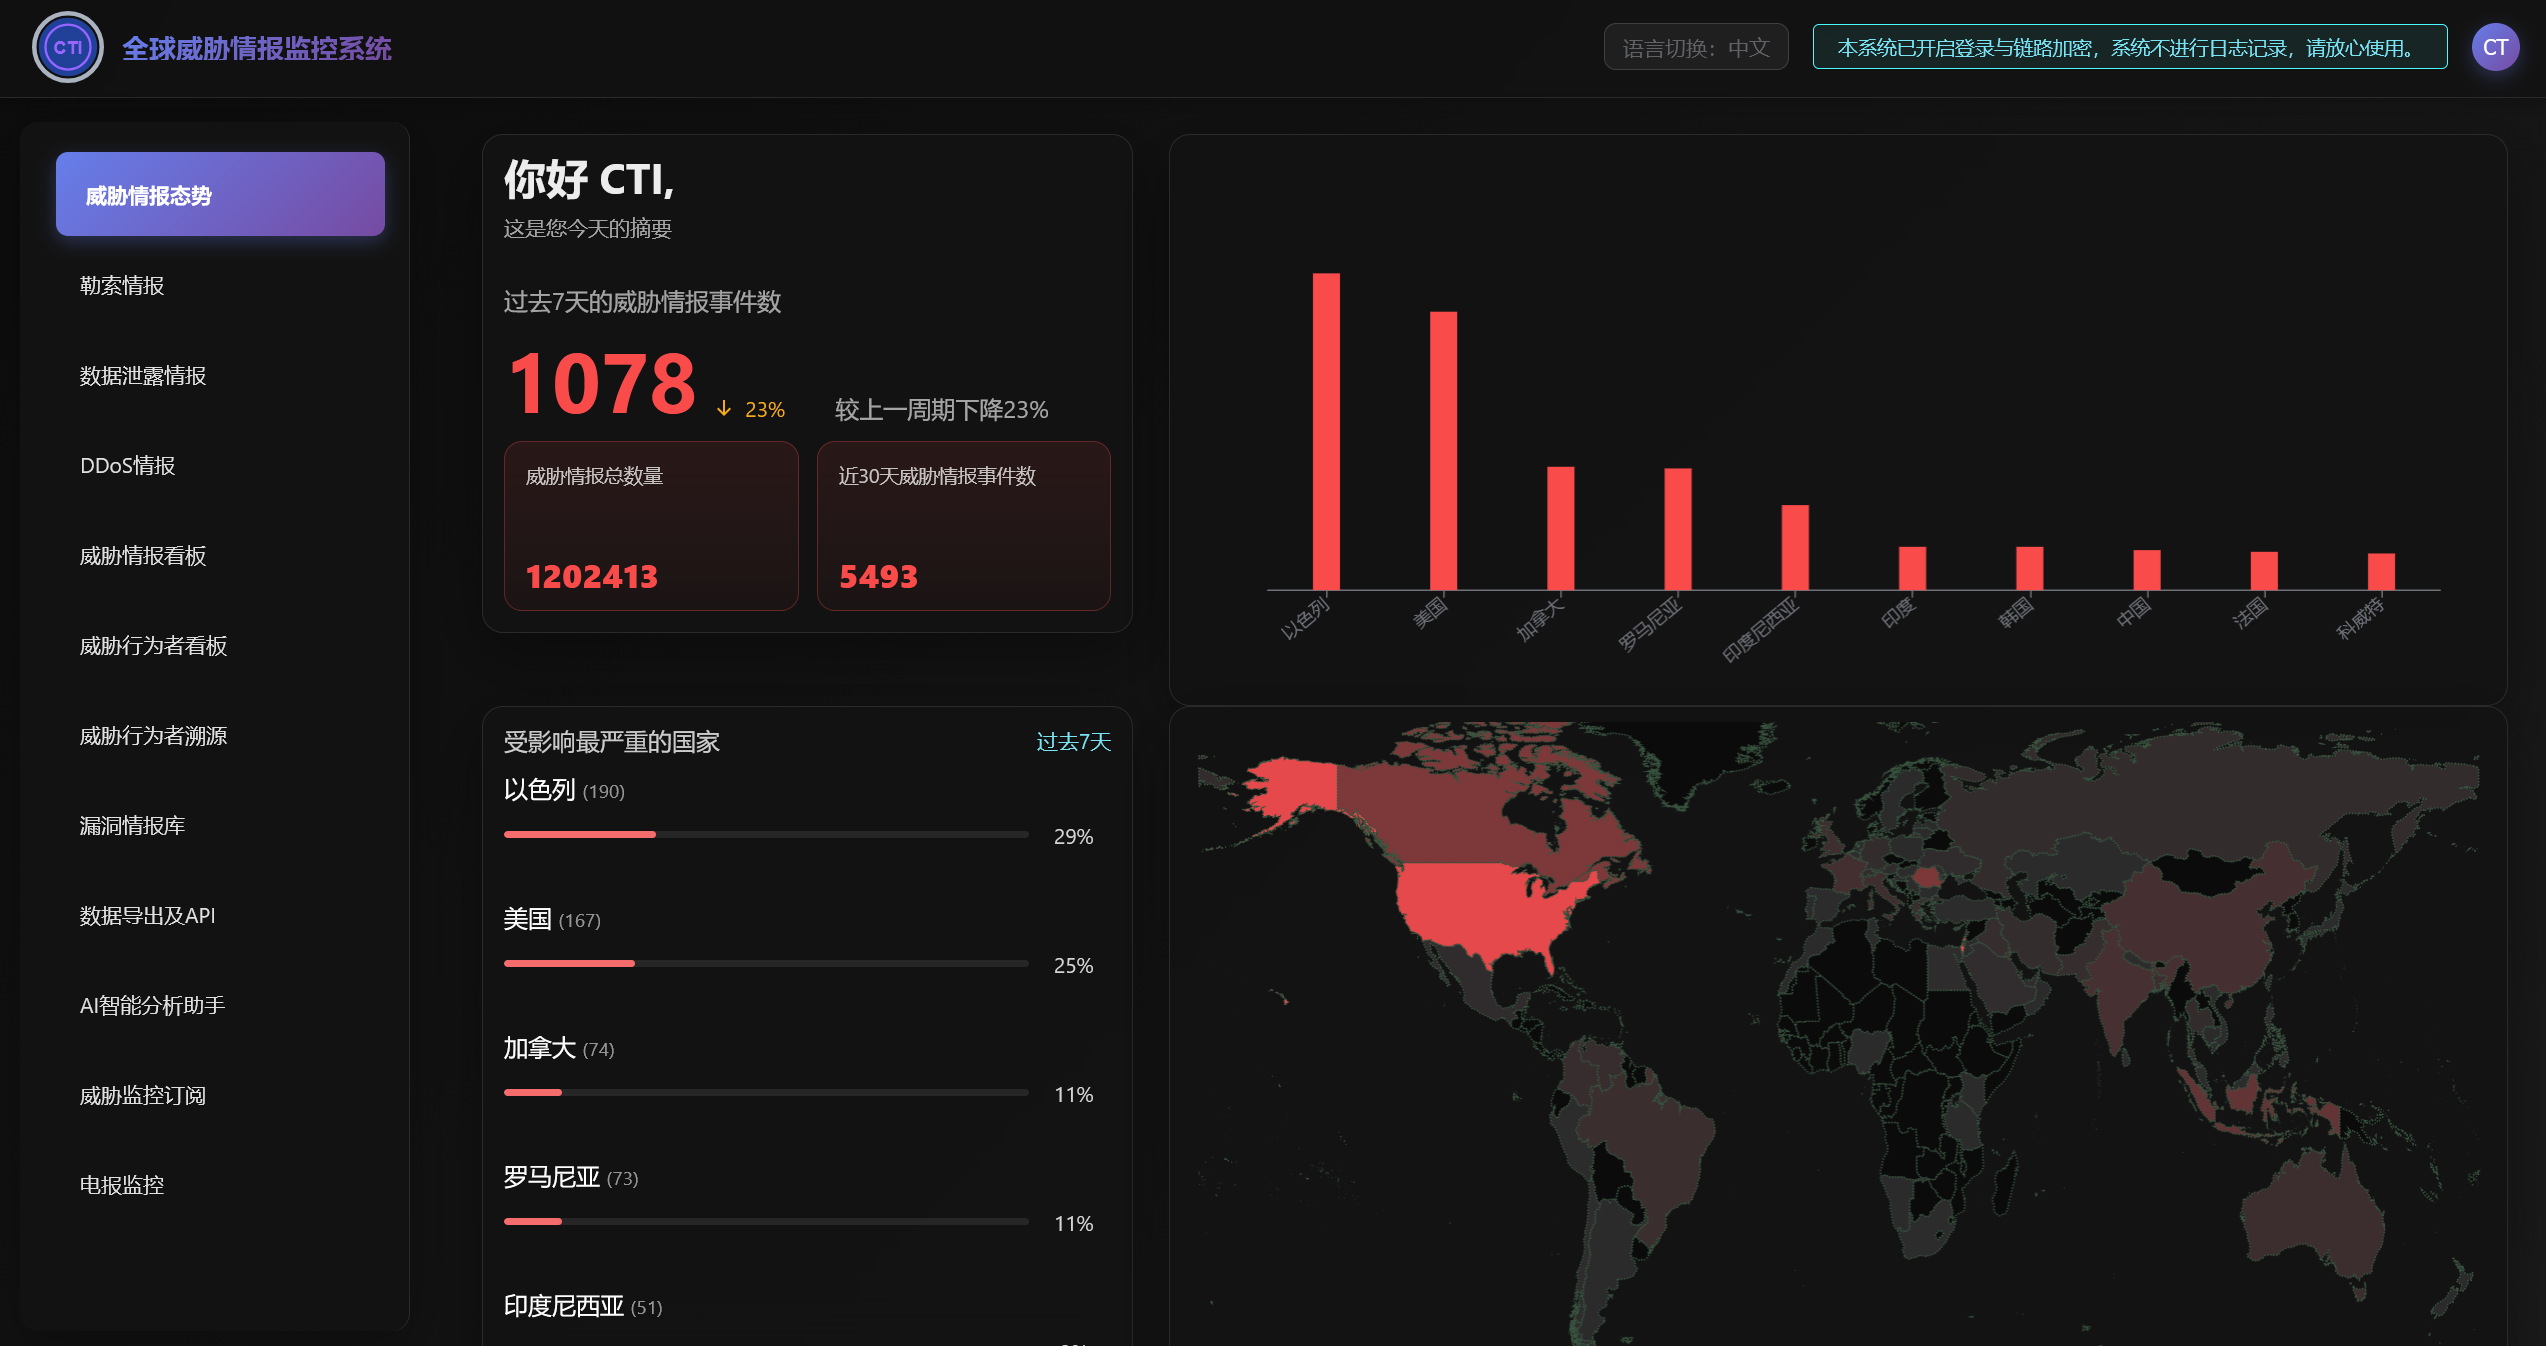
总体态势摘要根据CTI全球威胁情报监控系统统计,过去7天全球共观测到1138起威胁情报事件,较上一周期上升6%。累计威胁情报总量已达 1,203,556 条。近30天事件总数为 5,552 起。受影响最严重的国...
全球威胁情报周报(2026年3月16日-3月22日)
一、总体态势概述根据CTI全球威胁情报监控系统数据显示,本周(3月16-22日)全球共监测到1085起威胁情报事件,较上一周期下降22%。累计威胁情报总量达1,202,412条,近30天事件数为5,495起。 受...
本周暗网动态:全球多国重点敏感数据泄露事件及数据价值
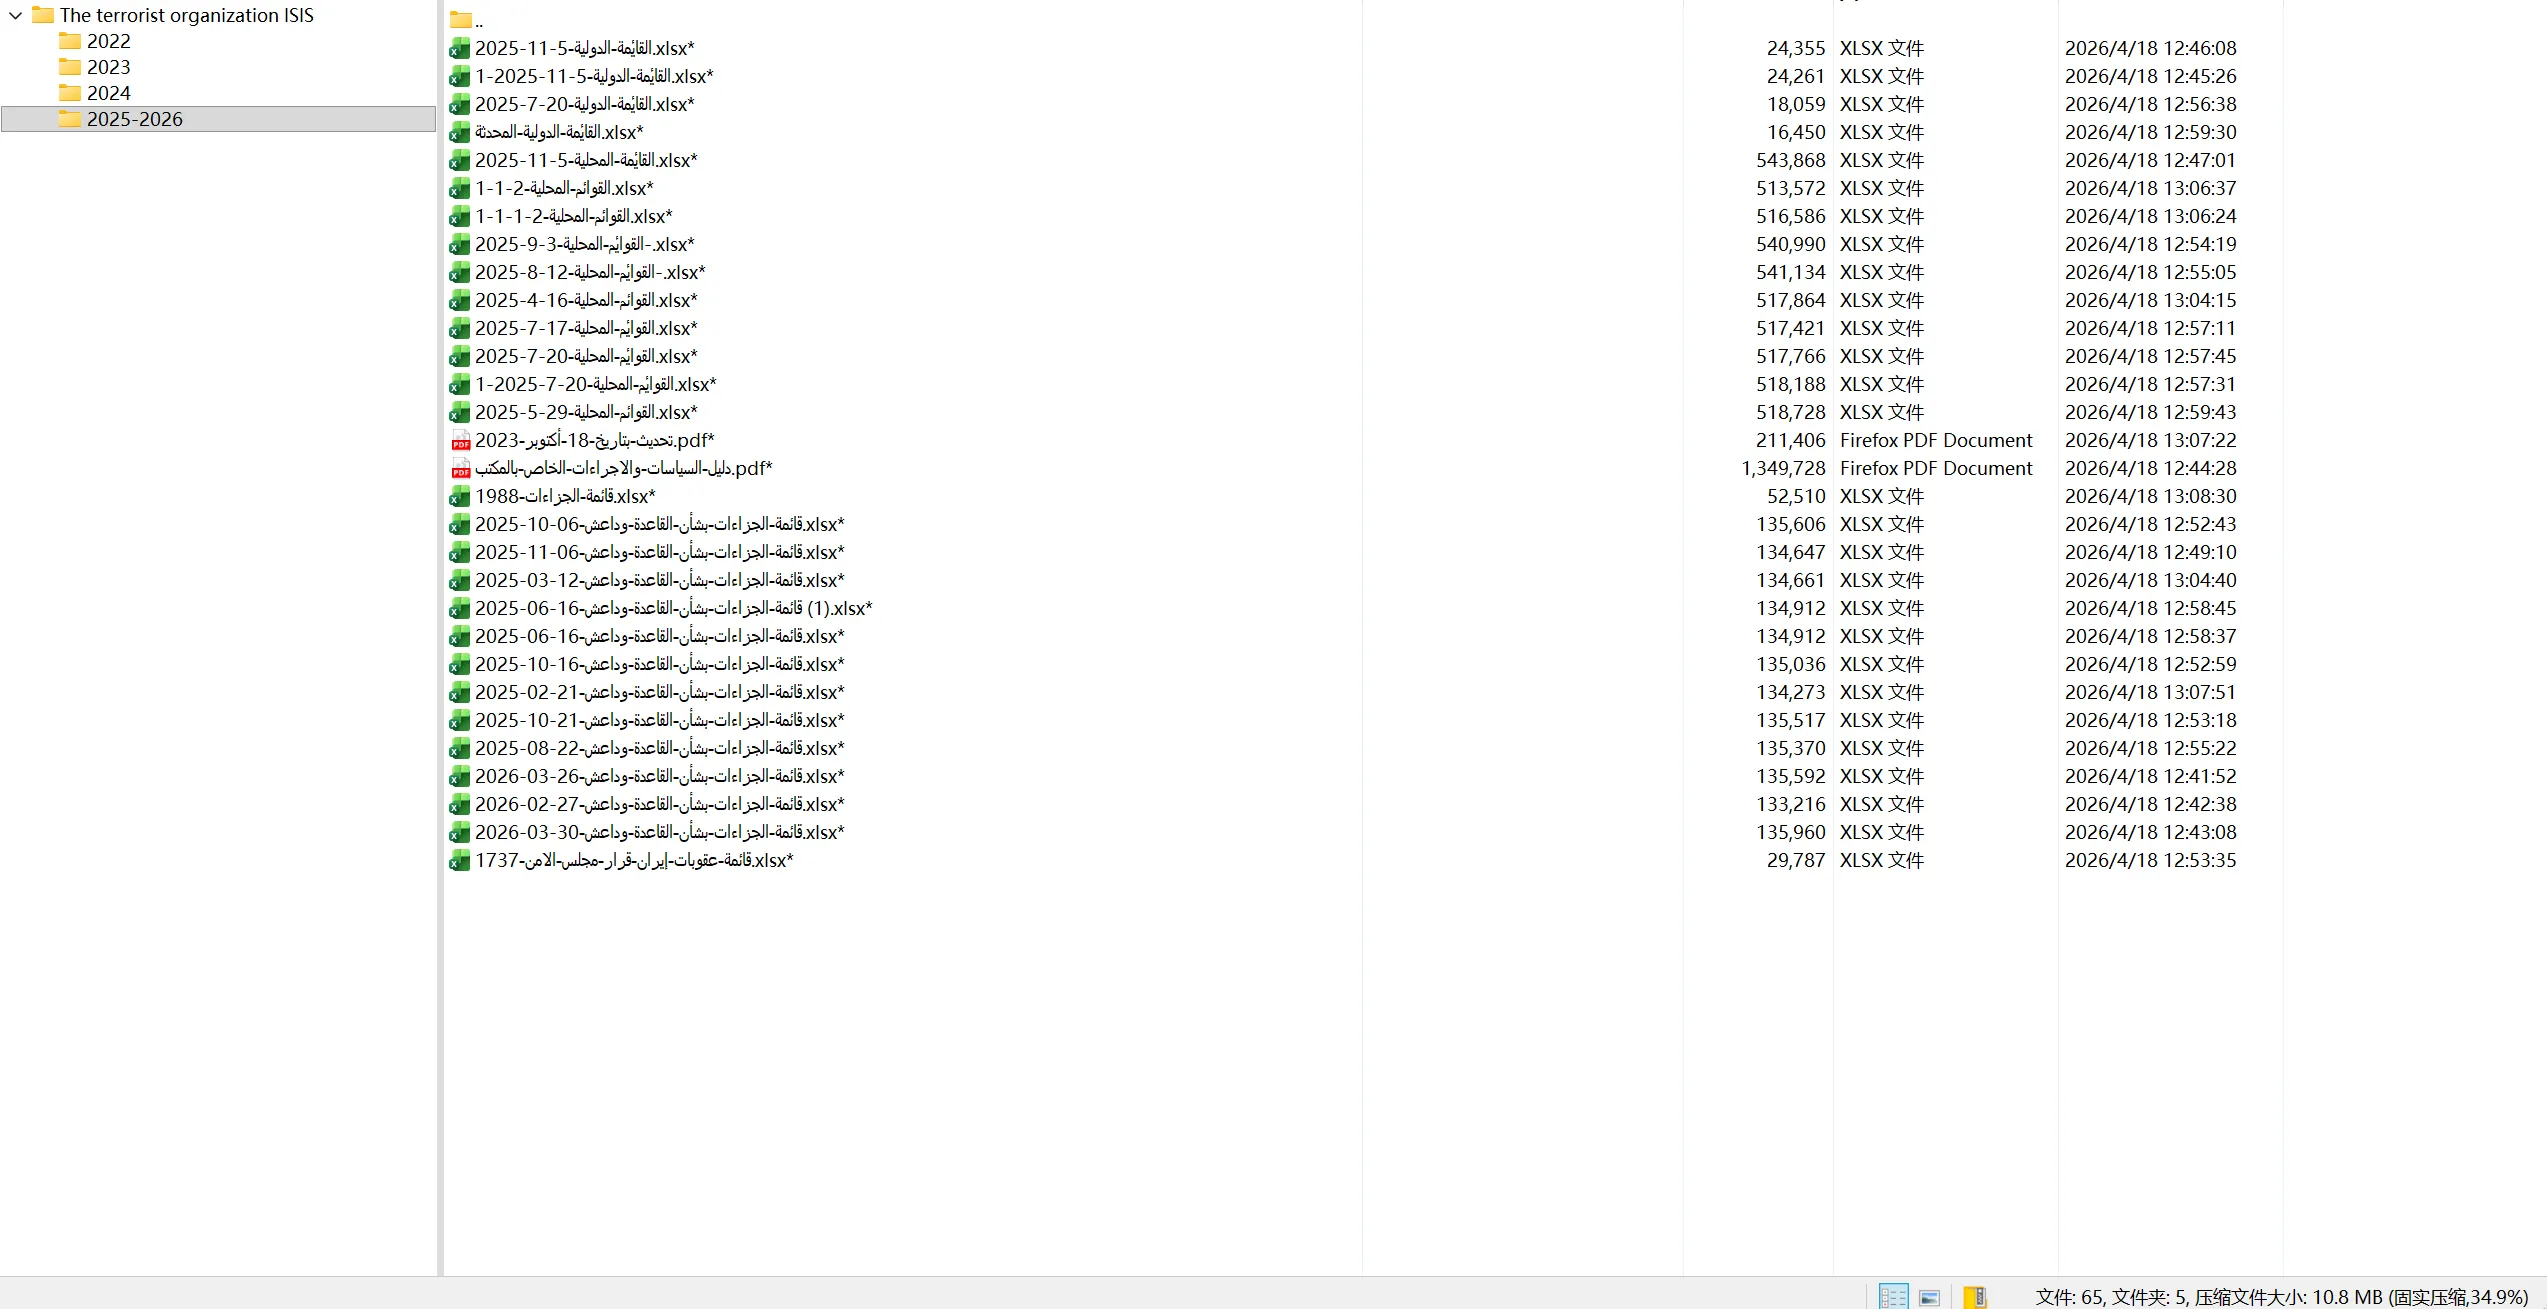
前言本周(2026年4月20日–4月24日),暗网论坛连续出现多起针对国家级安全机构和敏感组织的重大数据泄露与售卖帖。涉及范围涵盖中东恐怖组织动向、以色列国家安全研究机构、墨西哥紧急响应系统...
NoName057(16)独家专访:背后发动1500多次DDoS攻击的亲俄黑客组织发声
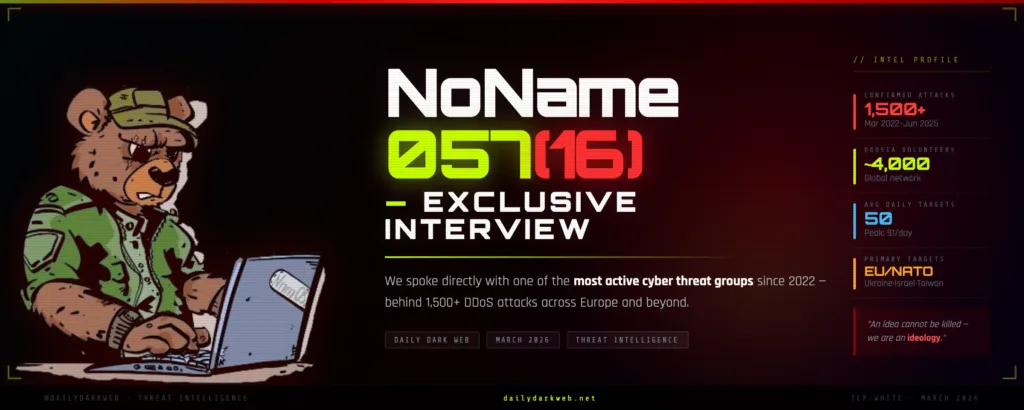
独家问答专访NoName057(16)是谁?自2022年3月俄罗斯全面入侵乌克兰后不久,一个自称NoName057(16)的黑客行动主义组织就开始针对欧洲及全球各地的政府、金融机构、交通网络和关键基础设施发动持...
暗网威胁情报:2026年4月9日数据泄露日报
📌 执行摘要今日共监测到 25+起 数据泄露事件,全部发生在2026年4月9日。事件以“数据泄露”为主,多数伴随“涉嫌出售”或直接泄露描述。 核心趋势:infinityteam 等机会主义团伙活跃,针对政...

土耳其国家情报组织(MİT)
引言米利·伊什特瓦拉特·特什基拉提(麻省理工学院),即土耳其国家情报组织,是中东地区最关键的情报机构之一。麻省理工学院以其广泛的行动范围和在塑造地区地缘政治方面具有历史意义而闻名,现已...
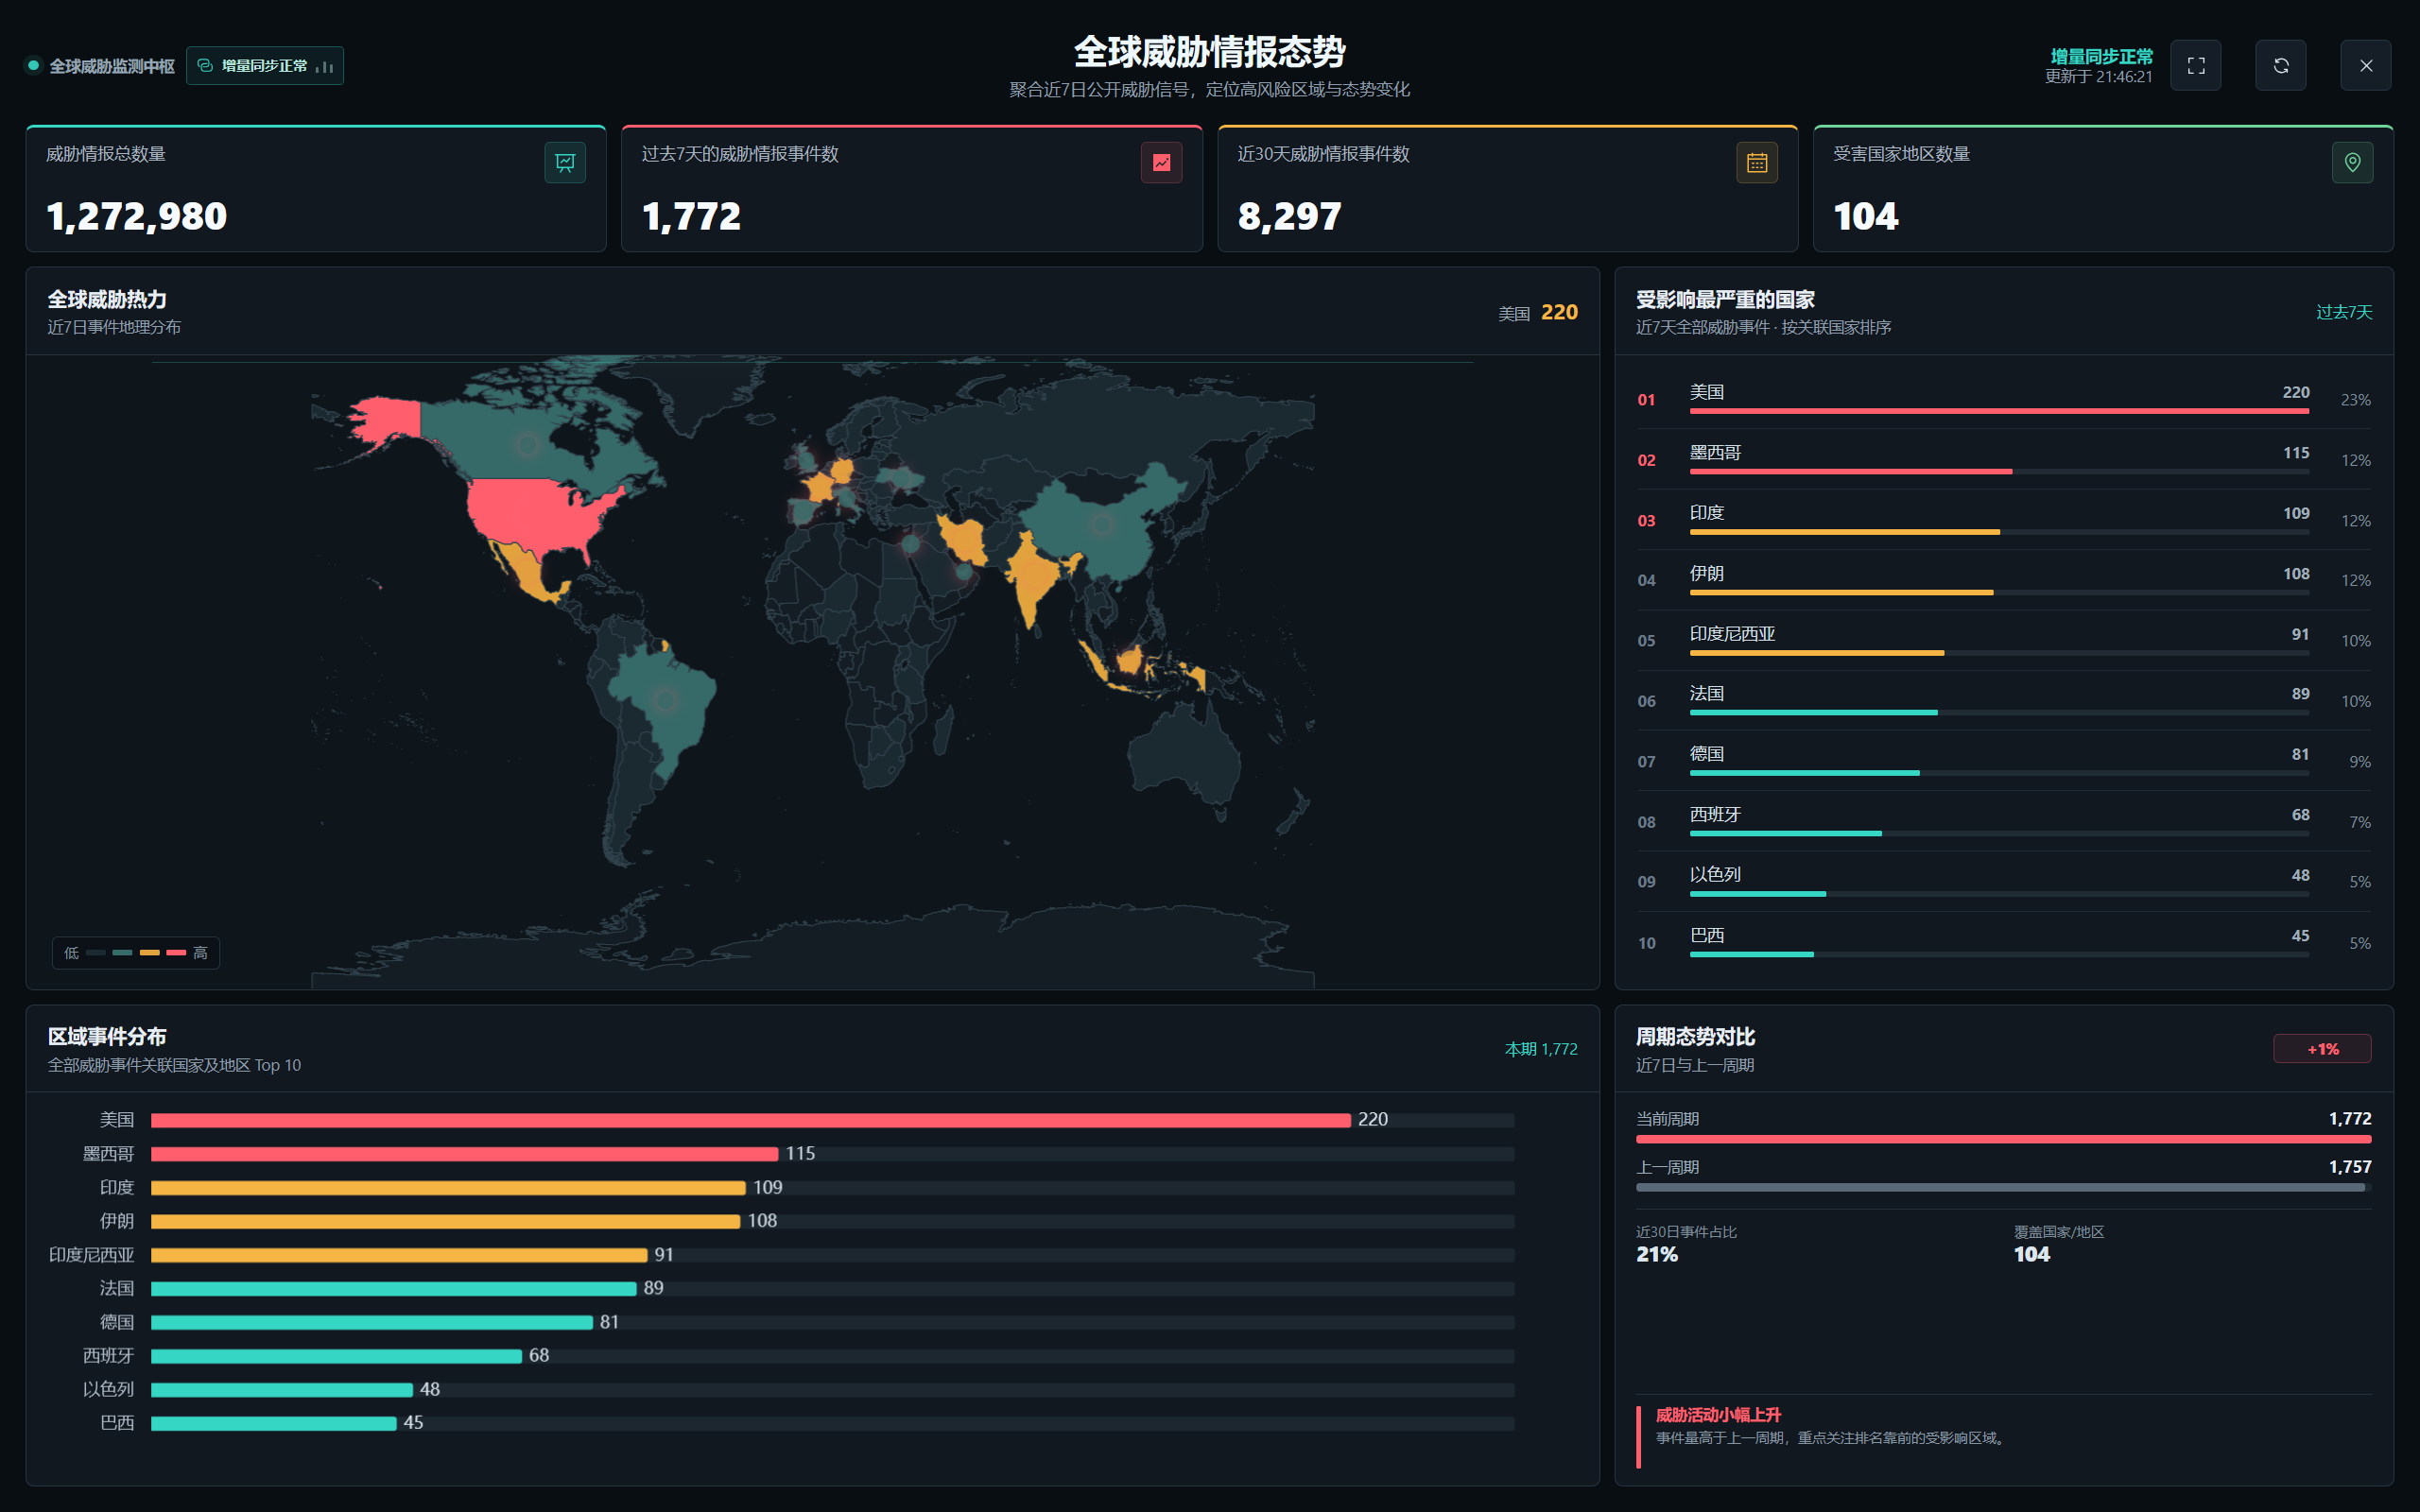
2026年8月17日暗网全球数据泄露事件 100+ 起
今日概览2026年8月17日暗网威胁情报全球监控系统(https://dark.libaisec.com)共监测到全球 100+ 起数据泄露事件。涉及政府机构、医疗、教育、电信、航空等多个行业,攻击者多通过暗网论坛、Te...