 CTI-NightOSINT
UID:1 已加入全球CTI监控321天 总消费:0.00 管理员
微信公众号:夜组OSINT 暗网威胁情报全球监控系统:https://osint.libaisec.com
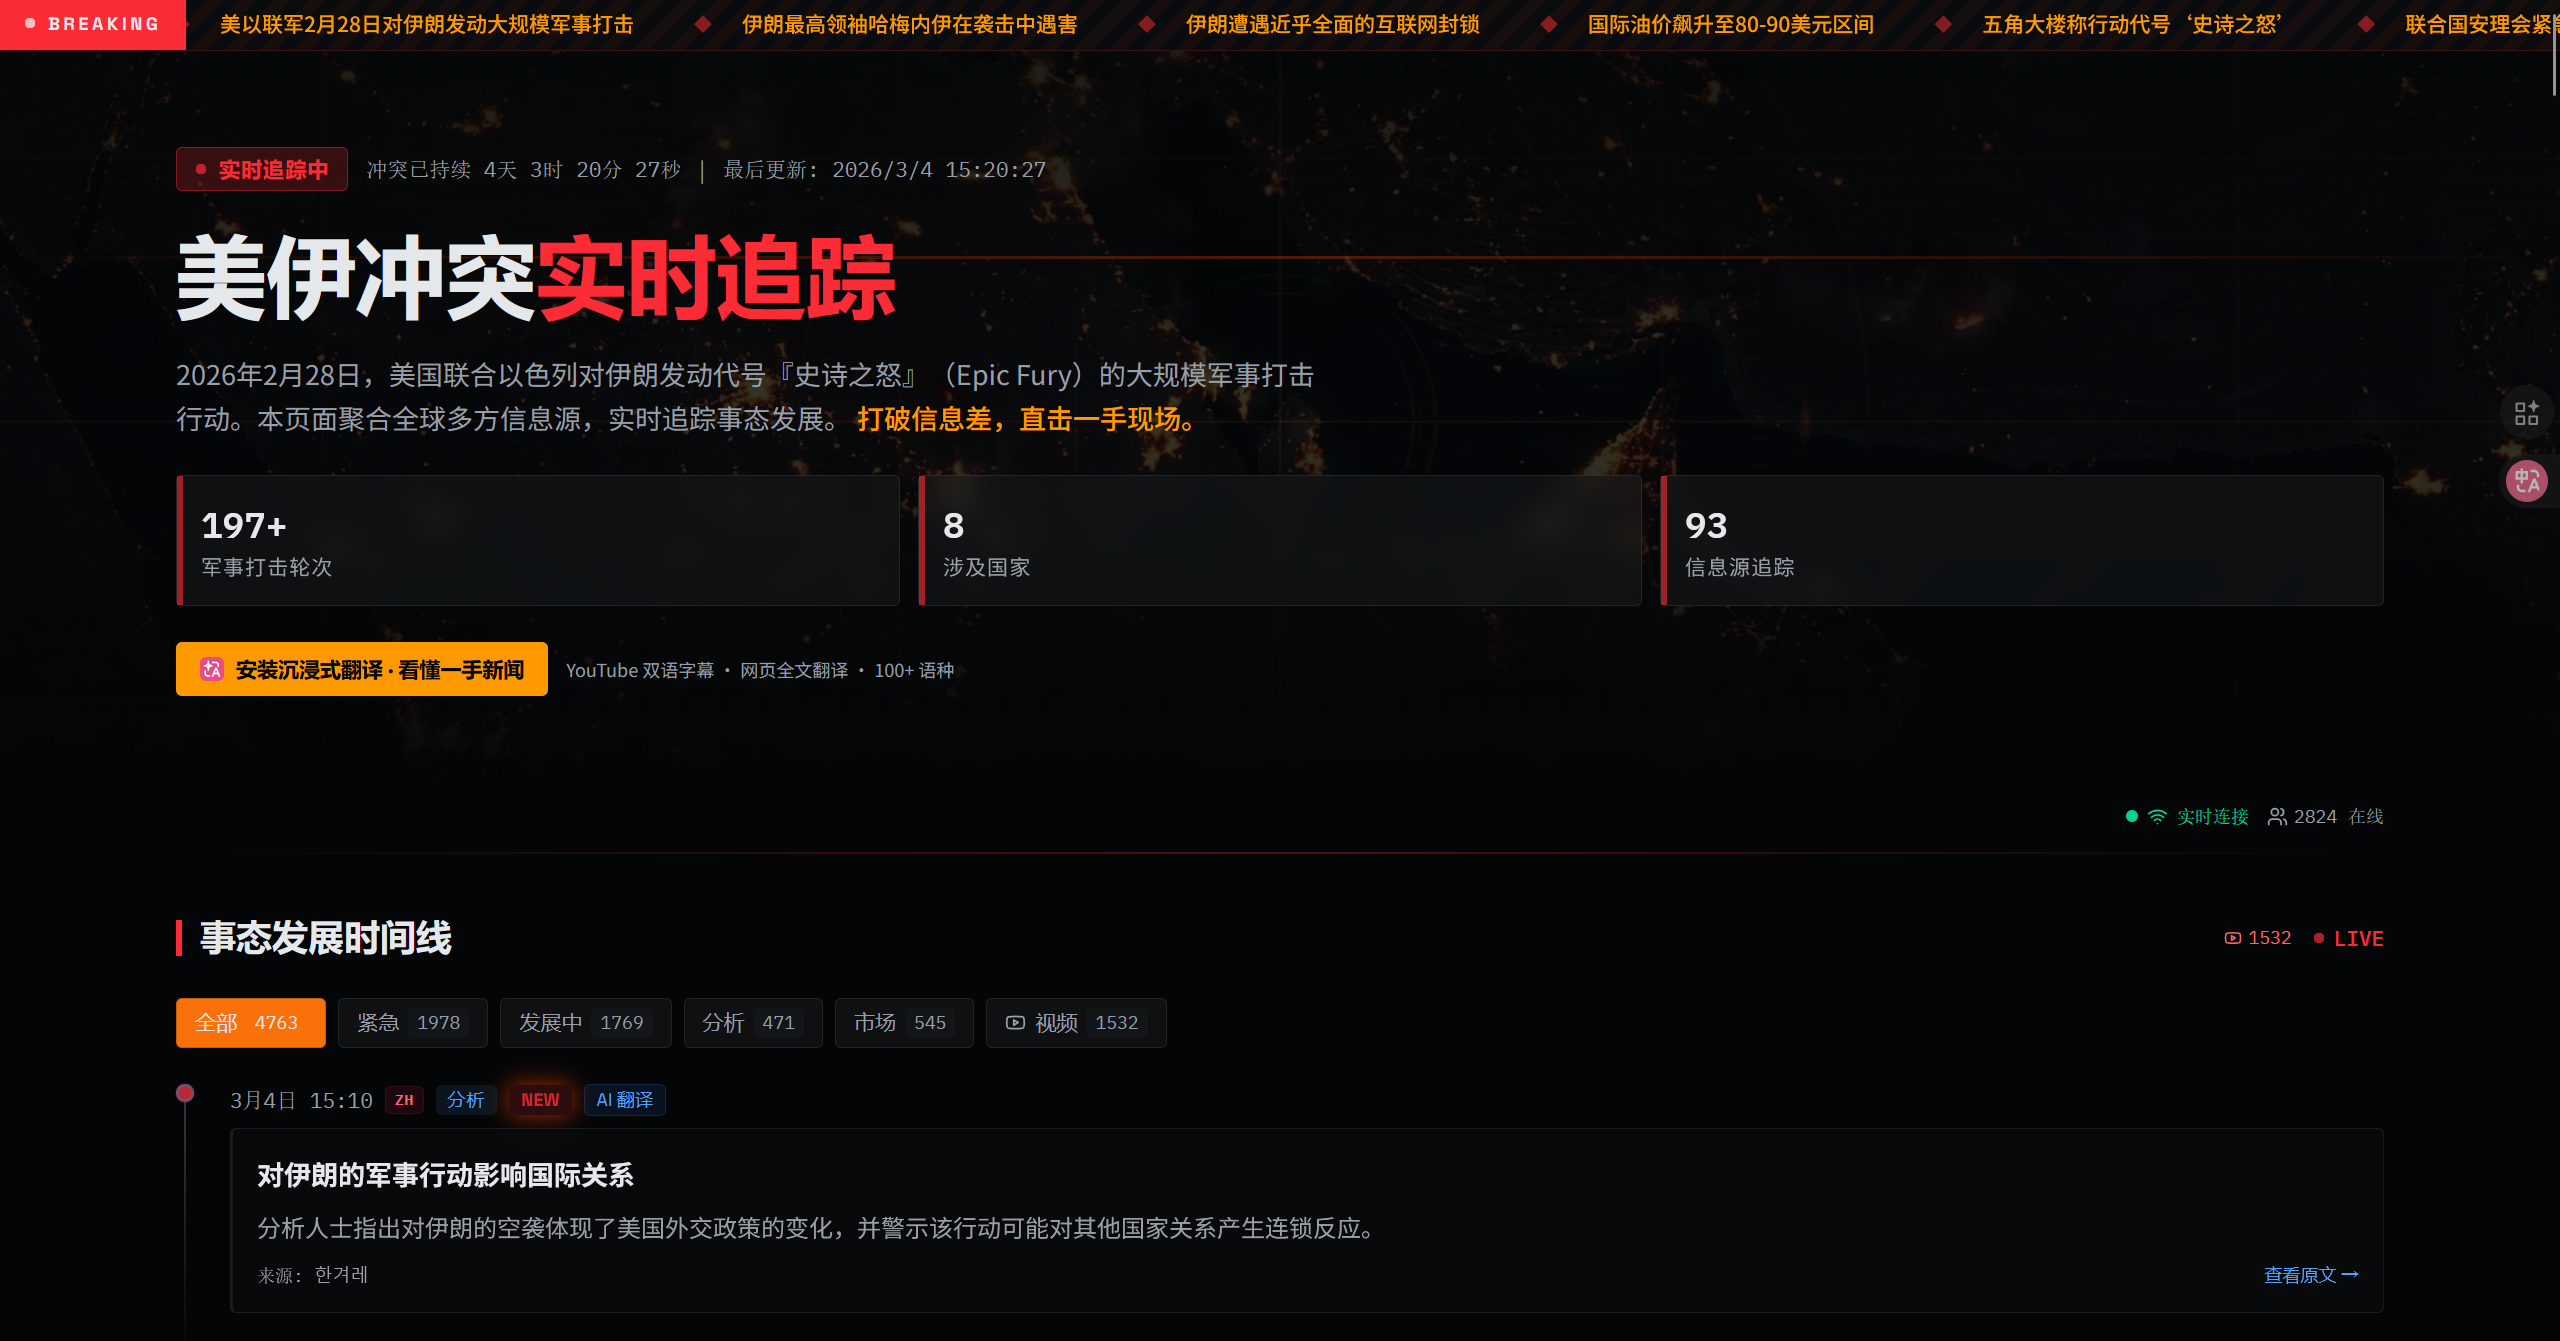
美伊冲突实时追踪 | 聚合全球媒体信息、打破信息差、直击第一现场
美伊冲突实时追踪一个专注于实时追踪美伊(美国-伊朗)冲突的网站,旨在聚合全球媒体信息、打破信息差,并直击一手现场报道。该网站特别关注2026年2月28日美国联合以色列对伊朗发动的“史诗之怒...

暗网威胁情报:2026年4月10日 数据泄露日报
📌 执行摘要今日共监测到 37起 数据泄露事件,全部发生在2026年4月10日。事件类型以和“数据泄露”为主,多数伴随“涉嫌出售”描述,疑似来自黑客论坛、暗网市场或Telegram渠道的最新贴文。 核...

《卡林主义:土耳其情报机构的新架构》
在卡林的愿景下,MIT 已从被动反应转变为主动预防,重新定义了全球情报力量。本文不仅仅是对Stratcom演讲的评估。近三年来,我一直在收集国家情报组织(MIT)负责人易卜拉欣·卡林的公开演...

Hunt.io《疑似中国黑客利用 Claude Code 和 DeepSeek 攻击多国政府及金融机构》
披露说明:受影响组织及相关国家认证机构于2026年7月6日收到通知。发布会是为了进行为期7天的披露窗口。2026年6月,从已知的TencShell C2基础设施转向,我们进入了一个公开的目录,揭露了活跃的入侵...
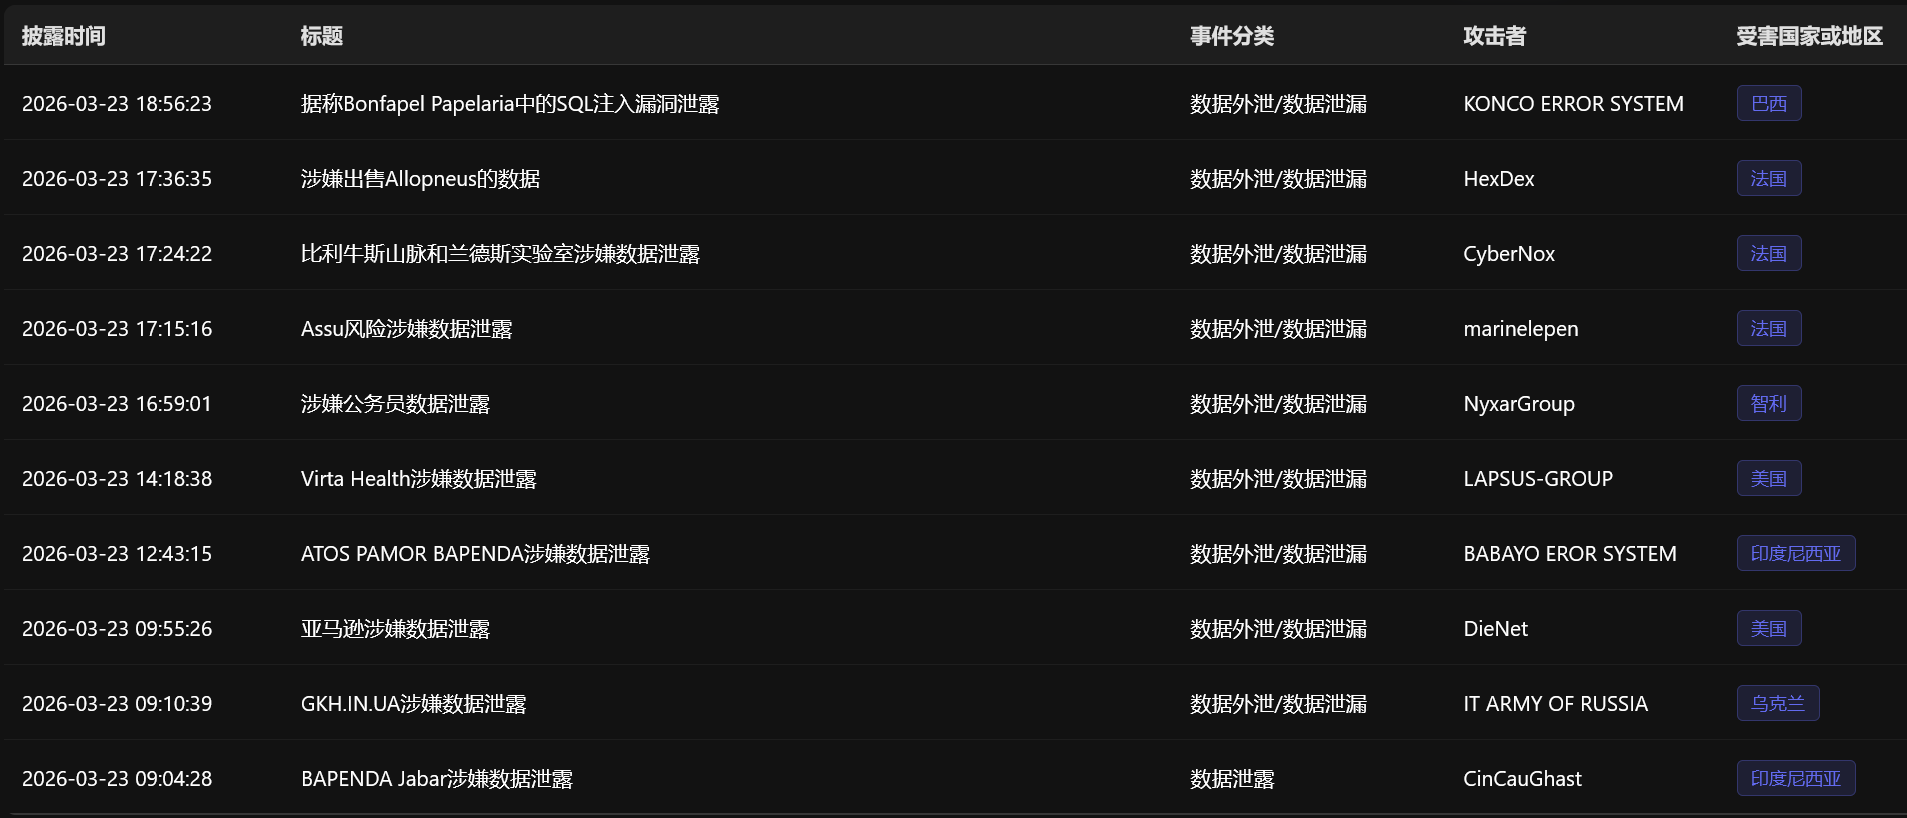
2026年3月23日 数据泄露事件日报
报告摘要今日(2026-03-23)共披露16起数据泄露/数据泄露事件(Data Breach / Data Leak),涉及12个不同攻击者。最活跃攻击者:ShinyHunters(2起,美国企业)fanfan(2起,社交/游戏网站)Cap...
走进 Keymous+:独家专访 ——声称控制亚非医疗系统、管理多个子组织的北非黑客团体
走进 Keymous+:独家专访 —— 声称控制亚非医疗系统、管理多个子组织的北非黑客团体 走进 Keymous+:独家专访 这是一个北非黑客激进组织,他们在各洲发起过数千次攻击,声称控制了非洲和亚洲的...

OSINT情报工具:输入用户名将一个人在全网的注册信息并形成报告
在当今数字化时代,一个用户名往往就是打开一个人在线足迹的钥匙。无论是调查记者、OSINT 爱好者、安全研究人员,还是普通用户想了解某人的网络活动,Maigret 都是一个极具实用价值的开源工具。...
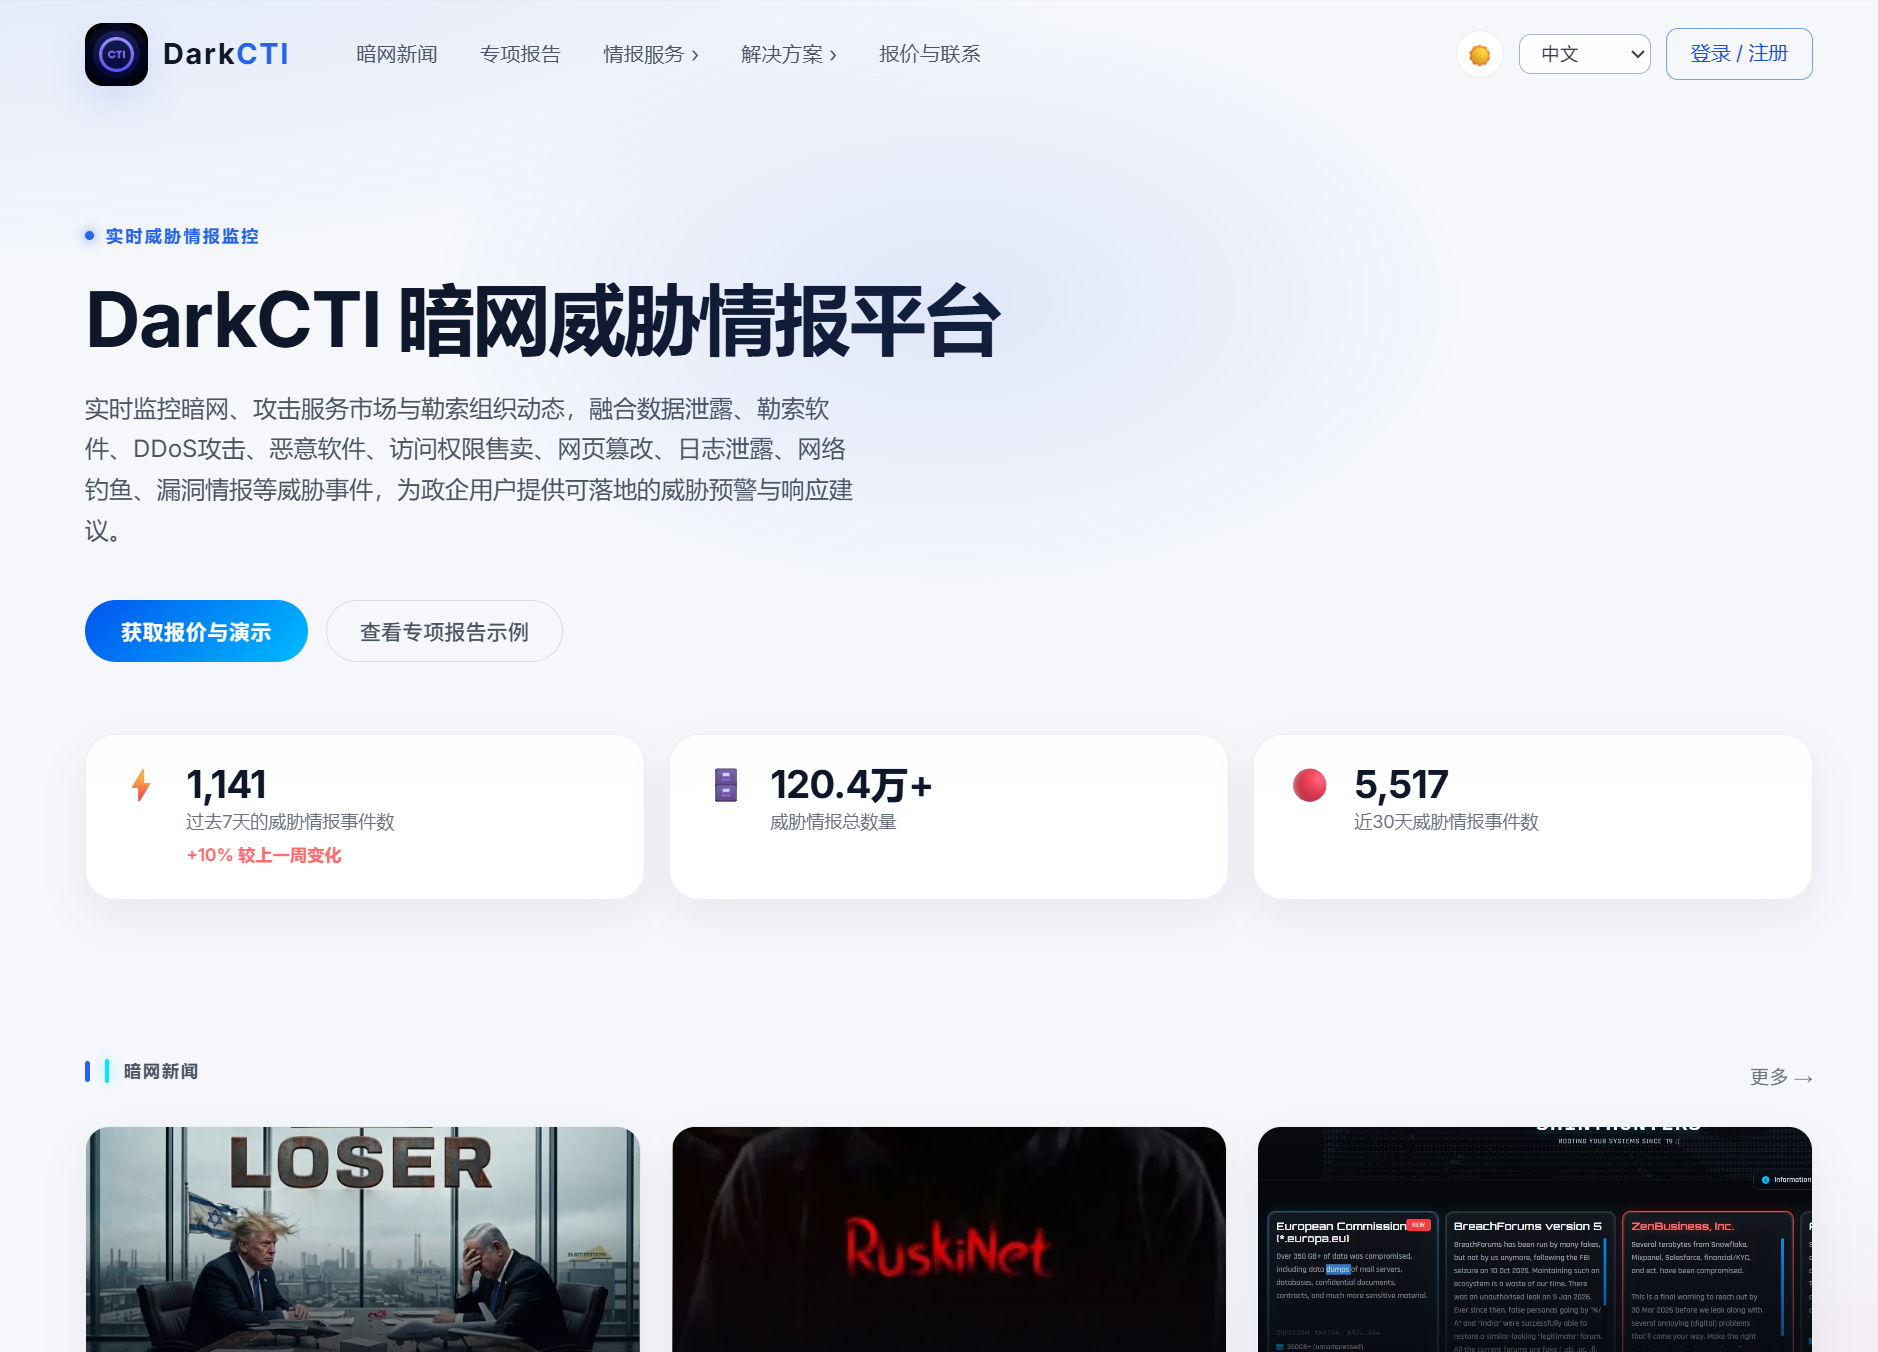
DarkCTI 暗网威胁情报门户网站——Dark.libaisec.com
DarkCTI Threat Intelligence:实时守护你的数字资产,揭开暗网深网的隐秘威胁在网络安全攻防日益激烈的今天,数据泄露、凭证窃取、恶意工具交易等威胁早已不局限于明网。暗网(Dark Web) 和 ...

暗网威胁情报全球监控系统&&全球CTI监控论坛使用说明
暗网威胁情报全球监控系统实时监控与预警,系统通过7x24小时实时监控,确保用户能够第一时间获取最新威胁线索。无论是数据泄露、网络攻击计划,还是极端组织的活动动态,系统都能快速识别并发出...